

Január 30-án 18:20-kor (MSK) a felhasználók tömeges hiba miatt szenvedtek az RU domain zónában, amelyet a használt kulcsok cseréjével kapcsolatos hiba okozott, amely a RU zóna hitelesítésére szolgál DNSSEC segítségével. Az incidens következtében a DNSSEC-et alkalmazó DNS-szervereken, amelyek a hitelesített adatokat ellenőrzik, minden '.ru' végződésű domain nem volt azonosítható. A probléma csak azokat a felhasználókat érintette, akik szolgáltatók DNS-eredménykeresőit vagy nyilvános DNS-szolgáltatásokat használtak, mint például a 8.8.8.8, amelyek a DNSSEC segítségével hitelesítik a kéréseket. A DNS-eredménykeresők felhasználói, ahol a DNSSEC ki van kapcsolva, nem sérültek.
Az esemény emlékeztet a tavalyi incidensre az InternetNZ regisztrátorral, amely a '.NZ' domain zónáért felelős, és amely hiba a feloldás megszakadását okozta domain nevekkel a '.nz' zónában a KSK kulcsok (Key Signing Key) rotációja miatt, amelyeket a DNSKEY rekordok digitális aláírásához használnak, és amelyek a domain zóna aláírásához szükséges kulcsokat tartalmazzák (ZSK, Zone Signing Key). Az InternetNZ esetében a hiba a kulcsformátum módosításával volt összefüggésben, amikor új információs rendszerre váltottak. Az incidens okait az RU zónában eddig nem részletezték - az RU domain koordinációs központ csak általánosságban megerősítette, hogy a probléma a DNSSEC újrakonfigurálásával kapcsolatos.
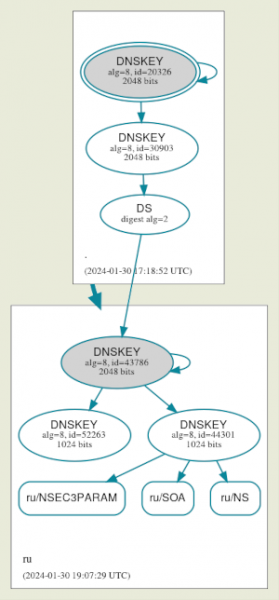
A külső megnyilvánulások alapján a hiba a RU zóna hitelesítésére használt kulcs cseréjének megkísérlése következtében történt. Ez a kulcs a többi másodlagos kulcs hitelesítési gyökere, amelyeket a másodlagos domainokban használnak, és saját részről a '.' domain kulcsát használja a hitelességének megerősítésére. Január 26-án a RU zóna DNSEC beállításainál, a 44301 azonosítójú fő kulcs mellett egy 52263 azonosítójú további kulcs is megjelent.
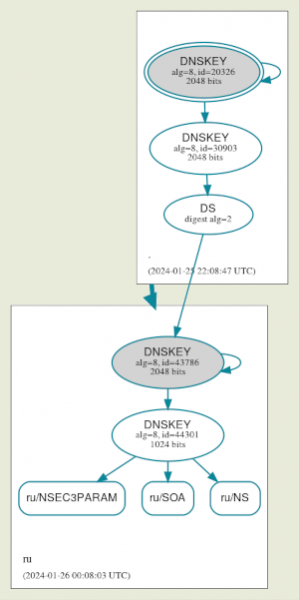
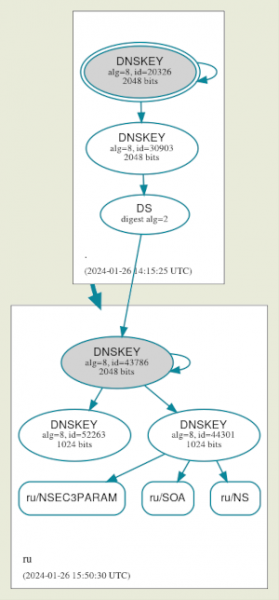
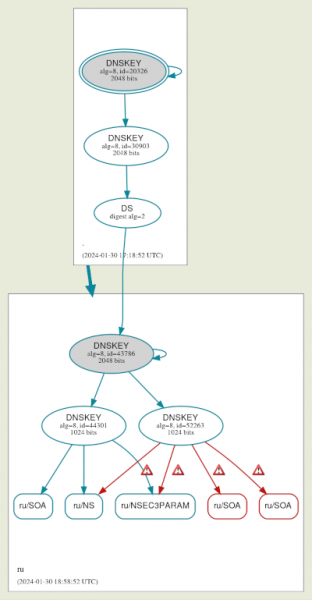
Tegnap körülbelül 18:20-kor az új kulcsot a RU zóna rekordjainak hitelesítésére használták, de a kulcsra való áttérés után hiba miatt a hitelesítési eljárás nem teljesült.
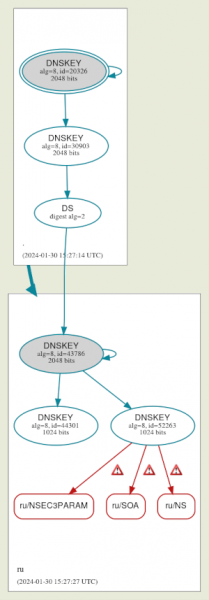
A régi kulcs aláírása körülbelül 21 órakor (MSK) került vissza, az első helyes válasz pedig a dnsviz.net szolgáltatás által 22:07-kor (MSK) lett rögzítve. A hibás beállítások körülbelül két és fél órán át voltak jelen, de a DNS-szerverek cache-ében lévő hibás bejegyzések miatti teljes helyreállításhoz további időre van szükség, ha nem tisztítják meg kényszeresen a cache-t a rekurzív DNS-szervereken. Néhány szolgáltató gyorsabban és radikálisabban oldotta meg a problémát, ideiglenesen kikapcsolva a DNSSEC ellenőrzést a feloldóik beállításaiban.
Forrás: opennet.ru
