

Az Aqua Security kutatói felhívták a figyelmet arra, hogy a felhasználók Ubuntu disztribúcióját támadási lehetőségek fenyegetik a "command-not-found" kezelő megvalósításának jellemzői miatt, amely javaslatokat ad a rendszerben nem létező programok futtatására tett kísérleteket követően. A probléma az, hogy a "command-not-found" nemcsak a hivatalos tárolók csomagjait, hanem a snapcraft.io könyvtár snap csomagjait is figyelembe veszi a hiányzó parancsok javaslata során.
A "command-not-found" kezelő nem veszi figyelembe a csomag állapotát, amikor ajánlásokat állít össze a snapcraft.io könyvtár tartalma alapján, és olyan csomagokat is figyelembe vesz, amelyeket nem ellenőrzött felhasználók töltöttek fel a könyvtárba. Így a támadó létrehozhat a snapcraft.io könyvtárban egy csomagot, amely rejtett kártékony tartalommal rendelkezik és neve átfedésben áll létező DEB csomagokkal, kezdetben nem elérhető programokkal vagy hamis alkalmazásokkal, amelyek neve a népszerű eszközök elírásaiból és hibáiból ered.
Például a "tracert" és "tcpdamp" csomagok feltöltésével arra számíthatunk, hogy a felhasználó tévedni fog a "traceroute" és "tcpdump" elnevezésének beírásakor, és a "command-not-found" javaslatot tesz, hogy telepítse a snapcraft.io-ra feltöltött kártékony csomagokat, melyeket a támadó készített. A felhasználó ezt esetleg nem veszi észre, és azt hiheti, hogy a rendszer csak hivatalos csomagokat ajánl. A támadó emellett olyan csomagot is feltölthet a snapcraft.io-ra, amely neve átfedésben áll a létező deb csomagokkal, és ebben az esetben a "command-not-found" két ajánlást ad a deb és a snap telepítésére, a felhasználó pedig választhat a snap mellett, mert biztonságosabbnak tartja, vagy vonzóbbnak találja az újabb verziót.
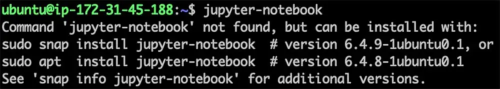
A snap formátumú alkalmazások, amelyek automatikus felülvizsgálatot kapnak a snapcraft.io-n, csak izolált környezetben futhatnak (izolálatlan snap csomagok csak kézi felülvizsgálat után publikálhatók). A támadónak elegendő lehet, ha izolált környezetben, internet hozzáféréssel végzi a folyamatokat, például kriptovaluta bányászatra, DDoS támadások végrehajtására vagy spamek küldésére.
A támadó kártékony csomagokban olyan módszereket is alkalmazhat az elszigetelés útjának kikerülésére, mint a javítatlan sebezhetőségek kihasználása a magban és az elszigetelés biztosításának mechanizmusaiban, a snap interfészek aktiválása külső források elérésére (hang- és videofelvételek titkos rögzítése céljából) vagy a billentyűzet bevitelének elfogása az X11 protokoll használatakor (sandbox környezetben működő billentyűleütéseket rögzítő programok létrehozása).
Forrás: opennet.ru
