

A központi állomás több forrásból gyűjti a jeleket, feldolgozza őket és továbbítja a kábelhálózatra.
Cikk sorozat tartalma
- 9. rész: Fejállomás
- 10. rész: Hibák keresése és elhárítása a KTV hálózaton
A Habrán már van egy nagyszerű cikk a központi állomás működéséről: . Nem szeretném a saját szavaimmal átírni, így csak ajánlom azoknak, akiket érdekel, hogy olvassák el. Az általam ismert tartalom kevesebb érdekességet tartalmazna, mivel nálunk nincs olyan sokféle berendezés, és az összes jel feldolgozása az AppearTV chassijaival történik különböző bővítőkártyákkal, amelyek sokfélesége lehetővé teszi, hogy az összes funkciót néhány négy egységből álló chassiban helyezzük el.
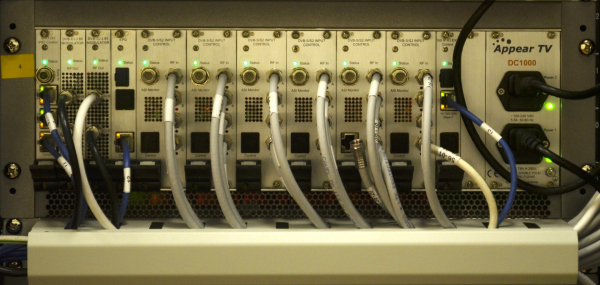
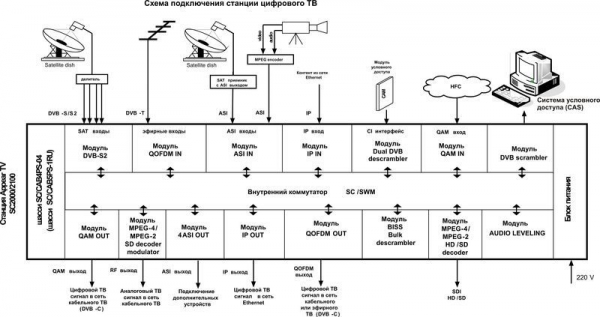
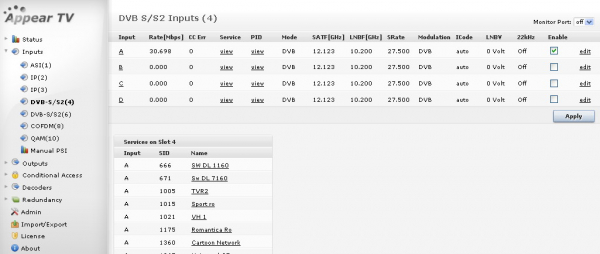
Kép a weboldalról
Ezek az eszközök lehetővé teszik az összes folyamat ellenőrzését egy funkcionális webes felületen, amely a chassi hardveres összetételétől függ.
Ezen kívül nem gyűjtünk földi jelet, így az antenna posztunk körülbelül így néz ki:
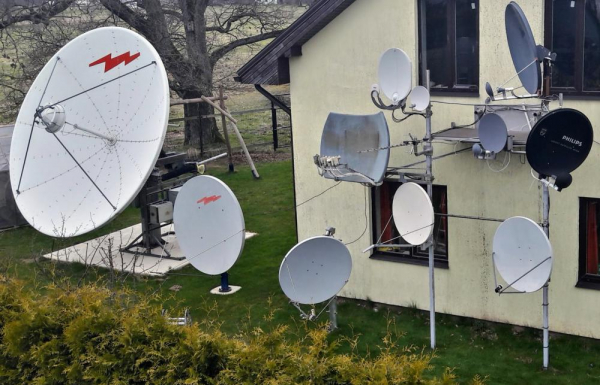
Kép a fórumról Nem kaptam engedélyt, hogy valódi fényképet tegyek közzé a központunkról.
Ilyen sok antenna szükséges több műholdról származó csatornák egyidejű vételéhez.
A műholdas jel általában titkosítva van: ez egy olyan titkosítási forma, amelyben a jelsorozatok karakterei egy előre meghatározott algoritmus szerint keverednek. Ez nem igényel nagy számítási teljesítményt és időt, így a jel késedelem nélkül feldolgozható. Hardveres szempontból az előfizető azonosító (még akkor is, ha ez egy szolgáltató, amely továbbítja a jelet a saját hálózatába) egy ismert chipkártya, amelyet egy CI interfészes feltételes hozzáférési modulba (CAM) illesztenek, ugyanaz, mint bármely modern televízióban.
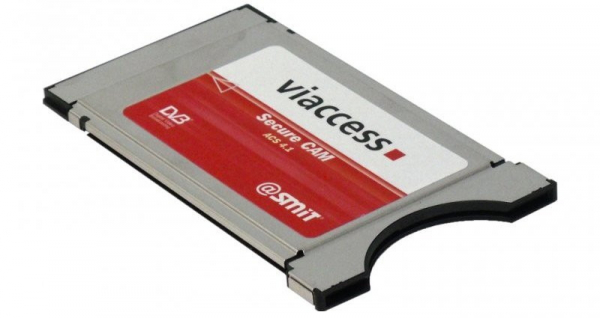
A modulen belül zajlik az egész matematika, és a kártya tartalmaz egy kulcsgarnitúrát. A szolgáltató a kártya által ismert kulcsokkal titkosíthatja a folyamatot (amelyeket a szolgáltató írt a kártyára), így a hozzáféréseket a kártya teljes kikapcsolásáig, a fő 'szolgáltatói' azonosító megváltoztatásáig kezelheti. Ez csupán egy általános leírás a feltételes hozzáférési rendszerek működéséről; valójában sokféle létezik: egyik oldalon folyamatosan feltörik őket, másik oldalról pedig bonyolítják az algoritmusokat, de ez már egy teljesen más történet...
Mivel az üzemeltető a hálózatában fizetős csatornapaketteket is kínál, szükséges azokat titkosítani a hálózaton történő átvitel előtt. Ezt a feladatot egy harmadik fél által biztosított hozzáférés-ellenőrzési rendszer hardverei végzik, amelyet az üzemeltető mint szolgáltatást kap. A központi állomásra telepített berendezések biztosítják a hozzáférés-ellenőrzési rendszer működését a tartalomhoz: beleértve a titkosítást és a kulcsok ellenőrzését, amelyek a kártyákban vannak.
Ui. Senki sem segített a DOCSIS cikkemmel, ha valakinek van kedve - örömmel várom, írjatok.
Forrás: habr.com
