

A grazi műszaki egyetem kutatói egy sor támadást azonosítottak harmadik fél csatornákon (PDF), amelyeket a fájlrendszerben bekövetkező változások nyomkövetésének mechanizmusaival hajtanak végre. Ezek a támadások lehetővé teszik más felhasználók aktivitásának követését a fájlokhoz és könyvtárakhoz való hozzáférési események elemzése alapján, olyan API-kon keresztül, mint az inotify Linuxban, a FileObserver Androidon, a ReadDirectoryChangesW Windowsban és a File System Events macOS-en. Az így nyert információk felhasználhatók a billentyűzettel beírt adatok rekonstrukciójára, a meglátogatott weboldalak azonosítására, vagy clickjacking támadások lebonyolítására, amelyek a kattintás pillanatában tartalom átfedésével zajlanak az aktív ablak fölött. A támadási módszerek megvalósításához szükséges kódot MIT licenc alatt tették közzé.
Az első támadási módszert Linux alatt demonstrálták, és az abból adódik, hogy lehetőség van a könyvtáron belüli fájlok hozzáférésének meghatározására, amelyek közvetlenül nem hozzáférhetők olvasásra és nyomkövetésre. Az inotifywatch funkcióval közvetve nyomon követhetjük a könyvtáron belüli fájlok módosításainak tényét a könyvtár felügyelete révén.
Közvetlenül nem rendelkezik olvasási jogokkal és nem tudja nyomon követni az eszköz aktivitását a /dev/input/event4-en, amely a billentyűzet bevitelének eseményeit tükrözi. Azonban a /dev/input/event4 fájl eseményei befolyásolják a szülő könyvtár állapotát, és nyomon követhetők a /dev/input könyvtár metaadatainak változásainak figyelésével. A /dev/input/event4 állapotának megváltozása adatok bevitele során történik, és az inotify-n keresztül rögzített események közötti késlekedések korrelálnak a billentyűleütések közötti késlekedésekkel.
Statisztikai elemzési módszereket alkalmazva és figyelembe véve, hogy a billentyűleütések közötti késlekedések attól függnek, hogy a billentyűk hol helyezkednek el a billentyűzetről, bizonyos valószínűséggel képesek vagyunk rekonstrukciót végezni az beírt információkról. Például az »F« betű beírásának reakciója gyorsabb, mint a »Q« vagy »X« beírásának, mivel a benyomásához kevesebb ujjmozgás szükséges, továbbá egy billentyű ismételt megnyomása is gyorsabban zajlik, és a közeli billentyűk nyomása (például „s” az „a” után) is jelentősen gyorsabb, mint a „g” megnyomása az „s” után.
A módszer szintén alkalmazható SSH session bemenetének újbóli létrehozására, amikor két különböző felhasználó kapcsolódik ugyanahhoz az SSH szerverhez. Ebben az esetben az egyik felhasználó nyomon követheti a másik felhasználó által végzett bemeneti eseményeket az /dev/pts eszközfájl monitorozásával. A problémát a 5.10.248, 5.15.198, 6.1.160, 6.6.120, 6.12.65 és 6.18.3-as kernel januári frissítéseivel oldották meg az ACCESS és MODIFY események generálásának letiltásával a szülő könyvtárhoz való hozzáférés vagy annak speciális fájljainak módosítása esetén.
A második támadási módszer lehetővé teszi, hogy meghatározzuk a Polkit alrendszer által használt hitelesítési paraméterek lekérdezését kérő párbeszédpanel megjelenésének időpontját az /usr/bin/pkexec végrehajtható fájl hívásának nyomon követésével. Ebben a pillanatban a támadó létrehozhat egy hamis ablakot, amely a jelszóbeviteli párbeszédpanel stílusának megfelelően van formázva, és megjelenítheti azt a valódi jelszókérések fölött. A hamisítást észre nem vevő felhasználó a támadó ablakában adhatja meg a művelet megerősítő jelszavát. Az ilyen típusú támadás lehetőségét bemutatták a KDE Plasma asztali környezetet használó disztribúciókban.
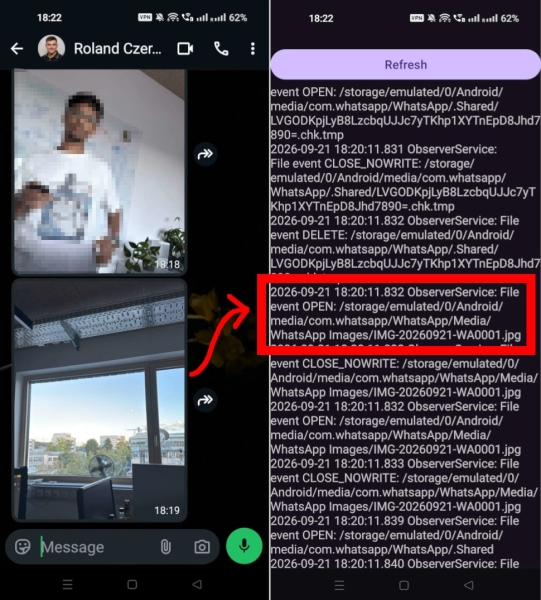
A platform által biztosított Android API, a FileObserver használható más alkalmazások privát könyvtáraiban végzett fájlaktivitás nyomon követésére. Például a /sdcard/Android/media/com.whatsapp/WhatsApp könyvtár aktivitásának elemzésével nyomon követhetjük a fájlok, videók vagy képek törlésének, küldésének és fogadásának tényét a WhatsApp-ban, valamint megtudhatjuk az elküldött vagy fogadott fájlok neveit.
Windows alatt kiderült, hogy a gyökérkönyvtár (C:\) eseményeinek nyomon követésére való kapcsolás információt továbbít, beleértve a teljes fájlutat, bármely fájllel végrehajtott eseményekről, függetlenül a fájlok hozzáférési jogaitól. Kutatók bemutatták ennek a funkciónak a lehetőségét, amely lehetővé teszi a valós idejű nyomon követést, hogy milyen weboldalakat nyitnak meg a felhasználók a Firefox-ban (mivel az IndexedDB és a Firefox cache számára minden weboldalhoz külön könyvtár létrejön az adott weboldal nevével, amelynek elérhetősége nyomon követhető). A Microsoft reakciója erre a biztonsági problémára a Pwnies Award 2026-os díjának jelöltje lett a legrosszabb gyártói reakció (Lamest Vendor Response) kategóriában, mivel a vállalat képviselői először azt állították, hogy ez nem sérülékenység, hanem egy nem dokumentált lehetőség.
Forrás: opennet.ru
