

A kutatók az Intezer és a BlackBerry cégektől felfedezték a Simbiote kódnéven ismert kártékony szoftvert, amely backdoorok és rootkite-k telepítésére szolgál a Linux operációs rendszert futtató kompromittált szerverekre. A kártékony szoftvert több latin-amerikai ország pénzügyi intézményeinek rendszerein azonosították. A Simbiote telepítéséhez a támadónak root-hozzáféréssel kell rendelkeznie, amelyet például nem javított sebezhetőségek kihasználásával vagy hitelesítő adatok kiszivárgásával lehet megszerezni. A Simbiote lehetővé teszi a rendszerben való jelenlét megerősítését a hackelés után, a további támadások végrehajtásához, más kártékony alkalmazások tevékenységének elfedéséhez és bizalmas adatok megszerzéséhez.
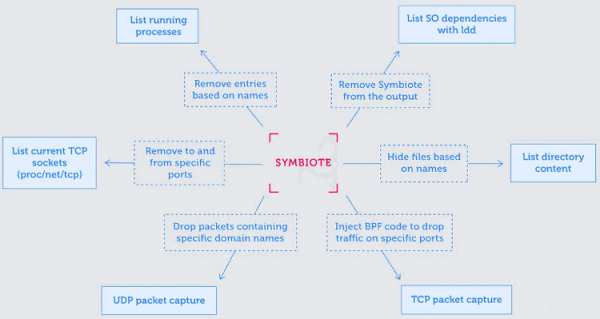
A Simbiote jellemzője, hogy megosztott könyvtár formájában terjed, amelyet a folyamatok indításakor az LD_PRELOAD mechanizmus segítségével töltenek be, és helyettesít bizonyos standard könyvtárhívásokat. A helyettesített hívások kezelői elrejtik a backdoorhoz kapcsolódó tevékenységeket, például kizárják a folyamatlista egyes elemeit, blokkolják bizonyos fájlok elérését a /proc útvonalon, elrejtik a fájlokat a könyvtárakban, kizárják a kártékony megosztott könyvtárat az ldd kimenetében (a funkció execve lehallgatásának és az LD_TRACE_LOADED_OBJECTS környezeti változóval kapcsolatos hívások elemzésének segítségével), és nem mutatják a kártékony tevékenységekhez kapcsolódó hálózati socketeket.
A forgalom megfigyelésének megakadályozása érdekében a libpcap könyvtár funkcióit felülírják, szűrik a /proc/net/tcp olvasását és betöltenek egy eBPF-programot a kernelbe, amely megakadályozza a forgalomelemzők működését, és elutasítja a külső kéréseket a saját hálózati feldolgozóikhoz. Az eBPF-program az első feldolgozók között indul el, és a hálózati verem legalacsonyabb szintjén hajtódik végre, ami lehetővé teszi a backdoor hálózati tevékenységének elrejtését, beleértve a később indított forgalomelemzők elől is.
A Simbiote lehetővé teszi a fájlrendszer-aktivitás elemzők megkerülését is, mivel a bizalmas adatok ellopása nem a fájlok megnyitásának szintjén, hanem a legitim alkalmazásokból a fájlok olvasási műveleteinek elfogásával valósulhat meg (például a könyvtári funkciók helyettesítése lehetővé teszi a felhasználói jelszó beírásának vagy az elérési kulccsal betöltött fájl adatoknak az elfogását). A távoli bejelentkezés lebonyolításához a Simbiote néhány PAM-hívást (Pluggable Authentication Module) elfog, ami lehetővé teszi, hogy SSH-n keresztül kapcsolódjunk a rendszerhez egy bizonyos támadó felhasználói adataival. Emellett rejtett lehetőséget biztosít jogosultságaink root felhasználóra történő emelésére az HTTP_SETTHIS környezeti változó beállításán keresztül.
Forrás: opennet.ru
