

Positive Technologies Vállalat bejelentette az új MaxPatrol SIEM 5.1 szoftververzió megjelenését, amely az információbiztonsági események valós idejű figyelésére és különböző incidenstípusok azonosítására szolgál.
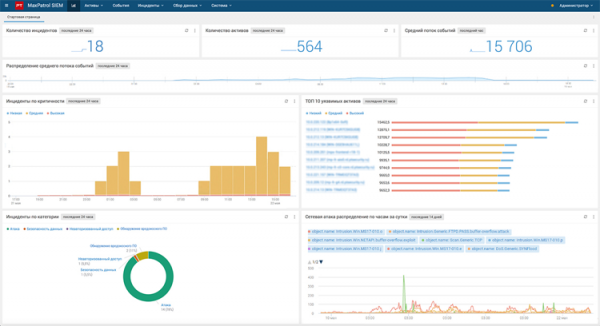
A MaxPatrol SIEM platform összegyűjti a jelenlegi események adatait, és automatikusan észleli a fenyegetéseket, beleértve a korábban ismeretleneket is. A rendszer segíti az információbiztonsági szolgáltatásokat az támadásra való gyors reagálásban, részletes nyomozást folytatva, így megelőzve a szervezet hírnevét és pénzügyi kárát.
A MaxPatrol SIEM 5.1 verzióban új adatbázis-architektúrára váltottak, amely az Elasticsearch-t használja, és a fejlesztők szerint ez több mint egyharmaddal növelte a termék sebességét.
A programcsomag másik újdonsága a felhasználói szerepkörök rugalmas kezelési modellje. Míg korábban csak két szerepkört — „Adminisztrátor” vagy „Operátor” — lehetett beállítani, most az IT-adminisztrátorok lehetőséget kaptak további szerepkörök létrehozására, így korlátozhatják vagy biztosíthatják a hozzáférést a termék bizonyos részeihez.
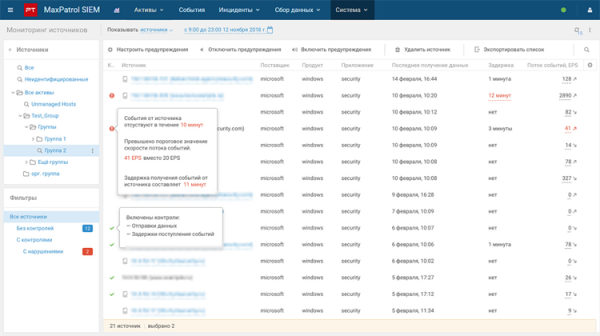
A termék egyéb jellemzői között említést nyernek a kibővített támadásészlelési eszközök, a fejlettebb felhasználói felület, valamint az információbiztonsági események elemző és feldolgozó eszközei.
A MaxPatrol SIEM rendszer részletes információi megismerhetők a weboldalon .
Forrás: 3dnews.ru
