

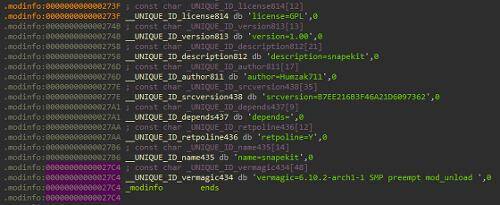
A Gen Threat Labs kutatói felfedezték az új, összetett Snapekit rootkit-et, amely az Arch Linux 6.10.2-arch1-1 verziójának x86_64 architektúrájára irányul. A Snapekit lehetővé teszi a támadók számára, hogy jogosulatlan hozzáférést nyerjenek a rendszerhez, és azt irányítsák, miközben észrevétlen maradnak.
A rootkit az operációs rendszer működésébe beleavatkozva, 21 rendszerhívást megakadályozva és megváltoztatva kapcsolódik az alkalmazások és az operációs rendszer magja közötti kommunikációhoz. A Snapekit speciális droppert használ a telepítéshez. A rootkit képes felismerni és elkerülni népszerű elemző- és hibakereső eszközöket, mint például a Cuckoo Sandbox, JoeSandbox, Hybrid-Analysis, Frida, Ghidra és IDA Pro. Ha bármelyik eszközt észleli, a Snapekit megváltoztatja a viselkedését, hogy elkerülje a detektálást.
A Snapekit fő feladata a rosszindulatú kód elrejtése, miközben a felhasználói térben marad, nem pedig a szigorúbb ellenőrzés alatt álló magterületen. Ez a megközelítés jelentősen megnehezíti a fenyegetés észlelését és elemzését. Ezenkívül a rootkit PTrace védelmi mechanizmusokat alkalmaz a hibakeresési kísérletek észlelésére, ami további nehézségeket okoz az elemzők és az IT-biztonsági szakemberek számára.
A Snapekit többrétegű megkerülési módszerekkel rendelkezik, amelyek lehetővé teszik, hogy ne csak az automatizált elemző eszközöket (homokozókat és virtuális gépekhez), hanem megnehezítik a kézi elemzést is. A rootkit alkotója, aki Humzak711 néven ismert, tervezi, hogy hamarosan nyilvánosságra hozza a Snapekit projektet nyílt forráskódú verzióban a GitHub-on.
Forrás: linux.org.ru
