

Nemrég a Javelin Strategy & Research kutatócég közzétette a 2019-es «The State of Strong Authentication» jelentést. A készítők összegyűjtötték az információkat arról, hogy milyen hitelesítési módszerek használatosak a vállalati környezetben és a felhasználói alkalmazásokban, valamint érdekes következtetéseket vontak le a szigorú hitelesítés jövőjéről.
A jelentés szerzőinek megállapításainak első részét már . Most pedig bemutatjuk Önöknek a második részt — a számadatokkal és grafikonokkal.
A fordítótól
Nem fogom teljesen lemásolni az azonos című blokkot az első részből, de egy bekezdést mégis átkonvertálok.
Minden szám és tény változtatás nélkül került bemutatásra, és ha Ön nem ért egyet velük, akkor inkább ne a fordítóval vitatkozzon, hanem a jelentés szerzőivel. Az én kommentjeim pedig (idézett formában formázva, a szövegben megjelölve dőlt betűvel) az én értékítéletemet képviselik, és ezek mindegyikéről örömmel vitázom (akárcsak a fordítás minőségéről).
Felhasználói hitelesítés
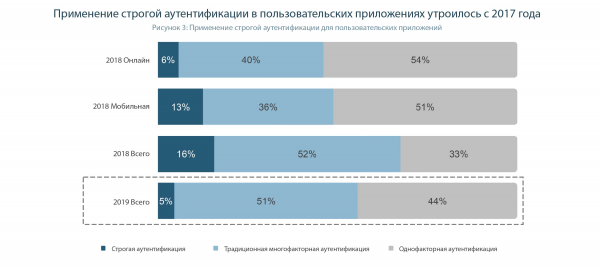
2017 óta a szigorú hitelesítés alkalmazása a felhasználói alkalmazásokban drámaian megnőtt, főként a kriptográfiai hitelesítési módszerek mobil eszközökön való elérhetősége miatt, bár a cégek csak valamivel kevesebb mint egyharmada alkalmazza a szigorú hitelesítést az internetes alkalmazásokhoz.
Összességében a cégek aránya, amelyek a szigorú hitelesítést használják az üzletmenetük során, háromszorosára nőtt, 5%-ról 2017-ben 16%-ra 2018-ra (3. ábra).
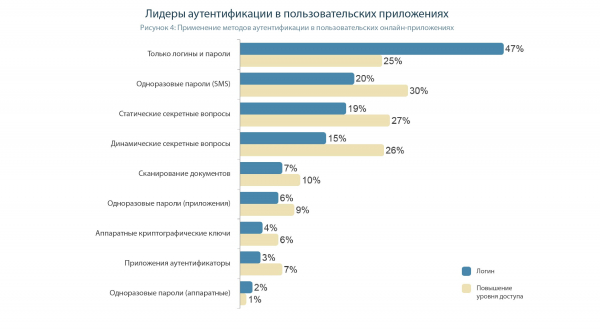
A webalkalmazások számára elérhető szigorú hitelesítés lehetőségei továbbra is korlátozottak (mivel csak a néhány újabb verziójú böngésző támogatja a kriptográfiai tokenekkel való interakciót, de ez a probléma megoldható olyan további szoftverek telepítésével, mint például ), így sok vállalat alternatív módszereket alkalmaz az online hitelesítéshez, például mobilprogramokat, amelyek egyszer használható jelszavakat generálnak.
A hardveres kriptográfiai kulcsok (itt csak a FIDO szabványoknak megfelelőeket értem), mint amilyeneket a Google, Feitian, One Span és Yubico kínálhat, használhatók a szigorú hitelesítéshez anélkül, hogy szükséges lenne további szoftverek telepítése a számítógépeken és laptopokon (mivel a legtöbb böngésző már támogatja a FIDO WebAuthn szabványt), de csak a cégek 3%-a használja ezt a lehetőséget a felhasználók bejelentkezéséhez.
A kriptográfiai tokenek összehasonlítása (például ) és titkos kulcsok, amelyek a FIDO szabványain működnek, nemcsak a jelentés keretein, hanem az arra vonatkozó megjegyzéseim keretein is túlmutatnak. Röviden, mindkét típusú token hasonló algoritmusokat és működési elveket alkalmaz. A FIDO tokenek jelenleg jobban támogatottak a böngészőgyártók által, de ez a helyzet hamarosan megváltozik, mivel egyre több böngésző fog támogatni . A klasszikus kriptográfiai tokenek viszont PIN kóddal védettek, képesek elektronikus dokumentumokat aláírni, és kétfaktoros hitelesítésre használhatók Windows (bármely verzió), Linux és Mac OS X rendszer alatt, API-juk különböző programozási nyelvekhez elérhető, amely lehetővé teszi a 2FA-t és az EP-t asztali, mobil és webes alkalmazásokban, a Oroszországban gyártott tokenek pedig támogatják az orosz GOST algoritmusokat. Minden esetben a kriptográfiai token, függetlenül attól, hogy melyik szabvány szerint készült, a legmegbízhatóbb és legkényelmesebb hitelesítési módszer.
A biztonság mellett: a szigorú hitelesítés egyéb előnyei
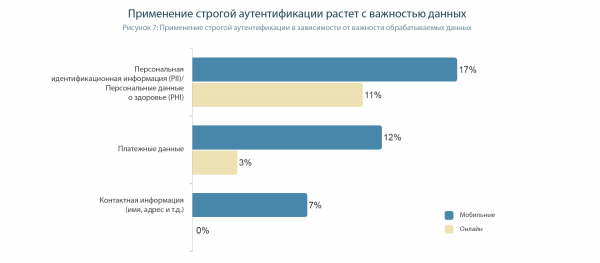
Nem meglepő, hogy a szigorú hitelesítés alkalmazása szorosan összefügg a vállalatok által tárolt adatok jelentőségével. A legnagyobb jogi és szabályozási nyomás olyan cégeket érint, amelyek érzékeny személyes információt (Personally Identifiable Information – PII) tárolnak, például társadalombiztosítási számokat vagy személyes egészségügyi információkat (Personal Health Information – PHI). Ezek a cégek a legagresszívebb támogatóik a szigorú hitelesítésnek. Az üzleti nyomást fokozza az ügyfelek elvárása, hogy tudják, hogy azok a szervezetek, akiknek a legérzékenyebb adataikat bízzák, megbízható hitelesítési módszereket alkalmaznak. Azok a szervezetek, amelyek érzékeny PII-t vagy PHI-t kezelnek, több mint kétszer gyakrabban alkalmaznak szigorú hitelesítést, mint azok a szervezetek, amelyek csak felhasználói kapcsolati információkat tárolnak (7. ábra).
Sajnos a cégek még nem akarják bevezetni a megbízható hitelesítési módszereket. A döntéshozók szinte egyharmada a jelszavakat tartja a legjobbnak a hitelesítési módszerek közül, amelyeket a 9. ábrán felsorolnak, és 43% a jelszavakat tartja a legegyszerűbb hitelesítési módszernek.
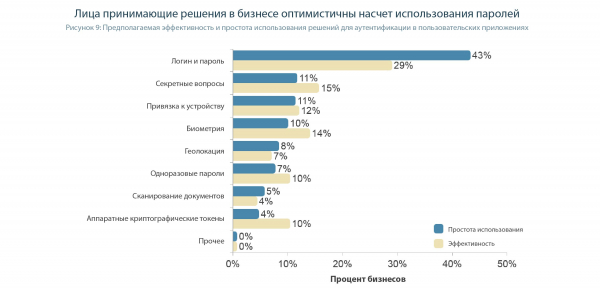
Ez a diagram azt bizonyítja számunkra, hogy a vállalati alkalmazásfejlesztők világszerte egyformák… Nem látnak profitot a fejlett hozzáférésvédelmi mechanizmusok bevezetésében, és osztoznak ugyanazokon a tévhiteken. Csak a szabályozók intézkedései változtathatnak ezen.
Ne érjünk a jelszavakhoz. De mibe kellene hinni ahhoz, hogy azt gondoljuk, hogy a biztonsági kérdések biztonságosabbak, mint a kriptográfiai tokenek? A biztonsági kérdések hatékonyságát, amelyeket egyszerűen ki lehet találni, 15%-ra értékelték, míg a feltörhetetlen tokeneké mindössze 10% volt. Legalább a „A csalás művészei” című filmet megnézhették volna, ott bár allegorikus formában, de megmutatták, mennyire könnyen tudtak a bűvészek kicsalni a szükséges válaszokat egy csaló üzletembertől, és ott hagyták pénz nélkül.
És egy újabb tény, ami sokatmondó arról, hogy kik felelősek a felhasználói alkalmazások biztonsági mechanizmusaiért. Az ő szemszögükből a jelszó megadásának folyamata sokkal egyszerűbb műveletnek számít, mint a kriptográfiai token használatával történő hitelesítés. Pedig mi lehetne egyszerűbb, mint a tokent csatlakoztatni egy USB-porthoz, és megadni egy egyszerű PIN-kódot.
Fontos megjegyezni, hogy a szigorú hitelesítés bevezetése lehetővé teszi a vállalatok számára, hogy ne kelljen a hitelesítési módszerekkel és a csalásgátló szabályokkal foglalkozniuk, amelyek szükségesek ahhoz, hogy kielégítsék ügyfeleik tényleges igényeit.
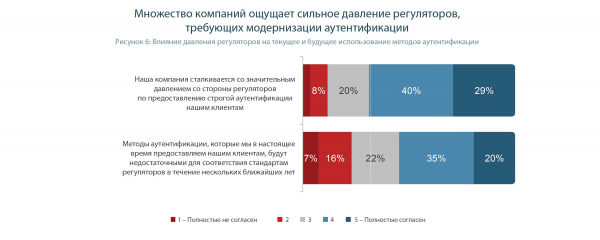
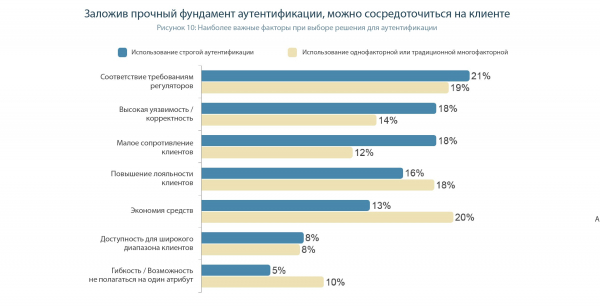
Míg a szabályozói megfelelés teljesen ésszerű prioritás mind a szigorú hitelesítést alkalmazó vállalatok, mind azok számára, akik nem, addig azok a cégek, amelyek már használnak szigorú hitelesítést, sokkal valószínűbb, hogy azt mondják, hogy az ügyfélhűség növelése a legfontosabb mutató, amit figyelembe vesznek a hitelesítési módszer értékelésekor. (18% a 12%-hoz képest) (10. ábra).
Vállalati hitelesítés
2017 óta a szigorú hitelesítés bevezetése a vállalkozásoknál nő, de valamivel mérsékeltebb, mint a fogyasztói alkalmazások esetében. A szigorú hitelesítést alkalmazó vállalatok aránya 2017-ben 7%-ról 2018-ra 12%-ra emelkedett. A felhasználói alkalmazásokkal ellentétben a vállalati környezetben a jelszó nélküli hitelesítési módszerek valamivel elterjedtebbek a webalkalmazásokban, mint a mobil eszközökön. Az üzletek körülbelül fele csak felhasználónév és jelszó használatára támaszkodik a felhasználók bejelentkezésénél, míg minden ötödik (22%) kizárólag jelszavakat is alkalmaz a másodlagos hitelesítés során a különösen fontos adatokhoz való hozzáférés esetén (azaz a felhasználó először a jelentkezik az alkalmazásba egy egyszerűbb hitelesítési módszerrel, és ha hozzá szeretne férni a kritikus adatokhoz, akkor végrehajt egy másik hitelesítési folyamatot, ezúttal általában megbízhatóbb módszert használva).
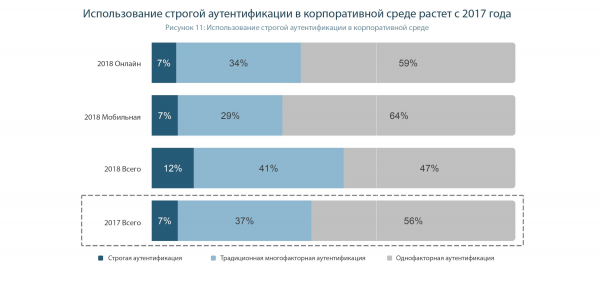
Fontos megérteni, hogy a jelentés nem tartalmazza a kriptográfiai tokenek használatát a Windows, Linux és Mac OS X operációs rendszereken végzett kétfaktoros hitelesítésben. Jelenleg ez a legelterjedtebb a 2FA tekintetében. (Sajnálatos módon, a FIDO szabványok szerint létrehozott tokenek csak a Windows 10 számára képesek megvalósítani a 2FA-t).
Ráadásul, míg az online és mobilalkalmazások esetében a 2FA bevezetéséhez egy átfogó intézkedéscsomag szükséges, amely magában foglalja ezeknek az alkalmazásoknak a fejlesztését, a Windows-ban a 2FA bevezetéséhez csupán a PKI (például Microsoft Certification Server alapú) beállítása és az AD autentikációs politikáinak konfigurálása szükséges.
Mivel a munkahelyi PC-k és a tartományok bejelentkezésének védelme fontos eleme a vállalati adatok védelmének, a kétfaktoros hitelesítés bevezetése egyre gyakoribbá válik.
A második és harmadik legelterjedtebb hitelesítési módszer a bejelentkezéskor az egyszeri jelszavak, amelyeket külön alkalmazás révén biztosítanak (a vállalatok 13%-a), és az SMS-ben küldött egyszeri jelszavak (12%). Annak ellenére, hogy a két módszer használati aránya nagyon hasonló, az OTP SMS-t leggyakrabban a jogosultságok szintjének emelésére használják (a vállalatok 24%-ánál). (12. ábra).
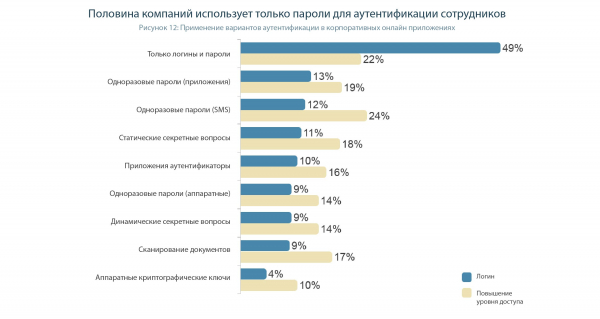
A vállalatoknál a szigorú hitelesítés használatának növekedése valószínűleg a kriptográfiai hitelesítési módszerek megvalósításának fokozott elérhetőségével magyarázható azonosítási menedzsment platformokon (egyszerűbben mondva – a vállalati SSO és IAM rendszerek megtanulták használni a tokeneket).
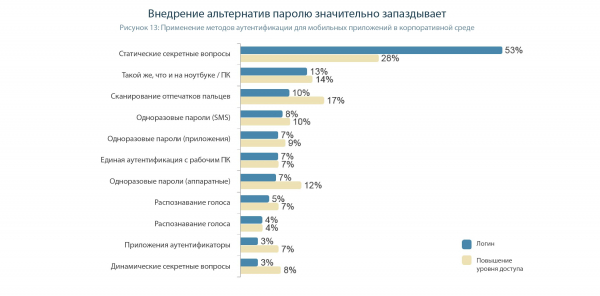
A munkavállalók és alvállalkozók mobil hitelesítésénél a vállalatok nagyobb mértékben támaszkodnak a jelszavakra, mint a fogyasztói alkalmazások esetében. A válaszadók kissé több mint fele (53%) jelszót használ a felhasználók adatokhoz való hozzáférésének hitelesítésére mobil eszközön keresztül (13. ábra).
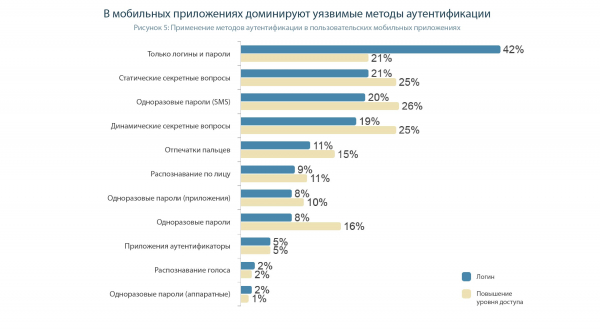
Mobil eszközök esetében elhihetnénk a biometria nagyszerű erejét, ha nem lennének annyi hamisítványokról szóló eset, amelyek ujjlenyomatokat, hangokat, arcokat és még íriszeket is érintenek. Egy keresés a keresőmotorban megmutatja, hogy megbízható biometrikus hitelesítési mód egyszerűen nem létezik. Valóban pontos érzékelők léteznek, de azok nagyon drágák és nagy méretűek – és nem telepíthetők okostelefonokba.
Ezért a mobil eszközök esetében az egyetlen működő 2FA módszer a kriptográfiai tokenek használata, amelyek NFC, Bluetooth és USB Type-C interfészeken keresztül csatlakoznak az okostelefonhoz.
A vállalati pénzügyi adatok védelme a jelszómentes hitelesítésbe történő befektetések fő oka (44%), amely a leggyorsabb növekedést mutatja 2017 óta (nyolcpontos növekedés). Ezt követi a szellemi tulajdon (40%) és a személyzeti (HR) adatok (39%) védelme. És érthető, hogy miért – nemcsak az ezekhez az adatokhoz kapcsolódó érték széles körben elismert, hanem velük viszonylag kevés alkalmazott dolgozik. Ez azt jelenti, hogy a bevezetési költségek nem túl magasak, és a bonyolultabb hitelesítési rendszer használatára való betanításra csak néhány embert van szükség. Ezzel ellentétben az adatok és eszközök típusa, amelyet a legtöbb alkalmazott általában megkeres, továbbra is kizárólag jelszavakkal van védve. Az alkalmazottak dokumentumai, munkaállomások és vállalati e-mail portálok a legnagyobb kockázattal járó területek, mivel a cégek csak negyedének sikerült ezeket az eszközöket jelszómentes hitelesítéssel védeni (14. ábra).
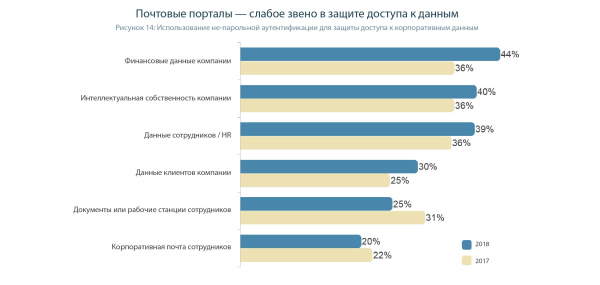
A vállalati elektronikus levelezés meglehetősen veszélyes és "lyukas" dolog, amelynek potenciális veszélyeit a legtöbb IT-igazgató alábecsüli. Naponta tucatnyi üzenetet kapnak a dolgozók, így miért ne lenne köztük legalább egy adathalász (azaz csaló) levél? Ez a levél a cég stílusában lesz megfogalmazva, ezért a dolgozó félelem nélkül kattinthat az üzenetben található hivatkozásra. A következmények pedig bármilyenek lehetnek, például vírus letöltése a támadott gépre, vagy jelszavak kiszivárgása (beleértve a szociális manipulációt, hamis autentikációs űrlap kitöltése révén).
Annak érdekében, hogy az ilyen esetek ne történjenek meg, az elektronikus leveleket alá kell írni. Így azonnal nyilvánvalóvá válik, hogy melyik üzenetet hozott létre egy törvényes alkalmazott, és melyiket egy támadó. Az Outlook/Exchange esetében az elektronikus aláírás kriptográfiai tokenek alapján viszonylag gyorsan és egyszerűen aktiválható, és használható a kétfaktoros hitelesítéssel együtt a PC-n és a Windows domainen.
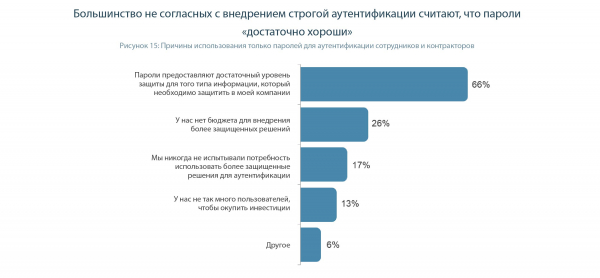
Azok között a vezetők között, akik kizárólag a jelszóval való hitelesítésre támaszkodnak a vállalaton belül, kétharmaduk (66%) azért teszi ezt, mert úgy vélik, hogy a jelszavak elegendő biztonságot nyújtanak arra a típusú információra, amelyet a cégnek védenie kell (15. ábra).
De a szigorú hitelesítési módszerek egyre elterjedtebbek. Ennek főként az az oka, hogy egyre elérhetőbbé válnak. Minden több azonosítási és hozzáférés-irányítási (IAM) rendszer, böngésző és operációs rendszer támogatja a kriptográfiai tokenekkel való hitelesítést.
A szigorú hitelesítésnek van egy másik előnye is. Mivel a jelszó már nem használt (egyszerű PIN-kóddal helyettesítve), így nem érkeznek kérések az alkalmazottaktól, hogy változtassanak meg egy elfelejtett jelszót. Ez pedig csökkenti az IT részleg terhelését a vállalatnál.
Összegzés és következtetések
- A vezetők gyakran nem rendelkeznek a szükséges ismeretekkel az valós hatékonyságának értékelésére különböző hitelesítési lehetőségek esetében. Hozzászoktak ahhoz, hogy a jelszavak és titkos kérdések ilyen elavult védelmi módjaiban bízzanak, csak azért, mert "régen ez működött".
- A felhasználók ezen ismeretekkel még kevésbé, számukra a legfontosabb – egyszerűség és kényelem. Jelenleg nincs motivációjuk arra, hogy válasszanak biztonságosabb megoldásokat.
- A felhasználói alkalmazások fejlesztőinek gyakran nincs okuk, hogy a jelszavak helyett bevezessék a kétfaktoros hitelesítést. A verseny a felhasználói alkalmazások biztonsági szintje között nincs.
- Az összes felelősség a hackelésekért a felhasználóra hárul. Ha egy egyszer használatos jelszót adtál meg a támadónak – te vagy a hibás. Ha a jelszavadat ellopták vagy megfigyelték – te vagy a hibás. Ha nem követelted meg a fejlesztőtől, hogy megbízható autentikálási módszereket alkalmazzon a termékében – te vagy a hibás.
- A helyes szabályozónak elsősorban meg kell követelnie a vállalatoktól, hogy olyan megoldásokat vezessenek be, amelyek megakadályozzák az adatlopásokat (különösen a kétfaktoros hitelesítést), nem pedig büntetniük kell a már bekövetkezett adatlopást.
- Néhány szoftverfejlesztő megpróbálja eladni a felhasználóknak régi és nem túl megbízható megoldásához szép csomagolásban «innovációs» termék. Például a hitelesítés egy adott okostelefonhoz való kötésével vagy biometrikus azonosítással. Ahogy a jelentés bemutatja, valóban megbízható csak a szigorú hitelesítésen alapuló megoldás lehet, azaz kriptográfiai tokenek. Ugyanazt a
- kriptográfiai tokent lehet használni számtalan feladatra :szigorú hitelesítéshez a vállalat operációs rendszerében, a vállalati és felhasználói alkalmazásban, az elektronikus aláírásokhoz, pénzügyi tranzakciókhoz (fontos banki alkalmazások esetén), dokumentumokhoz és elektronikus levelekhez. 🥇Mi fog történni a hitelesítéssel és a jelszavakkal? A Javelin második jelentése "A szigorú hitelesítés állapota" | ProHoster
Forrás: habr.com
