

A szöuli egyetem és a Samsung kutatócsoportja kifejlesztett egy támadási technikát ARM processzorok számára, amely a TikTag kódnevet kapta. Ez a technika felhasználható a MemTag (MTE, Memory Tagging Extension) hardveres védelmi mechanizmusának megkerülésére, amely az ARMv8.5-A architektúrával rendelkező chipekben található. A támadás lehetővé teszi, hogy a TikTag címkék tartalmát meghatározzuk tetszőleges memória címeknél a spekulatív CPU utasításvégrehajtás során bekövetkező adatlopáson keresztül.
A MemTag technológia lehetővé teszi címkék hozzárendelését a memóriaterületekhez, és az irányítók helyes használatának ellenőrzését a már felszabadított memória blokkok, puffer túlcsordulás és inicializálás előtti hozzáférés okozta sebezhetőségek kihasználásának blokkolására. A MemTag használatakor minden 16 bájt fizikai memória mellett egy 4-bites címke jön létre, amely egyfajta kulcs szerepét tölti be a memória elérésére. A címke generálható egy alkalmazás által a lefoglalt memória területhez speciális CPU utasításokkal, majd elmentésre kerül a mutató felső, kihasználatlan bitjeiben. Amikor címkézett mutatóval férünk hozzá a memóriához, a processzor ellenőrzi, hogy a mutatóhoz rendelt címke megfelel-e a memória blokkokhoz rendelt címkéknek, és csak akkor engedélyezi a hozzáférést, ha a címkék egyeznek.
A javasolt támadási módszer lehetővé teszi a memóriablokkokhoz kapcsolódó címkék meghatározását és a MemTag védelem megkerülését. A kutatók bemutatták a TikTag támadás lehetőségét, amely a Linux kernel és a Chrome böngésző sérülékenységeit kihasználja, a termékekben lévő utasítási sorozatok (gadgets) felhasználásával, amelyek spekulatív kódvégrehajtást eredményeznek. Az ilyen gadgetek a kóddal való spekulatív végrehajtás során, amely mutatókkal dolgozik, a MemTag metainformációk olvasását okozzák, azoktól a külső feltételektől függően, amelyeket a támadó befolyásolhat. A téves előrejelzés megállapítása után a spekulatív végrehajtás eredménye eldobásra kerül, de az így szerzett adatok a gyorsítótárban maradnak, és később harmadik fél csatornáin keresztül kinyerhetők. A MemTag védelem sikeres megkerülésének valószínűségét a tesztek során 95%-ra értékelték, körülbelül 4 másodperces támadás alatt.
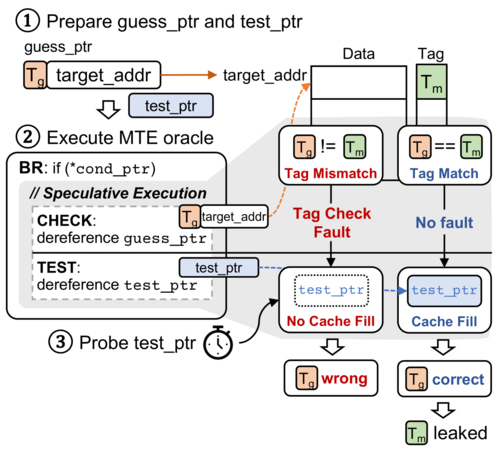
Kétféle gadgetet azonosítottak, amelyek MemTag címkék kiszivárgásához vezetnek. Az első esetben a spekulatív végrehajtás akkor következik be, amikor a átmenet helytelen előrejelzése történik, és a gadget végrehajtásához szükséges körülmények a rendszerhívások manipulálásával létrehozhatók. A második esetben
a spekulatív végrehajtás a betöltés és írás közötti műveletek közötti kapcsolat előrejelzési hibájából ered, az STLF (Store-To-Load-Forwarding) optimalizálás használatával, ami lehetővé teszi a címke kiválasztását a gyorsítótár állapotának kiértékelésével (ha a címke egyezik, az érték közvetlenül a korábbi „store” parancsból a „load” műveletbe lesz átirányítva, és megváltoztatja a gyorsítótár állapotát). Az első típusú gadgetek alkalmasak a Linux kernel ellen, míg a második a Chromium alapú böngészőkben használt V8 JavaScript motor ellen. A támadás végrehajtásához szükséges eszközkészlet prototípusa elérhető a GitHub-on.
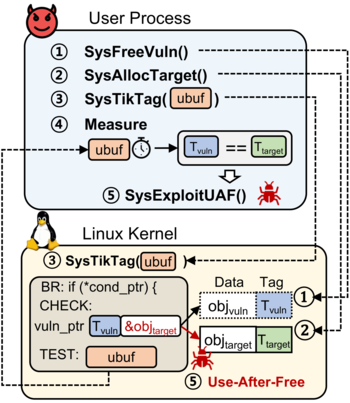
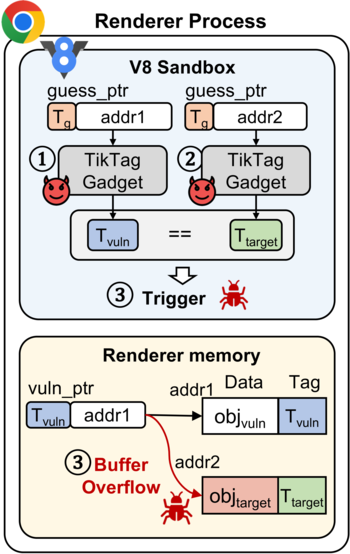
Az ARM vállalat megerősítette, hogy támadásokra van lehetőség a Cortex-X2, Cortex-X3, Cortex-A510, Cortex-A520, Cortex-A710, Cortex-A715 és Cortex-A720 processzorokkal rendelkező rendszereken, de nem szándékozik módosítani a CPU-t a probléma blokkolására, mivel a MemTag architektúra azt feltételezi, hogy a címkék nem titkos adatok az alkalmazások számára. A Chromium kódalapján a probléma szintén javítatlan marad, mivel a Chrome böngészőben a MemTag alapú védelem egyelőre nem alkalmazandó alapértelmezetten. Az Android platform biztonságáért felelős csapat elismerte, hogy támadásokra van lehetőség a Pixel 8 eszközökön, amelyeken a MemTag védelem van, javításokat adtak hozzá a szivárgások blokkolására, és kifejezték készségüket, hogy jutalmat fizessenek az észlelt sebezhetőségért.
A támadás blokkolására a kutatók javasolják az sb vagy isb utasítások használatát a spekulatív végrehajtás tilalma érdekében kritikus memória műveletek során, vagy pedig töltsük ki a memória hozzáférési utasítások közötti elágazásokat más utasításokkal.
Forrás: opennet.ru
