

Az Amszterdami Szabad Egyetem kutatócsoportja új Spectre-v2 osztályú sebezhetőségeket fedezett fel, melyeket a Training Solo kódnéven publikáltak, lehetővé téve a memóriaizolációs mechanizmusok megkerülését. A virtualizált rendszerek kontextusában a sebezhetőségek lehetővé teszik a gazda környezet memóriájának tartalmának azonosítását a vendég rendszerekből, míg a szerverek esetében a kernel memória tartalmának azonosítását teszi lehetővé a felhasználói térben végrehajtott exploittal. Az ilyen támadásokra vonatkozó exploit példák a GitHub-on érhetők el. Az előállított exploitek lehetővé teszik a kernel memória tetszőleges adatainak kinyerését 17 KB/s sebességgel, míg a hypervisor memóriájából 8,5 KB/s sebességgel.
A Spectre-v2 osztályú támadások adatlopásának megszervezéséhez az address branch target buffer (Branch Target Buffer) vagy a history branch buffer (Branch History Buffer) értékeinek behelyettesítését használják, amelyeket a következő branch művelet előrejelzésére alkalmaznak. Az átmenetek történetének manipulációjával hibás előrejelzési feltételek jönnek létre a spekulatív utasításvégrehajtás során. A támadó feladata, hogy a spekulatív branch művelet végrehajtása során az átmeneti címet a kívánt memória területről vegye. A spekulatív átmenet végrehajtása után a processzor gyorsítótárában megmarad a memóriából olvasott átmeneti cím (amelynek formájában a szükséges támadási adatok olvashatók ki a memóriából). Az információk kinyerésére a gyorsítótárból egy módot lehet alkalmazni, amely a gyorsítótár tartalmának meghatározására épül az elkészített és nem elkészített adatok hozzáférési idejének elemzése alapján.
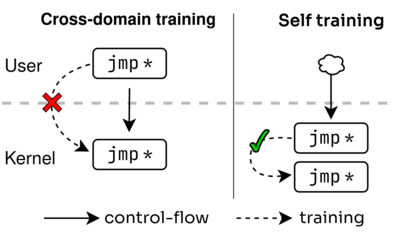
A Training Solo támadási módszerek célja az olyan végrehajtási területek izolációs mechanizmusainak megkerülése, mint az IBPB, eIBRS és BHI_NO, amelyeket a Spectre-v2 osztályú támadások blokkolására alkalmaznak. Például az IBPB (Indirect Branch Prediction Barriers) utasítás biztosítja a predikciós blokk állapotának visszaállítását minden kontextusváltás során — amikor az irányítás átkerül a felhasználói térből a kernelbe vagy a vendég rendszerből a gazda környezetbe. Az állapot visszaállítása blokkolja a lehetőséget, hogy saját kódot használjanak a közvetett átmenetek predikciós blokk viselkedésének befolyásolására.
A Training Solo módszerek közötti különbség abban rejlik, hogy a predikciós elágazás blokkjára gyakorolt hatás érdekében nem javasolt a támadó által kontrollált kód futtatása, hanem a jogosultságú végrehajtási területen (kernel vagy hypervisor) már létező kód használata, amelyhez a támadó hozzáfér. A módszerek egyébként hasonlítanak a klasszikus Spectre-v2 támadásokhoz. Ezen kívül a kutatók két hardveres problémát is azonosítottak (CVE-2024-28956 és CVE-2025-24495), amelyek lehetővé teszik a végrehajtási területek elszigetelésének teljes megkerülését, és más felhasználók, más vendég rendszerek vagy a hoszt környezet folyamatainak adatainak kiszivárgását.
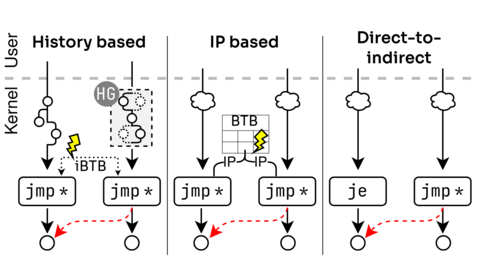
Háromféle Training Solo támadás került javaslatra:
- A predikciós elágazás logikájának torzítása a kernelben már létező utasítási szekvenciák (gadgetek) meghívásával, amelyek befolyásolják az elágazás előzményeit tartalmazó puffert. Ilyen gadgetekként javasolták a SECCOMP rendszerhívás korlátozó mechanizmusát, amely lehetővé teszi a saját BPF-szűrők beillesztését, hogy hamis közvetett elágazást érjünk el spekulatív módon (a SECCOMP szűrői klasszikus cBPF segítségével vannak beállítva, amely alapértelmezés szerint engedélyezett, szemben az eBPF-fel). Az Intel Tiger Lake és Lion Cove CPU-kon végzett tesztelés során a kiszivárgás sebessége ezen módszer alkalmazásakor 1.7KB/sec volt.
- IP-ütközések (Instruction Pointer) alkalmazása az elágazások predikciós blokkjában. A támadó olyan körülményeket alakíthat ki, amelyben a spekulatív elágazás címe kizárólag a puffere már meglévő elágazási címe alapján kerül kiválasztásra, figyelembe véve az elágazások előzményeit. Az elgondolás az, hogy egy közvetett elágazás művelete befolyásolhatja a másikat, ha ütközés lép fel a hitek címének tárolásakor a BTB-n (Branch Target Buffer).
- A közvetlen elágazások hatásának kihasználása a közvetett elágazások predikciójára. Ez a viselkedés két hardveres sebezhetőségnek köszönhető: CVE-2024-28956 — ITS (Indirect Target Selection) és CVE-2025-24495 — probléma az Intel CPU-k Lion Cove magjaival. A módszer alkalmazásával a memóriából történő adatkisivárgás sebessége 17 KB/sec volt. A root felhasználó jelszavának hash definíciójának bemutatott exploitjában, amelyet a „passwd -s” parancs végrehajtása után tároltak a memóriában, 60 másodpercet töltöttek.
A támadások, amelyek a böngészési előzmények pufferének torzítását célozzák, minden Intel CPU-t érintenek, amelyek támogatják az eIBRS mechanizmust, beleértve az Intel Coffee Lake és Lion Cove CPU-kat. A sérülékenység blokkolására az Intel mikro-kód frissítést adott ki, amely bevezeti az IBHF (Indirect Branch History Fence) új utasítást, amelyet ajánlott a böngészési előzmény puffert érintő kód után megadni. A régebbi Intel CPU-k esetében programozott megoldásként ajánlott a böngészési előzmények törlése. A Linux kernelbe olyan módosítást fogadtak el, amely programozott és hardveres a támadások elleni védelmet, amelyeket cBPF használatával valósítanak meg. Az AMD bejelentette, hogy CPU-jain a támadási módszer nem működik. Az ARM közölte, hogy a probléma csak a régi ARM processzorokat érinti, amelyek a Spectre-v2 támadásoknak vannak kitéve, és nem támogatják a FEAT_CSV2_3 és FEAT_CLRBHB kiterjesztéseket.
Az Indirect Target Selection (ITS, CVE-2024-28956) sérülékenység az Intel Core 9-11. generációját érinti (Cascade Lake, Cooper Lake, Whiskey Lake V, Coffee Lake R, Comet Lake, Ice Lake, Tiger Lake és Rocket Lake) és az Intel Xeon 2-3. generációját. A CVE-2025-24495 sérülékenység a Lunar Lake és Arrow Lake mikroarchitektúrára épülő CPU-knál jelentkezik. A problémák a tegnapi mikro-kód frissítésben kerültek kijavításra. A Linux kernelbe olyan módosítást fogadtak el, amely blokkolja a problémát azáltal, hogy a közvetett átugrásokat a cache sorának elejére helyezi.
Forrás: opennet.ru
