

Ebben a cikkben egy nagyon érdekes sebezhetőséget vizsgálunk meg a "hazai" Astra Linux operációs rendszerben, tehát kezdjük...
Az Astra Linux egy speciális célú operációs rendszer, amely a Linux kernelre épül, és az információk komplex védelmére, valamint védett automatizált rendszerek kiépítésére készült.
A gyártó alapverziót fejleszt az Astra Linux-ból — Common Edition (általános célú) és ennek Special Edition (speciális célú) módosítását:
- az általános célú kiadás — Common Edition — a kis- és középvállalkozások, valamint az oktatási intézmények számára készült;
- a speciális célú kiadás — Special Edition — védett környezetben működő automatizált rendszerek számára készült, amelyek a "szigorúan titkos" vagy annál magasabb titkossági szintű információkat dolgoznak fel.
A képernyőzár sebezhetőségét először az Astra Linux Common Edition v2.12 operációs rendszerben fedezték fel, amely akkor jelentkezik, amikor a számítógép zárt állapotban van, és ha ez idő alatt a képernyő felbontását megváltoztatják. Különösen virtuális környezetekben (VMWare, Oracle Virtualbox) a munkafelület teljes tartalmának megjelenítése történik azonosítás nélkül.
Ez a sebezhetőség az Astra Linux Special Edition v1.5 rendszerben is sikeresen megvalósult. Lehetséges, hogy információkat lehet nyerni fizikai gépekről is, több eltérő felbontású monitor használatával.
Alább látható egy videó bemutató az Astra Linux Special Edition v1.5 rendszerről (a munkaállomást lezárták, az ablak méretének módosítása történt):
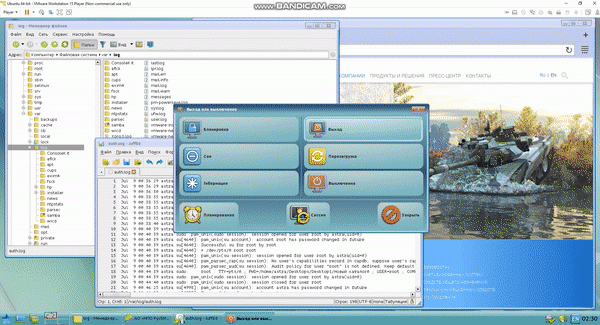
Képernyőkép a videóból (adatfragments a munkafelületről):
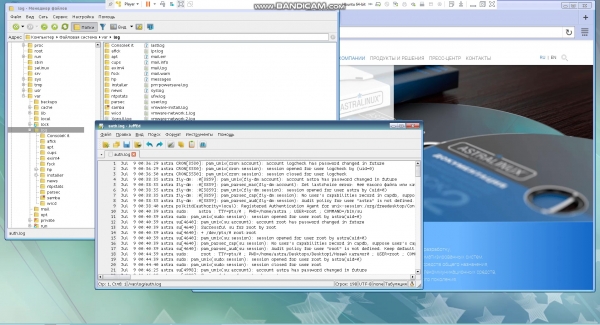
Összességében levonható a következtetés, hogy a hiba kihasználása lehetővé teszi, hogy titokban megismerkedjünk a zárt állapotú munkaállomáson az Astra Linux rendszeren nyitott dokumentumok (beleértve a korlátozott hozzáférésű adatokat is) tartalmával, ami ezen információk kiszivárgásához vezetett.
Forrás: habr.com
