

Az ImageMagick csomagban, amelyet gyakran használnak a webfejlesztők képek átalakítására, egy CVE-2022-44268 azonosítójú sebezhetőséget fedeztek fel, amely fájlok tartalmának kiszivárgásához vezethet, ha az ügyfél által előkészített PNG-képeket átalakítanak az ImageMagick segítségével. A sebezhetőség a külső képek feldolgozását végző rendszereket fenyegeti, amelyek lehetővé teszik a feldolgozási eredmények letöltését.
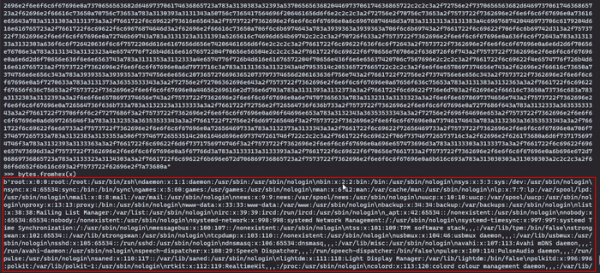
A sebezhetőség abból adódik, hogy amikor a PNG-képet feldolgozza, az ImageMagick a metadat blokkjában található «profile» paraméter tartalmát használja fel a profil fájl nevének meghatározására, ami a kimeneti fájlba kerül. Így a támadáshoz elegendő hozzáadni a PNG-képhez egy «profile» paramétert a szükséges fájlútvonal megadásával (például «/etc/passwd»), és ha ilyen képet dolgozunk fel, például a kép átméretezésekor, a kimeneti fájlba belekerül a szükséges fájl tartalma. Ha a fájlnevet «-»-ra állítjuk, a feldolgozó meg fog rekedni a standard bemenetből való beolvasásra várva, ami visszautasítást okozhat (CVE-2022-44267).
A sebezhetőség javítását célzó frissítés még nem készült el, de az ImageMagick fejlesztői ideiglenes megoldásként javasolták, hogy a beállításokban hozzanak létre egy szabályt, amely korlátozza a hozzáférést bizonyos fájlútvonalakhoz. Például az abszolút és relatív útvonalak hozzáférésének megtiltásához a policy.xml fájlhoz a következőket lehet hozzáadni: <policy domain=»path» rights=»none» pattern=»/*»/> <policy domain=»path» rights=»none» pattern=»../*»/>
Már nyilvánosan elérhető egy szkript, amely az sebezhetőséget kihasználó PNG-képeket képes generálni.
Forrás: opennet.ru
