

A pac-resolver NPM csomagban, amely több mint 3 milliós letöltéssel rendelkezik hetente, egy sérülékenységet (CVE-2021-23406) fedeztek fel, amely lehetővé teszi a saját JavaScript-kód végrehajtását az alkalmazás kontextusában HTTP-kérések küldésekor Node.js projektekből, amelyek támogatják a proxyautomatikus beállítás funkcióját.
A pac-resolver csomag PAC-fájlok értelmezését végzi, amelyek tartalmazzák a proxyautomatikus beállítást végző JavaScript-kódot. A PAC-fájl egy szokványos JavaScript-kódot tartalmaz a FindProxyForURL funkcióval, amely meghatározza a proxy kiválasztásának logikáját a gazda és a kért URL alapján. A sérülékenység lényege, hogy a pac-resolver JavaScript-kód végrehajtásához a Node.js API VM szolgáltatását használja, amely lehetővé teszi a JavaScript-kód más V8 motor kontextusban történő végrehajtását.
A megadott API a dokumentációban kifejezetten úgy van megjelölve, mint nem megbízható kód futtatására alkalmas, mivel nem biztosít teljes körű elkülönítést a végrehajtott kód számára, és lehetővé teszi az eredeti kontextus elérését. A problémát a pac-resolver 5.0.0-ás verziójában orvosolták, amely áttért a vm2 könyvtár használatára, amely magasabb szintű izolációt nyújt, megfelelő a megbízhatatlan kód futtatásához.
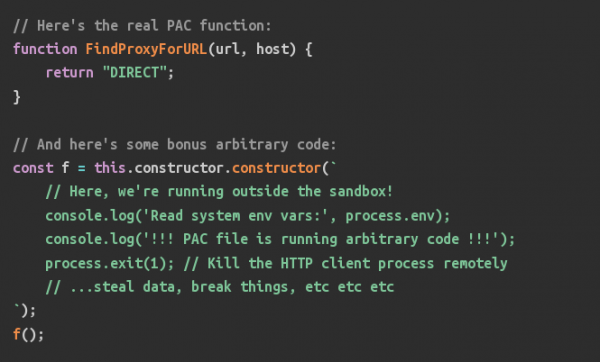
A pac-resolver sérülékeny verziójának használata esetén a támadó egy megfelelően formázott PAC-fájl átadásával elérheti a saját JavaScript-kódját a Node.js-t használó projekt kódjának kontextusában, ha a projektben a pac-resolver-hez kapcsolódó függőségek találhatók. A legelterjedtebb problémás könyvtár a Proxy-Agent, amely 360 projekt függőségei között szerepel, beleértve az urllib, aws-cdk, mailgun.js és firebase-tools, összesen több mint hárommilliós letöltéssel hetente.
Ha a pac-resolver-hez kapcsolódó függőségekkel rendelkező alkalmazás egy WPAD protokollt támogató rendszer által biztosított PAC-fájlt tölt be, akkor a helyi hálózathoz hozzáféréssel rendelkező támadók kihasználhatják a DHCP-n keresztüli proxybeállítások terjesztését a rosszindulatú PAC-fájlok behelyettesítésére.
Forrás: opennet.ru
