

A PackageKit, a D-Bus interfész, amely egységesíti a csomagkezelési műveleteket, egy Pack2TheRoot (CVE-2026-41651) sebezhetőséget fedeztek fel, amely lehetővé teszi, hogy egy nem privilegizált felhasználó tetszőleges csomagot telepítsen vagy eltávolítson, és root hozzáférést nyerjen a rendszerhez. A probléma a 1.0.2-es verziótól (2014) kezdve jelentkezik, és a PackageKit 1.3.5-ös kiadásában javították.
A problémát a Deutsche Telekom kutatói fedezték fel a Claude Opus AI-modell segítségével. Készítettek egy működő exploitot, amely a legtöbb PackageKit-tel rendelkező disztribúcióban működik, de a sebezhetőség részleteit később tervezik közzétenni, hogy a felhasználóknak idejük legyen a rendszereik frissítésére. A sebezhetőség kihasználásának lehetőségét bemutatták az Ubuntu Desktop 18.04/24.04.4/26.04, Ubuntu Server 22.04 – 24.04, Debian Desktop 13.4, RockyLinux Desktop 10.1 és Fedora 43 Desktop/Server rendszereken. A sebezhetőségek javításának állapotát az alábbi oldalakon lehet ellenőrizni (ha az oldal nem elérhető, akkor a disztribúció fejlesztői még nem kezdték el a probléma vizsgálatát): Debian, Ubuntu, SUSE, RHEL, Gentoo, Arch, Fedora, FreeBSD.
A sebezhetőséget a PackageKit háttérfolyamatában a tranzakciós záslók kezelésénél fellépő versenyhelyzet okozza, ami lehetővé teszi a művelet paramétereinek megváltoztatását az autorizációnak a csomagoperáció tényleges végrehajtása előtt. A támadó elküldhet egy D-Bus-kérést egy olyan művelet végrehajtására, amelyet egy nem privilegizált felhasználó végezhet, majd ezt követően elküldhet egy ismételt D-Bus-kérést. Ha az ismételt kérés a tényleges engedélyezett művelet végrehajtásának kezdete előtt érkezik, akkor a már elkezdett tranzakció zászlóinak felülbírálását és a gyorsítótárazott állapot megváltoztatását lehet elérni.
Így a már elkezdett engedélyezett tranzakció nem eredeti paraméterekkel, hanem a második kérésben átadott módosított paraméterekkel fog végrehajtódni. A telepítendő csomagról szóló információk megváltoztatásával a támadó a megengedett csomag helyett bármilyen más csomagot telepíthet, beleértve egy lokálisan tárolt csomagot is. A csomag telepítése root jogokkal történik, így a rendszer root hozzáférésének megszerzéséhez a támadó saját scriptlet-jét is hozzáadhatja a csomaghoz, amely automatikusan elindul a telepítés előtt vagy után.
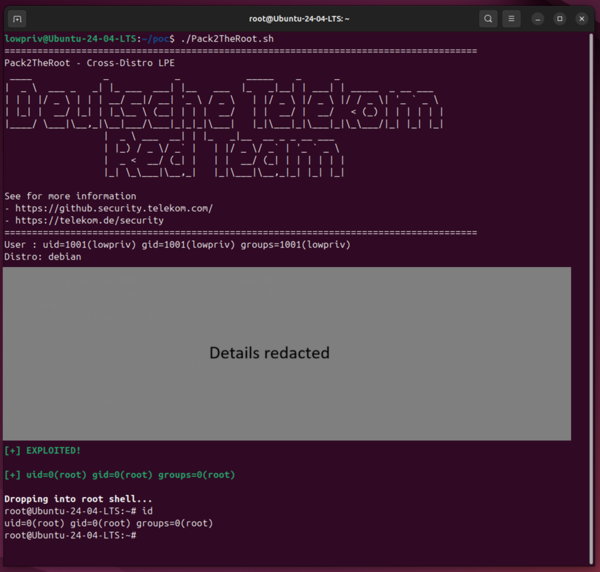
Forrás: opennet.ru
