

A FreeBSD-ben felfedeztek egy sebezhetőséget (CVE-2026-7270), amely lehetővé teszi, hogy egy nem privilegizált felhasználó kódot futtasson a kernel jogkörével, és root hozzáférést szerezzen a rendszerhez. A sebezhetőség minden FreeBSD kiadást érint, amely 2013 óta készült. Az interneten elérhető egy exploit, amelynek működését a FreeBSD 11.0 és 14.4 közötti rendszereken igazolták. A sebezhetőséget a FreeBSD 15.0-RELEASE-p7, 14.4-RELEASE-p3, 14.3-RELEASE-p12 és 13.5-RELEASE-p13 frissítések javították. Régebbi ágak esetében patch használható.
A probléma egy buffer túlcsordulásból ered az execve rendszerhívásban, amely a script első sorában megadott prefix feldolgozása közben lép fel az interpreter elérési útjának meghatározásához (például "#!\/bin\/sh"). A túlcsordulás akkor következik be, amikor a memmove függvényt hívják meg a másolt argumentumok méretének kiszámítására szolgáló matematikai kifejezés hibás megfogalmazása miatt. Az "args->endp" értékéből az "args->begin_argv" és a "consume" értékeket kellett volna kivonni, de csak az "args->begin_argv" értéke került levonásra, míg a "consume" változó hozzáadódott az eredményhez, tehát végül két "consume" értékkel több adat lett másolva. memmove(args->begin_argv + extend, args->begin_argv + consume, — args->endp — args->begin_argv + consume); + args->endp — (args->begin_argv + consume));
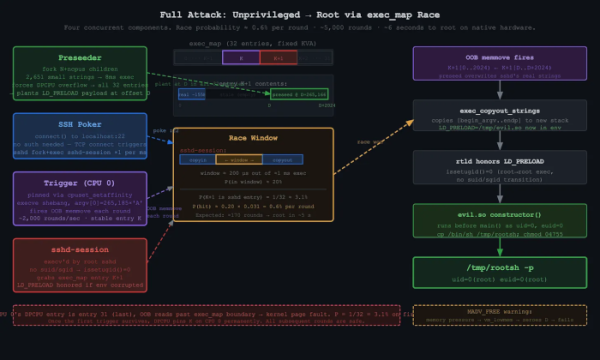
A túlcsordulás lehetővé teszi, hogy felülírjuk egy másik folyamat "exec_map" struktúrájának szomszédos memóriaterületén lévő elemeit. Az exploit során a túlcsordulást az rendszerben időszakosan futó privilegizált folyamatok "exec_map" tartalmának felülírására használják. Az sshd-t választották e folyamatok egyikeként, amely minden egyes hálózati kapcsolat létrehozásakor fork és execve hívással egy "\/usr\/libexec\/sshd-session" folyamatot indít root jogokkal.
Az exploit a megadott folyamat számára az "LD_PRELOAD=\/tmp\/evil.so" környezeti változót adja meg, amely a saját könyvtárának betöltéséhez vezet a sshd-session kontextusában. A megadott könyvtár a fájlrendszerben egy "\/tmp\/rootsh" végrehajtható fájlt hoz létre root suid zászlóval. A sikeres túlcsordulás valószínűsége 0,6%-ra tehető, de a kísérletek ciklikus ismétlése miatt a sikeres kihasználás körülbelül 6 másodpercet vesz igénybe egy 4 magos CPU-val rendelkező rendszeren.
Ezen kívül a FreeBSD-ben még több sebezhetőséget is kijavítottak:
- CVE-2026-35547, CVE-2026-39457 — puffer túlcsordulások a libnv könyvtárban, amelyet az alapértelmezett rendszerben a kulcs/érték formátumú listák feldolgozására és az adatátvitel megszervezésére használnak az interprocesszális kommunikációban. Az első probléma a megformázott IPC üzenetfejlécek feldolgozásakor jelentkező üzenetméret hibás kiszámításának következménye. A második probléma a verem túlcsordulásához vezet az adatok socket-en keresztüli cseréjekor, mivel hiányzik a socket fogalom méretének ellenőrzése a használt puffer méretével szemben a select() funkcióban. Potenciálisan a sérülékenységek felhasználhatók a rendszeren belüli jogosultságok emelésére.
- CVE-2026-42512 — távolról kihasználható puffer túlcsordulás a dhclient-ben, amely a környezeti változók dhclient-script-be való továbbításához használt mutató tömb méretének helytelen kiszámításából adódik. Nem zárható ki a távoli kódvégrehajtási exploit létrehozásának lehetősége egy különlegesen elkészített DHCP-csomag küldésével.
- CVE-2026-7164 — verem túlcsordulás a pf csomagszűrőben, amely a különlegesen megformázott SCTP csomagok feldolgozásakor merül fel. A probléma a SCTP paraméterek korlátlan rekurzív feldolgozásának következménye.
- CVE-2026-42511 — lehetőség tetszőleges direktívák behelyettesítésére a dhclient.conf-ba, mivel hiányzik a megfelelő módosítás a BOOTP mezőkben a külső DHCP-szervertől kapott dupla zárójelek szempontjából. A dhclient folyamat általi fájlparsing során az ilyen mező az dhclient-script-be kerül, amely lehetőséget ad tetszőleges parancsok root jogosultságokkal való végrehajtására a dhclient-et használó rendszereken, amikor a támadó által irányított DHCP-szerverhez fordulnak.
- CVE-2026-6386 — nem megfelelő nagy memóriablokkok kezelése a pmap_pkru_update_range() kernel funkcióban. Egy nem privilegizált felhasználó kényszerítheti a pmap_pkru_update_range() funkciót, hogy a felhasználói térből származó memóriát kezeljen memóriatáblázatként, és ennek következtében írhasson egy hozzáférési jogokkal nem rendelkező memóriaterületre.
- CVE-2026-5398 — már felszabadított memória terület elérése a TIOCNOTTY kezelőjében, amely lehetővé teszi a nem privilegizált folyamat számára, hogy root jogosultságokat szerezzen.
Forrás: opennet.ru
