

A kívánt tartalom blokkáló rendszerében, az uBlock Origin-ben egy sebezhetőség található, amely lehetővé teszi a böngésző összeomlását vagy a memória kimerülését, amikor egy speciálisan formázott URL-en navigálunk, amennyiben ez az URL a szigorú blokkolás («strict blocking») szűrői alá esik. A sebezhetőség csak közvetlen átmenetkor jelentkezik a problémás URL-re, például egy linkre kattintva.
A sebezhetőséget a 1.36.2-es uBlock Origin frissítésben orvosolták. Hasonló problémával küzd az uMatrix kiegészítő is, de annak támogatása megszűnt, és több frissítés nem várható. Az uMatrix-ban nem állnak rendelkezésre védelmi árkok (eredetileg azt javasolták, hogy minden szigorú blokk szűrőt a „Assets” fül alatt kapcsoljanak ki, de ez a javaslat nem bizonyult elegendőnek, és problémákat okozott a saját blokkolási szabályokkal rendelkező felhasználóknak). Az uMatrix, a Pale Moon projekt uMatrix fork-ja, a 4.4.9-es kiadásban orvosolta a sebezhetőséget.
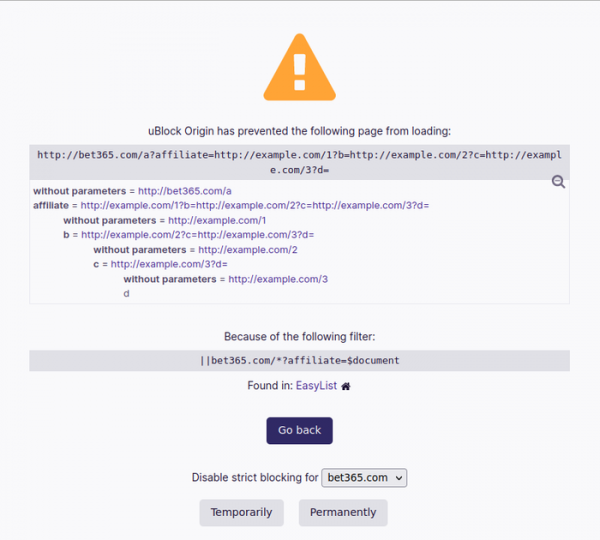
A szigorú blokkolás szűrőt általában a következő szinten határozzák meg domainok és azt jelenti, hogy bármilyen kapcsolat tilos, még a közvetlen linkre kattintás esetén is. A sebezhetőség abból adódik, hogy amikor a felhasználó olyan oldalra navigál, ami a szigorú blokkolás szűrőjének alá tartozik, egy figyelmeztetés jelenik meg, amely információkat tartalmaz a blokkolt erőforrással kapcsolatban, beleértve az URL-t és a kérési paramétereket is. A probléma az, hogy az uBlock Origin rekurszívan elemzi a kérési paramétereket, és figyelmen kívül hagyja a beágyazás szintjét a DOM fában.
A speciálisan formázott URL feldolgozása során az uBlock Origin Chrome verziójában összeomlást lehet kiváltani abban a folyamatban, amelyben a böngésző kiegészítése fut. Az összeomlás után, amíg a kiegészítővel rendelkező folyamat újra nem indul, a felhasználó mentes marad a nem kívánt tartalmak blokkolásától. Firefox alatt memória kimerülés figyelhető meg.
Forrás: opennet.ru
