

Az InsydeH2O keretrendszerben, amelyet számos gyártó használ UEFI firmware-ek létrehozására a saját hardveréhez (a legelterjedtebb UEFI BIOS megvalósítás), 23 sérülékenységet azonosítottak, amelyek lehetővé teszik a kód végrehajtását SMM (System Management Mode) szinten, ami magasabb prioritású (Ring -2), mint a hypervisor és a nulladik védelmi gyűrű, és korlátlan hozzáférést biztosít minden memóriához. A probléma olyan UEFI firmware-eket érint, amelyeket olyan gyártók használnak, mint a Fujitsu, Siemens, Dell, HP, HPE, Lenovo, Microsoft, Intel és Bull Atos.
A sérülékenységek kihasználásához helyi adminisztrátori jogokra van szükség, ami ezeket a problémákat másodlagos sérülékenységekként népszerűsíti, amelyeket más sérülékenységek kihasználása után vagy társadalmi manipulációs módszerekkel lehet alkalmazni. Az SMM szintű hozzáférés lehetővé teszi a kód végrehajtását egy operációs rendszeren kívüli szinten, amit fel lehet használni firmware-ek módosítására, rejtett rosszindulatú kódok vagy rootkit-ek SPI Flash-be ágyazására, amelyek az operációs rendszerből nem észlelhetők, valamint a betöltési szakaszban (UEFI Secure Boot, Intel BootGuard) a hitelesítés letiltására és hypervisorok elleni támadásokra a virtuális környezetek integritásellenőrzési mechanizmusainak megkerülésére.
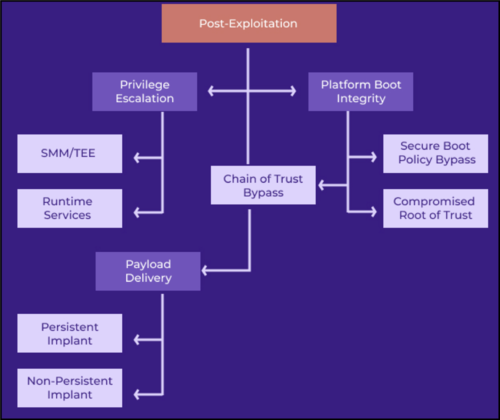
A sérülékenységek kihasználása végrehajtható az operációs rendszeren belül nem ellenőrzött SMI (System Management Interrupt) kezelők segítségével, valamint az operációs rendszer végrehajtása előtt a betöltési folyamat kezdeti szakaszaiban vagy a hibernációból való visszatérés során. Minden sérülékenység memóriahasználati problémákból adódik, és három kategóriába sorolható:
- SMM Callout — a saját kód végrehajtása SMM jogosultságokkal az SWSMI megszakítókezelők végrehajtásának átirányításával egy SMRAM-on kívüli kódra;
- Memóriakárosodás, amely lehetővé teszi a támadó számára, hogy az SMRAM-ba, egy speciálisan izolált memória területre írjon, ahol SMM jogosultságokkal rendelkező kód fut.
- Memóriakárosodás a DXE (Driver eXecution Environment) szinten végrehajtott kódban.
A támadási szervezés elveinek bemutatására egy példát közzétettek, amely lehetővé teszi, hogy a harmadik vagy nulladik védelmi gyűrűn keresztüli támadás révén hozzáférjenek a DXE Runtime UEFI-hez és végrehajtsák saját kódjukat. Az exploit a stack overflow (CVE-2021-42059) manipulálásával működik az UEFI DXE meghajtóban. A támadás során a támadó a saját kódját elhelyezheti a DXE-meghajtóban, amely a művelet rendszere újraindítása után is aktív marad, vagy módosíthatja az NVRAM területét az SPI Flash-ben. A végrehajtás során a támadó kódja módosíthatja a magasabb jogosultságú memória területeit, módosíthatja az EFI Runtime szolgáltatásokat és befolyásolhatja a rendszer betöltési folyamatát.
Forrás: opennet.ru
