

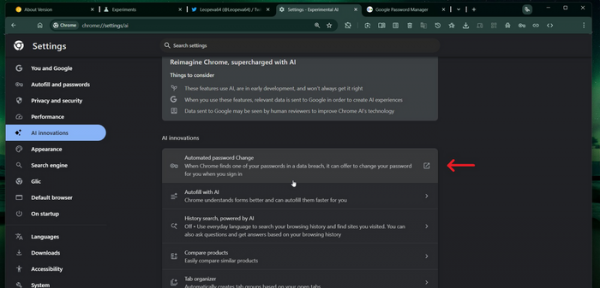
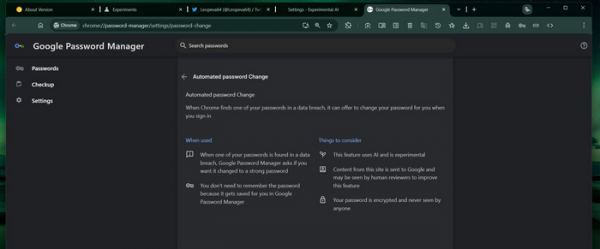
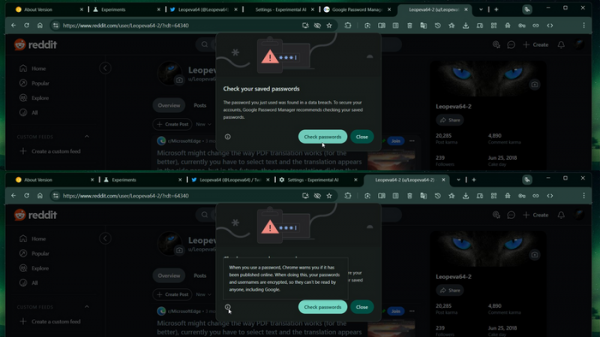
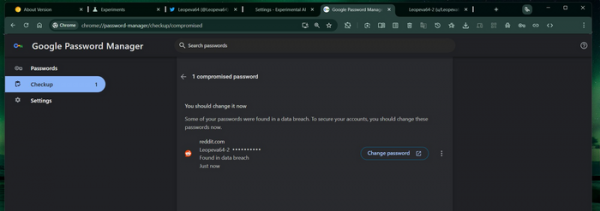
A Chrome Canary tesztverziókba bekerült egy automatikus jelszóváltó funkció, amely AI használatán alapul. A lehetőség az "Kísérleti AI-funkciók" (chrome://settings/ai) menüpont alatt aktiválható. Ha egy jelszót kompromittáltnak ítélnek, a Chrome figyelmeztetést ad ki a belépési kísérlet során, felajánlva a jelszó megváltoztatását. A böngésző automatikusan generál egy erős jelszót, megváltoztatja azt az oldalon, és elmenti az új jelszót a jelszókezelőben.
A felhasználók jelszavainak kompromittáltságának ellenőrzése, amely a jelszókezelőben tárolódik, körülbelül 5 éve érkezett a Chrome-ba, és a bejelentkezési adatok ellenőrzésén alapul, amelyek egy kompromittált fiókokból álló adatbázis alapján működnek. A Google adatbázisának mérete nem nyilvános, de a haveibeenpwned.com projekt hasonló adatbázisa mintegy 15 milliárd fiókot ölel fel, amelyek felhasználói adatszivárgások során kerültek nyilvánosságra. A magánélet megóvása érdekében a felhasználói oldalon a hash-elő előtagok összehasonlítását alkalmazzák, és a jelszavak, valamint a teljes hash-ek nem kerülnek külső helyekre. Az AI alkalmazása a tesztelésre szánt új megvalósításban a jelszóváltás automatizálására összpontosít – az AI automatikusan kitölti és elküldi a szükséges webformákat az adott oldalon, majd frissíti a tárolt jelszót.
Forrás: opennet.ru
