

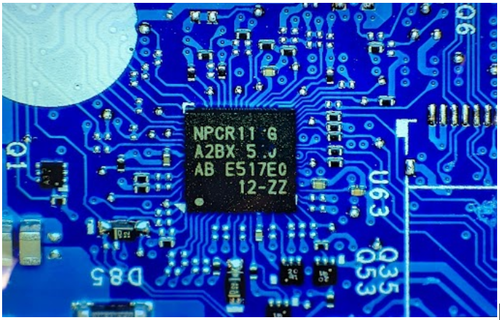
A Google bejelentette, hogy a Chromebook eszközökben megkezdi az OpenTitan nyílt platformon alapuló chipek használatát. A Chromebookok lettek az első kereskedelmi forgalomban elérhető eszközök, amelyek OpenTitan chipekkel vannak felszerelve. Ezen felül idén a Google adatközpontjaiban tervezik a szerver rendszerek OpenTitan-alapú implementálását. A chippek tömeggyártását a Nuvoton vállalat indította el. Továbbá megjegyezték, hogy megkezdődött a chip második verziójának fejlesztése, amely lehetővé teszi a posztkvantum-algoritmusok, a ML-DSA és ML-KEM titkosítási módszerek, amelyek a rácsteória problémáinak megoldásán alapulnak, biztonságos indításhoz és hitelesítéshez való használatát.
Az OpenTitan projekt megbízható hardverelemek (RoT, Trust Root) létrehozására szolgáló platformot biztosít, amelyeket ott alkalmaznak, ahol garantálni kell a hardver- és szoftverelemek integritását. Az OpenTitan-t a Google alapította 2018-ban, de 2019-ben átadták a lowRISC civil szervezetnek, amelyhez olyan cégek csatlakoztak, mint a Western Digital, Seagate, Nuvoton Technology, Winbond, Rivos, zeroRISC és G+D Mobile Security. A projekthez kapcsolódó kód és a hardverelemek specifikációi Apache 2.0 licenc alatt kerültek közzétételre. Az OpenTitan alkalmazásában használt megoldások alapját a Google Titan kriptográfiai USB-tokenjeiben és a TPM chipekben már alkalmazott technológiák képezik, amelyek biztosítják a hitelesített indítást. szervereken Google's infrastructure, as well as on Chromebook and Pixel devices.
A meglévő Trust Root megvalósításokkal ellentétben az OpenTitan a "biztonság átláthatósággal" elv alapján fejlődik, amely a kód és a schemák elérhetőségét, valamint egy teljesen nyílt fejlesztési folyamat alkalmazását jelenti, amely nincs kötve adott beszállítókhoz és chipgyártókhoz. Az OpenTitan lett az első nyílt megvalósítás a piacon, amely támogatja a posztkvantum biztonságos indítási mechanizmusokat, amelyek az SLH-DSA (Sphincs+) digitális aláírás generálási algoritmus használatán alapulnak, ellenállva a kvantumszámítógépek általi visszafejtésnek.
Az OpenTitan alapú chipek szerver alaplapokon, hálózati kártyákon, fogyasztói eszközökben, routerekben és IoT eszközökben használhatók a firmware-ek és a betöltött komponensek hitelesítésére (a kritikus rendszeralkatrészek módosításának védelme érdekében), a kriptográfiai szempontból egyedi rendszerazonosítók generálására (a hardverhamisítás védelme érdekében), biztonsági szolgáltatások nyújtására, a kriptográfiai kulcsok védelmére (a kulcsok elszigetelése abban az esetben, ha a gonosztevő fizikai hozzáférést szerez az eszközhöz) és egy olyan izolált auditnapló vezetésére, amelyet nem lehet szerkeszteni vagy törölni.
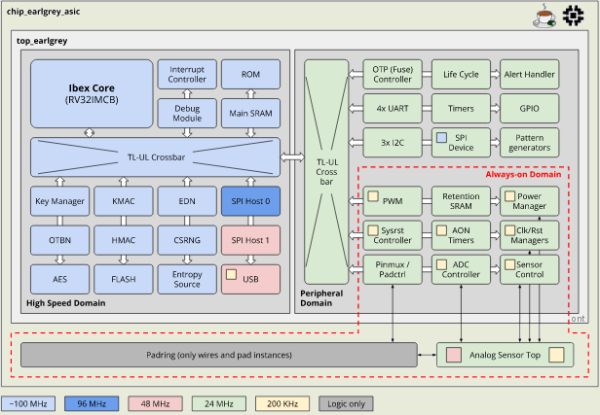
Az OpenTitan logikai blokkokat tartalmaz, amelyek keresettek a RoT chipekben, mint például a RISC-V architektúrára épülő nyílt mikroprocesszor (RV32IMCB Ibex), kriptográfiai koprocesszorok, hardveres véletlenszám-generátor, DICE támogatással rendelkező kulcskezelő, védett adatmegőrzési mechanizmus állandó és operatív memóriában, védelmi technológiák, I/O blokkok és biztonságos indítással kapcsolatos komponensek. Az eszköz emellett olyan blokkokat is nyújt, amelyek a titkosítási algoritmusok mintáit, mint az AES és HMAC-SHA256, és a matematikai műveletek gyorsítóját valósítják meg, amelyeket digitális aláírásokhoz használnak nyílt kulcsokkal.
Forrás: opennet.ru
