

A Sysdig vállalat, amely a nevét viselő nyílt forráskódú rendszerelemző eszközt fejleszti, közzétette egy kutatás eredményeit, amely több mint 250 ezer Linux-konténerkép elemzésén alapul, amelyeket a Docker Hub katalógusában helyeztek el nem ellenőrzött vagy hivatalos kép jele nélkül. Végül 1652 képet osztályoztak rosszindulatúként.
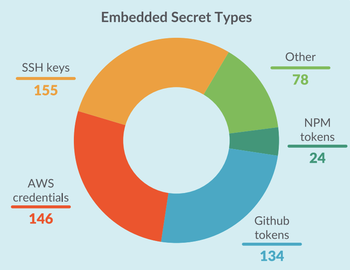
608 képben kriptovaluta-bányászatra alkalmas összetevőket találtak, 288-ban hozzáférési tokeneket hagytak (155 SSH-kulcs, 146 AWS-token, 134 GitHub-token, 24 NPM API-token), 266-ban proxy segítségével tűzfalak megkerülésére szolgáló eszközök voltak, 134-ben nemrégiben regisztrált domainek szerepeltek, 129-ben pedig rosszindulatúként elismert weboldalakra való hivatkozások voltak.
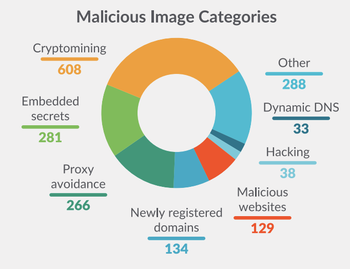
Néhány, kriptovaluta-bányászatot célzó kép felhasználók vonzására a jól ismert nyílt projektek, például az ubuntu, golang, joomla, liferay és drupal neveit tartalmazó neveket használt, vagy a hasonló neveket használták, amelyek csak néhány karakterben különböznek. A legnépszerűbb rosszindulatú képek között kiemelkedik a vibersastra/ubuntu és a vibersastra/golang, amelyeket több mint 10 ezer és 6900 alkalommal töltöttek le.
Forrás: opennet.ru
