

A Firefox 70 kiadását, amely október 22-re van tervezve, a HTTPS és HTTP protokollok megjelenítési módját a címsorban. A HTTP-n megnyitott oldalak nem biztonságos kapcsolatra figyelmeztető ikonnal lesznek ellátva, amely szintén megjelenik a HTTPS esetén, ha problémák lépnek fel a tanúsítvánnyal. A HTTP linkje protokolljelzés nélkül fog megjelenni, azaz nem fogja feltüntetni a «http://»-t, de a HTTPS protokoll megjelenítése egyelőre megmarad. A címsorban továbbá többé nem lesz látható a cég információja, ha a weboldalon ellenőrzött EV-tanúsítványt használnak.
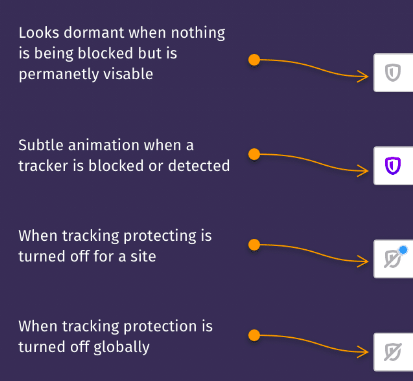
A «(i)» gomb helyett biztonsági szintjelző fog megjelenni, amely lehetővé teszi a követési kód blokkolási módjainak állapotának értékelését. A HTTPS zárikonnak a zöld színe szürkére változik (a zöld szín visszaállítható a security.secure_connection_icon_color_gray beállítás módosításával).
Összességében megfigyelhető, hogy a böngészők a pozitív biztonsági jelzőkről a biztonsági problémákra figyelmeztető üzenetekre térnek át. Az a különbségtétel, hogy a HTTPS-t kiemeljük, elveszíti a jelentőségét, mivel a modern környezetben a kérdések túlnyomó többsége titkosítással történik, és természetesnek, nem pedig extra védelemnek tekintik.
A a Firefox Telemetry szolgáltatás szerint a globális oldallátogatások 79,27%-a HTTPS-en keresztül történik (tavaly 70,3%, két évvel ezelőtt 59,7%), az Egyesült Államokban pedig 87,7%.
Az EV-tanúsítvány információja a legördülő menüben fog megjelenni. Az EV-tanúsítvány információinak címsorban való megjelenítésének visszaállításához az about:config-be hozzáadták a «security.identityblock.show_extended_validation» opciót. A címsor átalakítása általánosan a korábban a Chrome számára jóváhagyottak szerint történik, de a Firefox esetében ez még nem tervezett alapértelmezés szerint a «www» almappát, valamint egy mechanizmus hozzáadását (SXG). Emlékeztetünk, hogy az SXG lehetővé teszi egy weboldal tulajdonosa számára, hogy digitális aláírással engedélyezze bizonyos oldalak elhelyezését egy másik weboldalon, így amikor a második weboldalon ezen oldalakra hivatkoznak, a böngésző a felhasználónak az eredeti weboldal URL-címét jeleníti meg, annak ellenére, hogy az oldal egy másik hosztról töltődik be.
Kiegészítés: A hírek kezdeti verziójában szereplő információ a «https://» elrejtésének szándékáról nem igazolódott, de ez a javaslat «task» állapotba került, és bekerült a a HTTPS címsorban történő megjelenítésének megváltoztatásáról.
Forrás: opennet.ru
