

A Firefox fejlesztői A Firefox tervezi, hogy minden HTTP-n megnyitott oldalnál biztonságos kapcsolat jelzését bevezeti. A változtatást a Firefox 70-es verziójában tervezik alkalmazni, amely október 22-én várható. A Chrome 68 óta a biztonságtalan kapcsolatról figyelmeztető jelzés megjelenik a HTTP-n megnyitott oldalak esetén.
, amelyet tavaly júliusban javasoltak.
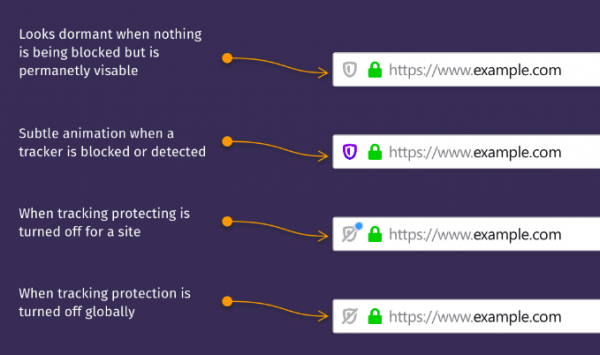
A Firefox 70-ben szintén eltávolítani az address bar-ból az „(i)” gombot, helyette a biztonsági szint jelzését fogják állandóan elhelyezni, amely szintén lehetővé teszi a követési kódblokkolás állapotának értékelését. A HTTP esetén egyértelműen problémás biztonsági ikont fognak megjeleníteni, amelyet FTP esetén is megjelenítenek, valamint hibás tanúsítványok esetén:
A biztonságtalan kapcsolat jelzésének megjelenítése ösztönözni fogja a webhelytulajdonosokat, hogy alapértelmezés szerint HTTPS-re váltsanak. A Firefox Telemetry szolgáltatás szerint a HTTP kérések globális részesedése 78,6%,
(egy évvel ezelőtt 70,3%, két évvel ezelőtt 59,7%), míg az Egyesült Államokban 87,6%. A közösség által irányított Let’s Encrypt nonprofit tanúsítványkiadó, amely ingyenes tanúsítványokat biztosít mindenkinek, 106 millió tanúsítványt állított ki, amely körülbelül 174 millió domaint fed le (egy éve 80 millió domaint fedett le).
A HTTP biztonságtalanként való megjelölése a Firefox HTTPS-re váltásának elősegítésére tett korábbi lépések folytatása. Például a verziótól kezdve a böngésző megjelentette a biztonsági problémákra figyelmeztető ikont, amely akkor látható, ha HTTPS nélkül látogatunk el a hitelesítési űrlapokat tartalmazó oldalakra. Szintén az új Web API-khoz — a nem biztonságos kontextusban megnyitott oldalak számára meg lesz tiltva a rendszer értesítések megjelenítése a Notifications API-n keresztül, és nem biztonságos hívások esetén a getUserMedia() hívásokat blokkolják a multimédiás forrásokhoz (például kamerához és mikrofonhoz) való hozzáférés érdekében. Az about:config beállításokba korábban hozzáadták a „security.insecure_connection_icon.enabled” flagot is, amely lehetővé teszi a felhasználónak, hogy választhasson egy biztonságtalan kapcsolat jelzésének engedélyezésére a HTTP esetén.
Forrás: opennet.ru
