

Az ESET bejelentette, hogy a Google Play áruházban megjelentek olyan rosszindulatú alkalmazások, amelyek arra törekednek, hogy hozzáférjenek az egyszer használatos jelszavakhoz, hogy megkerüljék a kéttényezős hitelesítést.
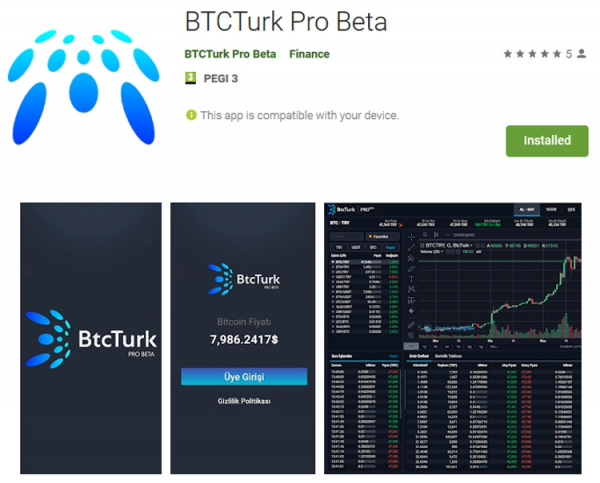
Az ESET szakértői megállapították, hogy a kártevők egy legális kriptovaluta tőzsde, a BtcTurk álcáját öltötték magukra. Különösen a BTCTurk Pro Beta, a BtcTurk Pro Beta és a BTCTURK PRO nevű rosszindulatú programokat azonosították.
Ezeknek az alkalmazásoknak az egyikének letöltése és telepítése után a felhasználó értesítési hozzáférést kérő üzenetet kap. Ezután megjelenik egy ablak a BtcTurk rendszerbe való belépési adatok megadására.
A hitelesítési adatok megadása végül azzal végződik, hogy az áldozat hibaüzenetet kap. A megadott információk és a hitelesítési kódot tartalmazó felugró értesítések azonban távoli szerver cyberbűnözőknek kerülnek elküldésre.
Az ESET megjegyzi, hogy az ilyen funkciókkal rendelkező rosszindulatú alkalmazások felfedezése az első ismert eset a kéttényezős hitelesítés Android-alkalmazások hívásnaplóhoz és SMS-hez való hozzáférésének korlátozása óta.
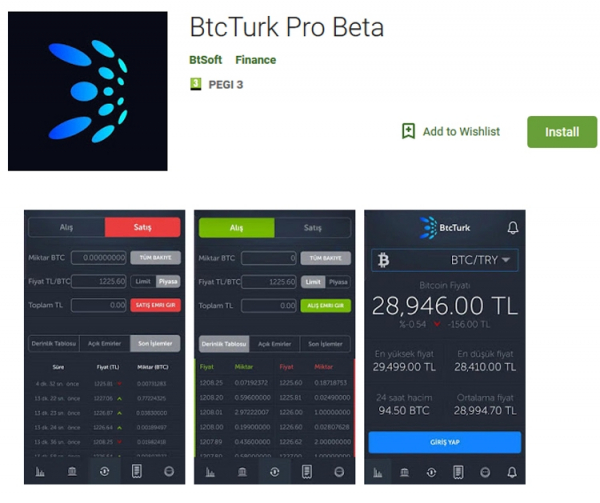
A hamis kriptovaluta alkalmazásokat a Google Play áruházban az idei hónapban töltötték fel. Jelenleg a felfedezett programok eltávolításra kerültek, de a támadók más nevekkel újabb rosszindulatú alkalmazásokat tölthetnek fel a Google Play-be, amelyek hasonló funkciókkal rendelkeznek.
Forrás: 3dnews.ru
