

A Linux kernel issue has been discovered, revealing several dangerous vulnerabilities that allow local users to elevate their privileges within the system. Working exploit prototypes have been prepared for all the identified issues.
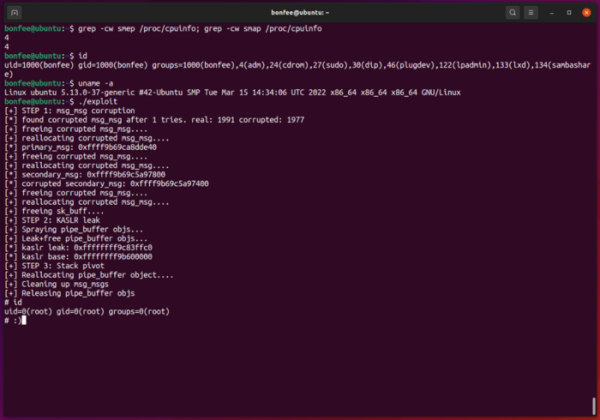
- The vulnerability (CVE-2022-0995) in the event tracking subsystem watch_queue leads to data being written into kernel memory areas beyond the allocated buffer. Any unprivileged user can execute an attack that may allow them to run their own code with kernel privileges. The vulnerability is present in the function watch_queue_set_size() and is related to an attempt to clear all pointers in the list, even when memory for them has not been allocated. This issue manifests when the kernel is built with the 'CONFIG_WATCH_QUEUE=y' option, which is used in most Linux distributions.
The vulnerability has been fixed in the changes added to the kernel on March 11. You can track the publication of package updates in distributions on the following pages: Debian, SUSE, Ubuntu, RHEL, Fedora, Gentoo, Arch Linux. A prototype of the exploit is already publicly available and allows obtaining root access when run on Ubuntu 21.10 with kernel 5.13.0-37.

- The vulnerability (CVE-2022-27666) exists in the kernel modules esp4 and esp6, implementing ESP transformation (Encapsulating Security Payload) for IPsec, used for IPv4 and IPv6. This vulnerability allows a local user with normal privileges to overwrite objects in kernel memory, thereby elevating their privileges within the system. The issue arises from the lack of verification of the allocated memory size and the actual received data, although the maximum message size could exceed the maximum memory size allocated for the skb_page_frag_refill structure.
The vulnerability has been fixed in the kernel on March 7 (corrected in versions 5.17, 5.16.15, etc.). You can track the publication of package updates on the following pages: Debian, SUSE, Ubuntu, RHEL, Fedora, Gentoo, Arch Linux. A working prototype exploit that allows a regular user to gain root access in the default configuration of Ubuntu Desktop 21.10 has already been posted on GitHub. It is claimed that with minor modifications, the exploit will also work in Fedora and Debian. Notably, this exploit was initially prepared for the pwn2own 2022 competition, but kernel developers discovered and fixed a related issue, prompting the decision to disclose vulnerability details.
- Két sebezhetőség (CVE-2022-1015, CVE-2022-1016) a netfilter alrendszerében, amely az nftables csomagszűrő működését biztosítja. Az első probléma lehetővé teszi, hogy egy helyi, nem privilegizált felhasználó túlírást érjen el a lefoglalt pufferen kívül a veremben. A túlcsordulás akkor következik be, amikor bizonyos módon megformált nftables kifejezéseket kezelnek, amelyeket a felhasználó által megadott indexek érvényesítése során dolgoznak fel, aki hozzáfér a nftables szabályokhoz.
A sebezhetőség abból adódik, hogy a fejlesztők azt feltételezték, hogy az "enum nft_registers reg" értéke egy byte, miközben bizonyos optimalizációk engedélyezésekor a fordító az C89 specifikáció szerint 32 bites értéket használhat. E jellegzetesség miatt a memória ellenőrzésére és lekérdezésére használt méret nem megfelelt a struktúra tényleges adatainak méretével, ami a struktúra farok részének átfedéséhez vezet a veremben található mutatókkal.
A probléma kihasználható a kernel szintjén történő kódvégrehajtásra, de a sikeres támadáshoz szükséges a nftables-hez való hozzáférés, amelyet egy külön hálózati névtérben (network namespaces) lehet megszerezni, ha a CLONE_NEWUSER vagy CLONE_NEWNET jogokkal rendelkezik (például izolált konténer indítása esetén). A sebezhetőség szorosan összefügg a fordító által alkalmazott optimalizációkkal, amelyek például a "CONFIG_CC_OPTIMIZE_FOR_PERFORMANCE=y" mód engedélyezésekor jönnek létre. A sebezhetőség kihasználható a Linux 5.12 kerneltől kezdődően.
A második sebezhetőség a netfilterben az nft_do_chain kezelőben már felszabadított memória területének elérése (use-after-free) miatt következik be, és nem inicializált kernel memória területek szivárgásához vezethet, amelyeket nftables kifejezésekkel manipulálva olvashatunk, és például más sebezhetőségek exploitok fejlesztésekor a mutatók címének meghatározására használhatunk. A sebezhetőség kihasználható a Linux 5.13 kerneltől kezdődően.
A sérülékenységeket a 5.17.1, 5.16.18, 5.15.32, 5.10.109, 5.4.188, 4.19.237, 4.14.274 és 4.9.309-es kernel mai javítófrissítéseiben orvosolták. A csomagfrissítések kiadásának nyomon követésére a következő oldalakat látogathatja meg: Debian, SUSE, Ubuntu, RHEL, Fedora, Gentoo, Arch Linux. A problémákat felfedező kutató bejelentette, hogy munkába állítja a két sérülékenységhez készült működő exploitékat, amelyek várhatóan néhány napon belül publikálva lesznek, miután a disztribúciók kiadják a kernel frissítésével kapcsolatos csomagokat.
Forrás: opennet.ru
