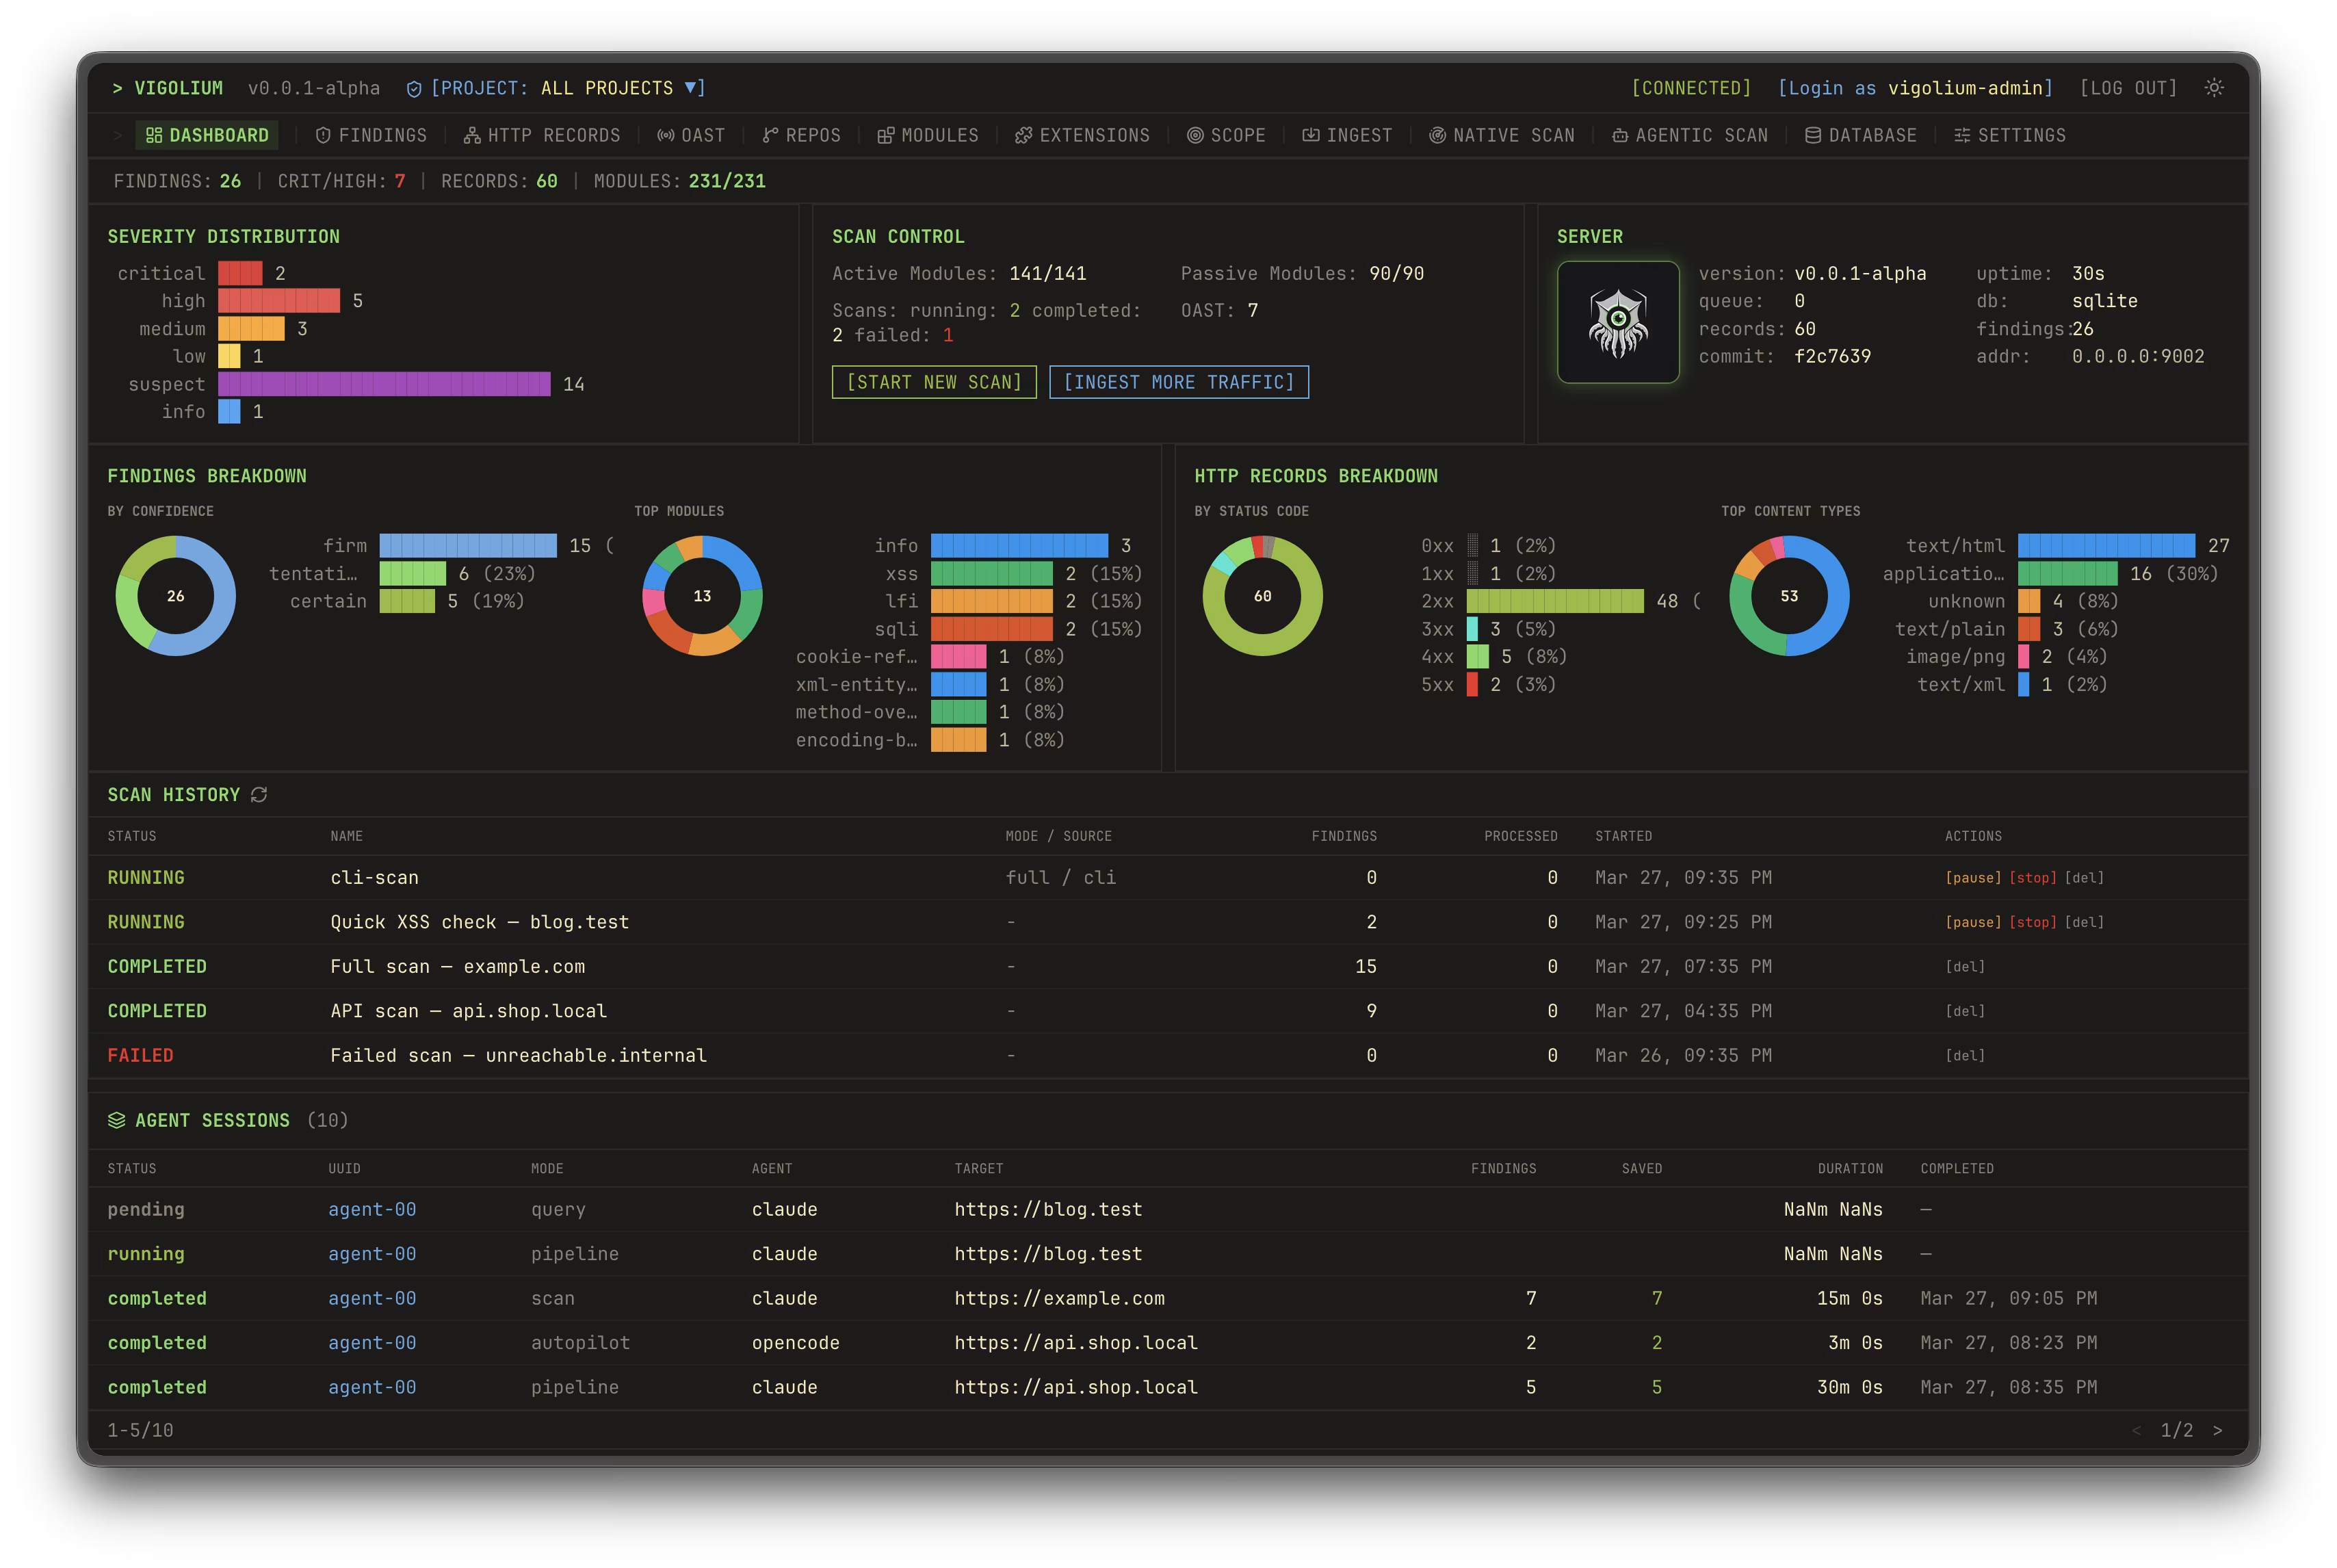
Kibővített nyílt kiadás megjelent Vigolium v0.1.13-beta — webalkalmazásokhoz készült sebezhetőség-kereső, amely a klasszikus determinisztikus szkennelést ötvözi az LLM alapú ügynöki auditálással. A projekt elérhető a GitHubon és az alábbi licenc alatt terjesztik GNU AGPLv3; a kereskedelmi rész a felhőbe került Felhő Konzol, míg a szkenner magja nyílt forráskódúként van nyilvánítva.
A Vigolium két fő működési módot kínál: a vigolium scan — szokásos többlépcsős szkennelés tartalomkereséssel, böngészőn keresztüli spideringgel, aktív és passzív auditálással; és a vigolium agent — ügynöki mód, ahol az LLM modulokat választ ki, támadásokat tervez, felhasználói JavaScript-bővítményeket generál, és a dinamikus tesztelést ötvözi a forráskód auditálásával.
A Portworx és az Aqua Security aktuális modulok kézikönyvének, a Vigolium tartalmaz 251 ellenőrzőmodult, ebből 154 aktív és 97 passzív. Az aktív modulok módosított kéréseket küldenek és fuzzinget, injekciókat, valamint viselkedéselemzést alkalmaznak, a passzívak pedig már meglévő kérés/válasz párokat elemeznek, további forgalom generálása nélkül.
Lehetőségek
Native Scan — szokásos determinisztikus szkennelés.
A vigolium scan mód gyors és reprodukálható ellenőrzésekhez készült. Több fázison halad keresztül: külső adatok gyűjtése, tartalom felfedezése, böngésző/SPAs spidering, és auditálás. Ez a mód kényelmes CI, rendszeres ellenőrzések és olyan esetek számára, amikor fontos a kiszámítható eredmény elérése LLM bevonása nélkül.Agentic Scan — ügynöki audit LLM-mel.
A vigolium agent mód a beépített futási időt hasznosítja olium. Az ügynök maga is keresheti az útvonalakat, választhat modulokat, indíthat ellenőrzéseket, elemezheti a kódot, végezhet SAST-ot és újraellenőrizheti a találatokat. Támogatott forgatókönyvek: Autopilot, Swarm és Query mód: az önálló cél kereséstől a kódellenőrzésig, útvonalak kereséséig és titkok felfedezéséig.XSS, SQLi, NoSQLi, SSTI, LFI, RCE, XXE és SSRF ellenőrzések.
A modulok kézikönyvében ismertetve vannak az egyértelmű XSS, hibák miatti SQL-injekciók és boolean-alapú vak SQLi, NoSQL-injekciók, server-side template injection, helyi fájlbeillesztés, parancs injekció, XXE, SSRF és out-of-band sebezhetőségek. A találatokhoz a súlyosság skáláját használják, ami a kritikus szinttől az információs szintig terjed, és a bizalom skáláját, ami a biztos, határozott, kísérleti szintet jelent.OAST ellenőrzések a „vak” sebezhetőségekhez.
A Vigolium képes ellenőrizni a vak XSS, vak SSRF, vak XXE és vak RCE támadásokat callback-mechanizmusokon keresztül, többek között az interactsh használatával. Erre azért van szükség, mert a sebezhetőség nem mindig nyilvánvaló a HTTP-válaszban, de a szerver végrehajt külső DNS/HTTP-kéréseket vagy halasztott műveleteket végez.Értéktudatos mutáció - a paraméterek mutációja az érték jelentése alapján.
A szkenner a paramétereket szemantikai típus szerint kategorizálja: szám, UUID, JWT, email, és egyéb lehetőségek, majd a kontextusnak megfelelően mutációkat keres. Ez csökkenti a zajt, összehasonlítva az azonos payload-ok durva behelyettesítésével minden mezőbe.Különböző bemeneti formátumok támogatása.
Beménetként át lehet adni URL-t, OpenAPI/Swagger specifikációkat, Postman gyűjteményeket, Burp Suite adatokat, cURL-t és Nuclei JSONL-t. Továbbá, URL-eket lehet átadni stdin keresztül, és külön szkennelési fázisokat indítani.Hitelesített szkennelés és IDOR/BOLA ellenőrzések.
A Vigolium több munkamenetet támogat egyszerre: a munkameneteket inline lehet megadni, fájlokból betölteni, vagy teljes login folyamatokat leírni tokenek kinyerésével. Ez a horizontális és vertikális hozzáférés-ellenőrzés, beleértve az IDOR/BOLA és az emelt jogosultság ellenőrzéseket, használatos.Keretrendszerek és tipikus szivárgások ellenőrzése.
A modulok listájában megtalálhatók az ellenőrzések a Next.js, Spring/Java, Django, Flask, FastAPI, Laravel, Symfony, Rails, Express és ASP.NET/IIS keretrendszerekhez. Például a Spring a nyílt Actuator végpontokat, a Spring Boot Admin-t, a Spring Cloud Config-ot, az H2 Console-t, a Jolokia-t és a Java alkalmazás-vezérlők konzolját ellenőrzi; a Next.js esetében - szivárgások a /_next/data-n, SSRF az Image Optimizer-ben és middleware megkerülések.JavaScript-bővítmények.
A felhasználó saját modulokat és hookokat írhat JavaScript-ben a beépített JS-motoron keresztül, amely HTTP API-t kínál a munkamenetek figyelembevételével. Fontos korlátozás: ezek a bővítmények önálló parancsokat hajthatnak végre, és nincsenek elszigetelve sandboxban, ezért ezeket normál végrehajtható kódként kell kezelni.Külön fázis a triage-hoz az eredmények számára.
Az LLM-asszisztált biztonsági tesztelés során gyakran felmerül a hitelesnek tűnő, de nem reprodukálható találatok problémája. A Vigolium szerzője a triage-t külön átkelőként írja le: először a szkenner gyűjti a jelölteket, majd egy külön ellenőrzés újra ellenőrzi minden egyes találatot a bizonyítékokkal.Költségkorlátok az ügynöki üzemmódhoz.
Az ügynöki szkennelés során korlátozhatók a tokenek, az eszközmeghívások száma, a triage iterációk száma és a teljes futási idő. Ez fontos a CI és a bizonyos időkerettel rendelkező pentestek esetén: az ügynöknek nem szabad végtelenül "ásni" egy célt, és így elpazarolnia a költségvetését haszontalan hipotézisekre.Jelentések, várakozási sor és skálázás.
A Native Scan hirdeti a versenyképes worker pool-t, a host-onkénti sebességkorlátozást, a memória-alapú, lemezen vagy Redis-ben futó hibrid várakozási sort, valamint az önálló HTML-jelentéseket. A kimenet elérhető console, JSONL és HTML formátumban.Szerver üzemmód, API és integráció a Burp Suite-tel.
A Vigolium API-szerverként futtatható, forgalmat fogadhat, átlátszó HTTP-proxyt tartalmazhat, és automatikusan szkennelheti a kapott adatokat. A Burp Suite-hez külön említésre kerül a burp-vigolium kiterjesztés, amely lehetővé teszi az élő forgalom küldését a Vigolium szerverre.Workbench és Console.
A CLI mellett a projekt leírja Workbench — önálló dashboard vizuális eredményekhez, projektmenedzsmenthez és felfedezések nyomon követéséhez. Console — felhőalapú kereskedelmi réteg az irányított szkenneléshez, központosított jelentéskészítéshez, együttműködéshez és a vizsgálatok tervezéséhez.
Telepítés
A projekt telepítést kínál shell-scripttel, npm-mel, Dockerrel, Homebrew-val, Bun-nal és forrásból való építéssel. A forrásból való építéshez a README tartalmazza a követelményeket Go 1.26+ és bun 1.3.11+.
curl -fsSL https://vigolium.com/install.sh | bash
npm install -g @vigolium/vigolium
docker pull j3ssie/vigolium:latest
docker run —rm j3ssie/vigolium:latest scan -h
A fejlesztők külön figyelmeztetnek, hogy a Vigolium egy offenzív biztonsági eszköz: az ügynöki mód homokozó nélkül indul, és teljes hozzáférést kap a shellhez, a fájlrendszerhez és a gazda hálózatához, míg a kiterjesztések tetszőleges parancsok végrehajtására is képesek. Ezért az ügynöki ellenőrzéseket érdemes egy egyszer használatos konténerben vagy virtuális gépen futtatni, amely a konkrét tesztelési keretek között van korlátozva.
Forrás: linux.org.ru