

A Google kiadta a Chrome 146 web böngésző verzióját. Ezzel egyidőben elérhető a Chromium ingyenes projekt stabil kiadása, amely a Chrome alapját képezi. A Chrome böngésző különbözik a Chromiumtól abban, hogy a Google logóit használja, rendelkezik hibaüzenetküldő rendszerekkel, támogatja a védett tartalom (DRM) lejátszását, automatikus frissítési rendszert kínál, folyamatosan bekapcsolt Sandbox izolációval rendelkezik, hozzáférést biztosít a Google API kulcsaihoz, és RLZ paramétereket ad át a keresések során. Azok számára, akiknek több időre van szükségük a frissítésre, külön támogatott az Extended Stable ág, amely 8 hétig tart. A következő Chrome 147 kiadás tervezett időpontja április 7.
A Google külön bejelentette a Chrome hivatalos buildjeinek ARM64 architektúrára épülő Linux rendszerekre való kiadását. Az ARM64 architektúrának megfelelő Linux buildjei 2026 második negyedévétől kezdődően fognak készülni, és deb és rpm csomagokban lesznek elérhetőek. Korábban a Chrome hivatalos buildjei Linuxra csak x86_64 architektúrára készültek, míg az ARM64 architektúrára csak harmadik fél által támogatott Chromium buildjei voltak elérhetőek, amelyeket a disztribúciók kínáltak. A Chrome hivatalos verziója a Google fiókhoz való csatlakozás, a Google szolgáltatásaival való integráció, az adatok eszközök közötti szinkronizációja, a Chrome Web Store-ból való bővítmények egyszerűsített telepítése, valamint a fejlett védelmi mód aktiválásának lehetősége terén nyújt támogatást.
A Chrome 146 főbb változásai:
- A felhasználók egy részénél aktiválták a szelektív engedélyezési beavatkozás (Selective permission intervention) mechanizmust, amely blokkolja a reklámok megjelenítéséhez kapcsolódó JavaScript szkriptek hozzáférését a magánélet védelmét befolyásoló funkciókhoz, mint például a helyinformációk, mikrofon, vágólap, Bluetooth, USB, soros port és képernyőfelvétel. Az ötlet lényege, hogy ha a felhasználó engedélyezte az ilyen funkciókhoz való hozzáférést az oldal számára, akkor ezek az engedélyek nem alkalmazandók a rá vonatkozó harmadik féltől származó szkriptekre, amelyeket más webhelyekről töltenek be (különállóan iframe tag vagy közvetlen script tag segítségével).
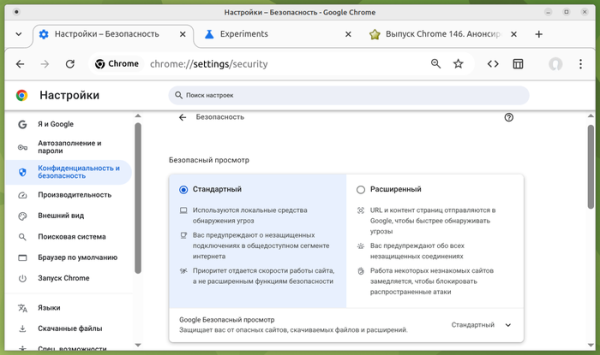
- Megváltozott a biztonsági beállítások struktúrája. A felhasználóknak lehetősége van választani a standard és a megerősített védelmi szint között, amely lehetővé teszi a kívánt biztonsági szint elérését anélkül, hogy részletekbe kellene bocsátkozniuk vagy a kibővített opciókkal foglalkozniuk. A megerősített mód választása esetén további URL- és tartalomellenőrzés történik szervereken A Google esetében figyelmeztetések jelennek meg a védtelen kapcsolatokra, és lelassulnak az ismeretlen oldalak betöltése, ezzel blokkolva a támadásokat. Ha szükséges, a felhasználó visszatérhet a régi, külön beállítható konfigurációs rendszerhez. Az új biztonsági beállítások megjelenítésének engedélyezésére a következő paraméter javasolt: "chrome://flags/#bundled-security-settings".

- Folytatódik az AI-mód fejlesztése, amely lehetővé teszi az AI-ügynökkel való interakciót a címsorban vagy az új fül megnyitásakor megjelenő oldalon. Az AI-mód lehetőséget ad arra, hogy összetett kérdéseket tegyen fel természetes nyelven, és válaszokat kapjon a legrelevánsabb oldalakról aggregált információk alapján. Szükség esetén a felhasználó pontosíthatja az információt irányító kérdésekkel. A mód lehetővé teszi a kérdések feltevését az oldal tartalmáról közvetlenül a címsorból. A Chrome 146-ban megvalósult az a lehetőség, hogy a Google Drive-ból származó fájlokat kontextusként használhassák az AI-ügynök számára.
- Az automatikus kitöltési módban lehetőség nyílik további adattípusok használatára, amelyek korábban csak a kibővített automatikus kitöltés (Enhanced autofill) engedélyezésekor voltak elérhetők.
- Fokozatosan elkezdődött a felhasználók számára a helyi rendszerhez való hozzáférés védelme, amikor nyilvános webhelyekkel lépnek interakcióba. A webhelyekről IP-címek a helyi hálózathoz (intranet vagy belső címek) vagy a loopback interfészhez (127.0.0.0/8) való hozzáférés műveletének megerősítése lesz szükséges a felhasználótól. A védelem alá tartozik a források betöltésére tett kísérletek, a fetch() kérések és az iframe-beillesztések. A védelem jelenleg nem vonatkozik a WebSockets, WebTransport és WebRTC kapcsolatokra, de ezeket a következő kiadásban hozzáadják.
A belső erőforrásokhoz való hozzáférést a kiberbűnözők közvetett azonosításra és CSRF-támadások végrehajtására használják útválasztókon, hozzáférési pontokon, nyomtatókon, vállalati webes felületeken és egyéb olyan eszközökön és szolgáltatásokon, amelyek csak helyi hálózatról fogadnak kéréseket. A helyi alhálózatok belső vagy nyilvános kategóriába való kezelésére javasolt a LocalNetworkAccessIpAddressSpaceOverrides beállítás, míg a szülői iframe jogosultságai alapján a gyermek iframe-k automatikus hozzáférésének engedélyezésére bevezetésre került a LocalNetworkAccessPermissionsPolicyDefaultEnabled beállítás.
- CSS tulajdonságok, mint az „animation-trigger” és a „trigger-scope” kerültek bevezetésre, amelyek lehetővé teszik az animációk kezelését az oldal görgetési pozíciója alapján. Például animációt indíthatunk, megállíthatunk vagy újraindíthatunk, amikor a görgetés egy adott pozíciót elér, mindezt deklaratív CSS használatával, JavaScript kód nélkül.
- Megvalósult a felhasználói elemek nyilvántartásának támogatása, amely lehetővé teszi a felhasználói HTML-elemek nézőterének elválasztását. Ez hasznos lehet, ha egy oldalon több különböző felhasználói HTML-elemet használunk, amelyek azonos névvel rendelkeznek. Ha több könyvtárat használunk az oldalon, amelyek azonos nevű elemet definiálnak, a CustomElementRegistry JavaScript-objektum segítségével minden könyvtár elemei a DOM hierarchia konkrét részeihez rendelhetők. Például, ha két könyvtár különböző elemeket definiál az azonos <my-button> névvel, akkor az egyik oldalsó részben a <my-button> elemet az első könyvtárból, míg egy másik részben a második könyvtárból használhatjuk.
- Bevezetésre került egy API Sanitizer, amely segíthet a külső adatok tisztításában és az azokból származó HTML-címkék eltávolításában, amelyek XSS-támadások végrehajtására használhatók. Az API módszereket biztosít a HTML manipulálásához és az HTML-elemek eltávolításához, amelyek hatással vannak a megjelenítésre és a végrehajtásra. A HTML-biztonságos beillesztésére javasolt az element.setHTML() metódus, amely hasonlít az element.innerHTML-re, de védi a keresztoldali scripteléstől (XSS). A HTML biztonságos elemzésére a document.parseHTML() metódus került megvalósításra. const unsanitizedString = «abc <script>alert(1)<» + «/script> def»; const sanitizer1 = new Sanitizer({ elements: [«div», «p», «button», «script»], }); const target = document.getElementById(«target»); target.setHTML(unsanitizedString, { sanitizer: sanitizer1 });
- A «meta» elemben megvalósításra került a «text-scale» nevű paraméter (például <meta name=»text-scale» content=»scale»>), amely automatikusan méretezi a betűtípusokat az oldalon a böngésző és operációs rendszer beállításai szerint, amennyiben az oldalon relatív mértékegységek vannak használatban (rem és em).
- A WebGPU API-hoz hozzáadódott egy opcionális kompatibilitási mód, amely egy olyan funkciókészletet kínál, amely képes működni elavult grafikus API-kkal rendelkező rendszereken, mint az OpenGL és Direct3D11.
- A JavaScripthez hozzáadódott a lehetőség, hogy több iterátort egyesítsünk egyetlen objektummá az Iterator.concat() metódussal.
- Az «Origin trials» üzemmódban megvalósításra került a WebNN API, amely lehetővé teszi az operációs rendszerek általi gépi tanulásra és ennek megfelelő hardveres lehetőségekre vonatkozó szolgáltatások használatát.
- Az «Origin trials» üzemmódban megvalósításra került a CPU Performance API, amely információt nyújt a processzor teljesítményéről és jellemzőiről (magok száma, típus, architektúra, modell, frekvencia stb.).
- Az «Origin trials» üzemmódban hozzáadódott a «focusgroup» attribútum, amely lehetővé teszi, hogy a kurzorirányító billentyűk használatával navigáljunk a gombok vagy más fókuszváltással összefüggő elemek között a tabulátor helyett.
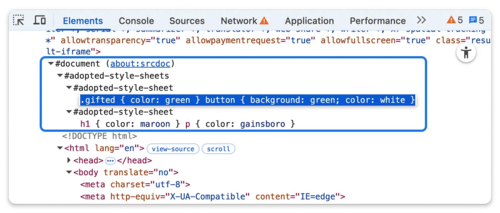
- Fejlesztések kerültek végrehajtásra a webfejlesztők eszközeiben. A webkonzolban a parancsok szerkesztésének eredményeit megőrzi a műveletek története közötti navigálás során. Az Elelemek paneljén a programozottan a Shadow DOM-hoz hozzáadott CSS-stílusok megjelenítésére külön «#adopted-style-sheets» csomópont került megvalósításra a DOM-fában, a <style> tag segítségével definiált stílusok megtekintésére és szerkesztésére hasonlóan.

A legújabb verzióban 29 sebezhetőséget javítottak, és új funkciók mellett hibajavítások is történtek. Számos sebezhetőséget automatizált tesztelési eszközök, mint például az AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer és AFL segítségével fedeztek fel. Az egyik problémát (a WebML-ben lévő puffertúllépést) kritikus szintű veszélyességgel jelölték, amely azt jelenti, hogy a sebezhetőség lehetővé teszi a böngésző összes védelmi szintjének megkerülését és a kód végrehajtását a rendszerben a sandbox környezeten kívül. A sebezhetőségek felfedéséért folyósított jutalmak program keretében a Google 29 díjat alapított az aktuális kiadásra, és összesen 211 ezer dollárt fizetett ki, ami rekord az egy kiadásra eső kifizetések terén (két díj $43000, egy-egy díj $36000, $33000, $11000 és $7000, két díj $10000 és $3000, valamint négy díj $2000 és $1000). Tizenkét díj nagysága még nem lett meghatározva.
Forrás: opennet.ru
