

Megérkezett a Chrome OS 118 operációs rendszer kiadása, amely a Linux kernelre, az upstart rendszerkezelőre, az ebuild/portage csomagolóeszközre, nyílt komponensekre és a Chrome 118 webböngészőre épül. A Chrome OS felhasználói környezete a webböngészőre korlátozódik, míg a hagyományos programok helyett webalkalmazások kerülnek használatra, ennek ellenére a Chrome OS teljes értékű, többablakos felhasználói felületet, asztalt és tálcát tartalmaz. A forráskódokat az Apache 2.0 szabad licenc alatt terjesztik. A Chrome OS 118 kiadása a legtöbb aktuális Chromebook modellhez elérhető. Hagyományos számítógépeken a Chrome OS Flex kiadása érhető el.
A Chrome OS 118 főbb változásai:
- Lehetőség nyílt elfelejtett jelszó visszaállítására, valamint az adatokhoz kapcsolódó hozzáférés visszaállítására.
- Új, önálló webalkalmazások (PWA, Progressive Web Apps) megjelenítési mód került bevezetésre, amely lehetővé teszi több dokumentum egyidejű kezelését egy ablakban. Ezen üzemmód használatakor az alkalmazás fejlesztője a kezdőlapot is meghatározhatja, ahol például a dokumentumok kiválasztását és a beállításokat bemutató felület helyezkedhet el.
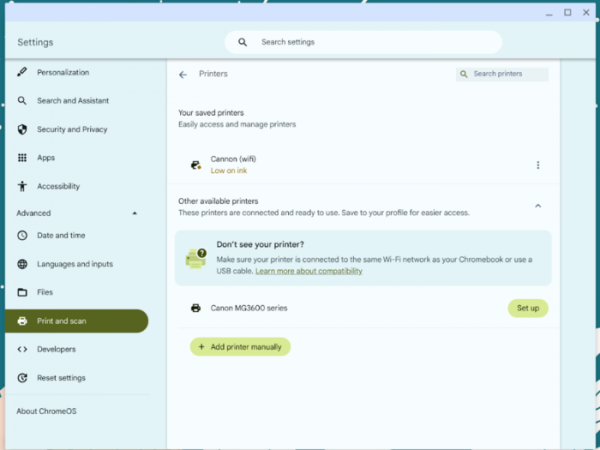
- Egyszerűsödött a nyomtatás beállítása. Hozzáadták a nyomtató használatáról szóló kontextuális súgót, egyszerűsítették a kiválasztott nyomtató mentését, és útmutatót kínáltak a beállításokhoz. A beállítási oldalra információk kerültek a nyomtató állapotáról. Ajánlott egy készlet lehetőség a nyomtató kezelésére nyomtatási problémák esetén.

- Integráció biztosítása az Imprivata OneSign szolgáltatással.
- Megváltozott a szöveg szerkesztő felületének megjelenítése érintőképernyőkön. Új, intuitívabb vezérlő gesztusok kerültek javaslatra. Új nagyító mód került bevezetésre, amely automatikusan megjeleníti a kurzor pontos helyét.
- Új Bluetooth-stack került javaslatra, amely a Fluoride stack-re épül, átültetve az Android platformról, és folytatja a Broadcom BlueDroid stack fejlesztését. Az új stack bekapcsolásához beállítás került hozzáadásra: "chrome://flags/#bluetooth-use-floss".
- Hat hét sérülékenységet javítottak a virglrenderer komponensben, amely lehetővé teszi a virtio-gpu (Virgil3D virtuális GPU) használatát 3D-gyorsítással virtuális környezetekben anélkül, hogy a videokártyát kizárólagosan át kellene adni a vendég rendszernek. Három sérülékenység puffertúlcsorduláshoz vezet, míg egy memóriafelszabadítás utáni hivatkozáshoz. Emellett javították a use-after-free sérülékenységet (CVE-2023-4921) a Linux kernel net/sched alrendszerében, amely lehetővé teszi a magasabb privilégiumok megszerzését a rendszerben.
Forrás: opennet.ru
