

Megjelent a Kali Linux 2021.4 disztribúciója, amely a rendszerek sebezhetőségeinek tesztelésére, auditálására, maradvány-analízisére és a támadások következményeinek feltárására szolgál. Az összes eredeti fejlesztés a disztribúció keretein belül GPL licenc alatt érhető el a nyilvános Git-repozitóriumban. Több ISO-képfájlt készítettek, amelyek mérete 466 MB, 3,1 GB és 3,7 GB. A kiadások i386, x86_64, ARM (armhf és armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid) architektúrákra érhetők el. Alapértelmezetten az Xfce asztali környezetet kínálják, de választhatóan támogatják a KDE, GNOME, MATE, LXDE és Enlightenment e17 környezeteket.
A Kali az egyik legteljesebb eszközkészletet tartalmazza a számítástechnikai biztonsági szakemberek számára: a webalkalmazások tesztelésétől és a vezeték nélküli hálózatok behatolásától kezdve az RFID chipek adatainak leolvasására alkalmas programokig. A csomag tartalmazza a biztonsági ellenőrzésekhez szükséges exploiteket és több mint 300 speciális eszközt, mint például Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Ezen kívül a disztribúció tartalmazza a jelszavak (Multihash CUDA Brute Forcer) és WPA kulcsok (Pyrit) gyors kitalálásához szükséges eszközöket, a GPU-k számítási műveletekhez történő használatával, NVIDIA és AMD videokártyákkal.
Az új kiadásban:
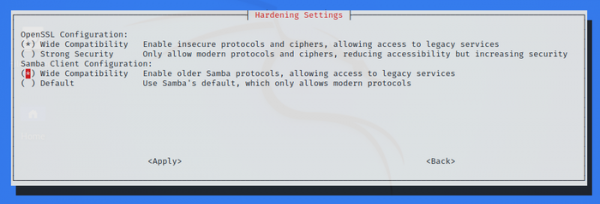
- A Samba-kliens át lett állítva a Samba szerverek bármilyen verziójától független kompatibilitás érdekében, ami megkönnyíti a sebezhető Samba-szerverek észlelését a hálózatban. A kompatibilitási mód a kali-tweaks segédprogrammal módosítható.

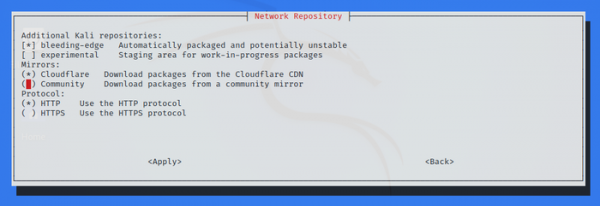
- A kali-tweaks tükrözési beállításai között lehetőség nyílik a frissítések kézbesítésének felgyorsítására a CloudFlare tartalomterjesztő hálózat segítségével.

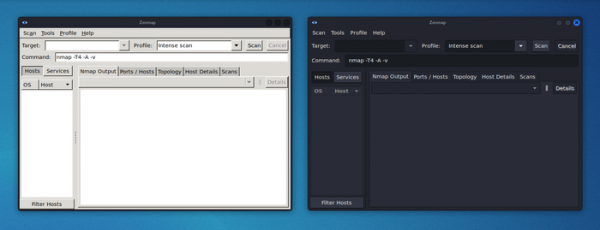
- A Kaboxer eszköz támogatása kiterjedt a téma- és ikoncsaládok megváltoztatására, beleértve a sötét téma használatának lehetőségét is.

- Új segédprogramok kerültek hozzáadásra:
- Dufflebag — bizalmas információk keresése EBS-partíciókban;
- Maryam — nyílt forráskódú OSINT keretrendszer;
- Name-That-Hash — hash típusának azonosítása;
- Proxmark3 — támadások RFID címkékre Proxmark3 eszközökkel;
- Reverse Proxy Grapher — adatfolyam-diagramok készítése fordított proxykon keresztül;
- S3Scanner — nem védett S3 környezetek vizsgálata és tartalmuk megjelenítése;
- Spraykatz — hitelesítő adatok kinyerése Windows rendszerekből és Active Directory alapú környezetekből;
- truffleHog — bizalmas adatok elemzése Git-repozitóriumokban;
- Web of trust grapher (wotmate) — PGP pathfinder megvalósítása.
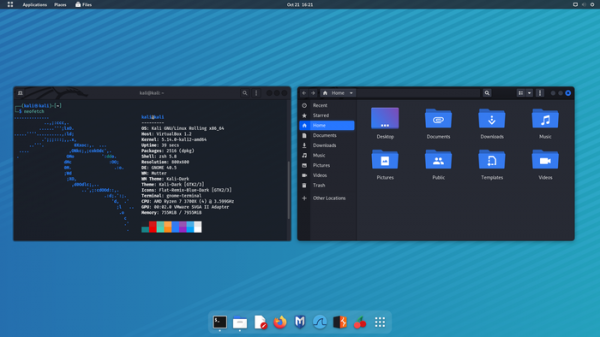
- Frissült az Xfce, GNOME 41 és KDE Plasma 5.23 asztali környezetek verziója, és egységesítve lett az ablakvezérlők megjelenése a különböző asztalon.

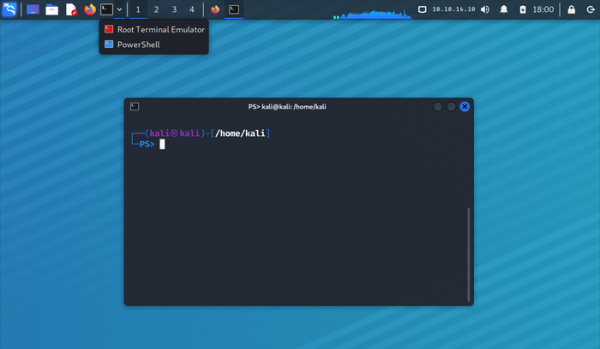
- Az Xfce felületeinek elrendezését optimalizálták a vízszintes képernyőtér megtakarítása érdekében. A panelhez hozzáadódnak a CPU terhelést követő és paramétereket megjelenítő widgetek. VPNA feladatkezelőben egy kompaktabb módot valósítottak meg, amelyben csak az alkalmazások ikonja jelenik meg. A tartalom átnézésének során. vagy azok képernyőre történő áthelyezésére az egérrel való húzással a drag&drop módban. Új funkcióként bevezetésre került a virtuális asztalok rögzítése, amely lehetővé teszi a szükséges számú asztal nyitva tartását, függetlenül attól, hogy üresek-e vagy sem. A gombák kiemelésére van lehetőség a skiccek helyett.

- Javították az Apple ARM M1 chip alapú rendszerek támogatását.
- Az ARM rendszerek kiadásában az alapértelmezett fájlrendszer az ext4 a gyökérpartícióhoz (az ext3 helyett), hozzáadták a Raspberry Pi Zero 2 W támogatását, a Raspberry Pi alaplapokhoz USB-meghajtóról való bootolás lehetősége került bevezetésre, és a Pinebook Pro laptophoz a processzor 2 GHz-re való túlhúzását is megvalósították.
- Egy időben kiadásra került a NetHunter 2021.4, a mobil Android platformra tervezett környezet telepítőszoftverekkel a rendszerek sebezhetőségének tesztelésére. A NetHunter segítségével mobil eszközökre jellemző támadások, például USB-eszközök (BadUSB és HID Keyboard — hálózati USB-adapter szimuláció, amelyet MITM támadásokhoz, vagy egy USB-billentyűzet, amely karakterek helyettesítését végzi) szimulálása, valamint hamis hozzáférési pontok (MANA Evil Access Point) létrehozása valósítható meg. A NetHunter a chroot-képként telepíthető az Android platform környezetébe, ahol egy speciálisan testreszabott Kali Linux verzió fut. Az új verzióban a Social-Engineer Toolkit és a Spear Phishing Email Attack modul került hozzáadásra.
Forrás: opennet.ru
