

Megjelent a Kali Linux 2022.2 disztribúciója, amely a rendszerek sebezhetőségének tesztelésére, auditálására, a maradék információk elemzésére és a rosszindulatú támadások következményeinek kimutatására szolgál. Minden eredeti fejlesztés, amely a disztribúció keretében készült, GPL licenc alatt terjeszthető, és nyilvános Git-tárban elérhető. Számos iso-kép áll rendelkezésre a letöltéshez, 471 MB, 2.8 GB, 3.5 GB és 9.4 GB méretben. A kiadások elérhetőek i386, x86_64, ARM (armhf és armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid) architektúrák számára. Alapértelmezés szerint az Xfce asztali környezetet kínálják, de opcionálisan támogatja a KDE, GNOME, MATE, LXDE és Enlightenment e17 környezeteket.
A Kali az egyik legteljesebb eszközkészletet tartalmazza a számítástechnikai biztonsági szakemberek számára: a webalkalmazások tesztelésétől és a vezeték nélküli hálózatok behatolásától kezdve az RFID chipek adatainak leolvasására alkalmas programokig. A csomag tartalmazza a biztonsági ellenőrzésekhez szükséges exploiteket és több mint 300 speciális eszközt, mint például Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Ezen kívül a disztribúció tartalmazza a jelszavak (Multihash CUDA Brute Forcer) és WPA kulcsok (Pyrit) gyors kitalálásához szükséges eszközöket, a GPU-k számítási műveletekhez történő használatával, NVIDIA és AMD videokártyákkal.
Az új kiadásban:
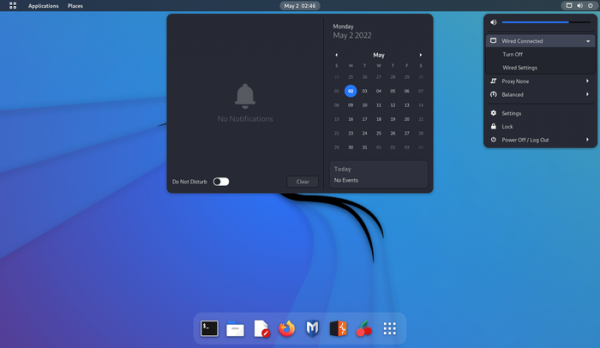
- A GNOME felhasználói felület frissítve lett a 42-es verzióra. Új kiadásra került a dash-to-dock panel. Frissítették a világos és sötét téma külalakját.

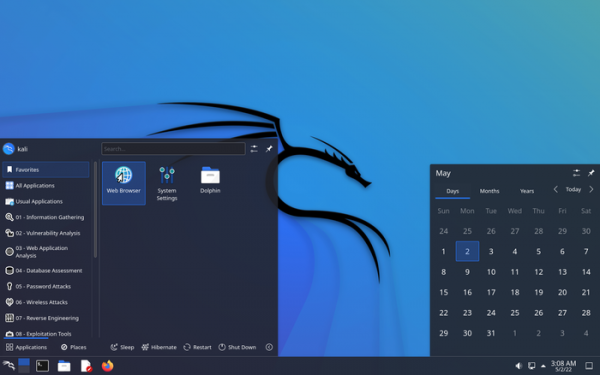
- A KDE Plasma asztali környezet frissítve lett az 5.24-es verzióra.

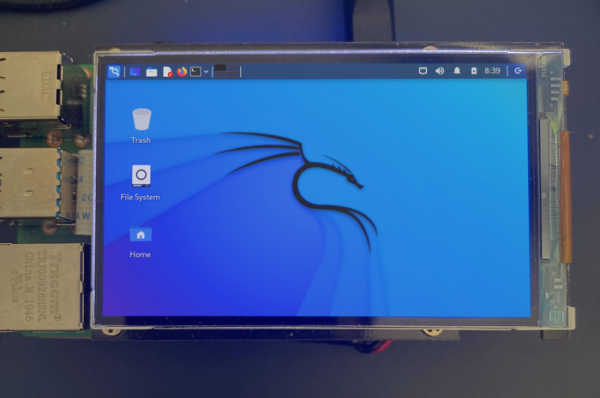
- Az Xfce Tweaks programban lehetőség nyílt egy új, egyszerűsített panel aktiválására ARM eszközök számára, amely a szokásos Xfce panelhez képest kisebb képernyőkön (például 800×480) is elfér.

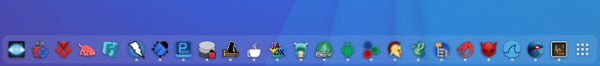
- Új ikonokat adtak hozzá az evil-winrm és bloodhound programokhoz, és frissítették az nmap, ffuf és edb-debugger ikonokat. A KDE és GNOME saját ikonokat biztosít a speciális grafikus alkalmazásokhoz.

- Automatikusan másolja a konfigurációs fájlokat a /etc/skel könyvtárból a felhasználói könyvtárba, de a már létező fájlokat nem cseréli fel.
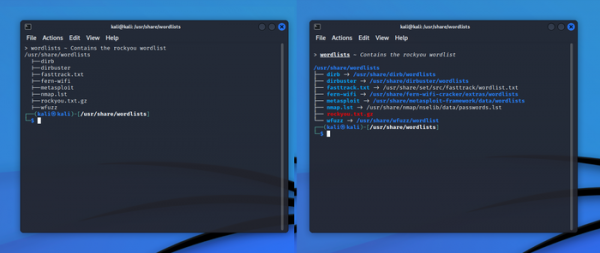
- Kibővítették a konzol használati lehetőségeit. A python3-pip és python3-virtualenv csomagok is bekerültek. A zsh szintaxis kiemelése némileg módosult. Autocompletion lehetőség került hozzáadásra a John The Ripper számára. Megvalósult a fájltípusok kiemelése az erőforrások csomagjaiban (wordlists, windows-resources, powersploit).

- Eszközök kerültek be a Btrfs fájlrendszer pillanatfelvételekkel való munkához. Lehetőség van bootolható pillanatfelvételek készítésére, pillanatfelvételek közötti eltérések értékelésére, pillanatfelvételek tartalmának megtekintésére és automatikus pillanatfelvételek létrehozására.
- Új segédprogramok kerültek hozzáadásra:
- A BruteShark egy program a hálózati forgalom ellenőrzésére és bizalmas adatok, például jelszavak kiemelésére.
- Evil-WinRM — WinRM shell.
- Hakrawler — kereső bot bejárati pontok és erőforrások azonosítására.
- Httpx — HTTP eszközkészlet.
- LAPSDumper — tárolja a LAPS (Local Administrator Password Solution) jelszavakat.
- PhpSploit — keretrendszer távoli belépés megszervezésére.
- PEDump — Win32 végrehajtható fájlok dump-jának létrehozása.
- SentryPeer — honeypot VoIP-hoz.
- Sparrow-wifi — Wi-Fi elemző.
- wifipumpkin3 — keretrendszer álcázott hozzáférési pontok létrehozásához.
- Frissítve lett a Win-Kex (Windows + Kali Desktop EXperience) építménye, amely a Windows WSL2 (Windows Subsystem for Linux) környezetében fut. Lehetőség van GUI-alkalmazások root jogosultságokkal történő futtatására sudo segítségével.
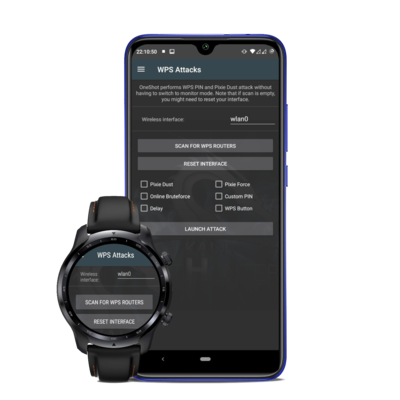
- Egyszerre megjelent a NetHunter 2022.2 kiadása, amely Android alapú mobil eszközök környezete, tesztelőeszközökkel az rendszerek sebezhetőségeinek ellenőrzésére. A NetHunter lehetővé teszi mobil eszközökre jellemző támadások ellenőrzését, például USB-eszközök (BadUSB és HID Keyboard — hálózati USB-adaptert szimuláló, amely MITM-támadásokhoz használható, vagy USB-billentyűzet, amely karakterek helyettesítését végzi) emulálásával és hamis hozzáférési pontok létrehozásával (MANA Evil Access Point). A NetHunter a platform Android alapértelmezett környezetében, chroot képként telepíthető, amelyben a Kali Linux egy speciálisan adaptált változata fut. Az új verzió új WPS támadások fülpontot kínál, lehetővé téve a OneShot script használatát különböző WPS támadások végrehajtásához.

Forrás: opennet.ru
