

Megjelent a Kali Linux 2023.2 disztribúciója, amely a Debian csomagkezelő rendszerén alapul, és a rendszerek sebezhetőségének tesztelésére, auditálására, maradék információk elemzésére és a támadások következményeinek feltárására szolgál. Minden eredeti fejlesztés, amely a disztribúció keretein belül készült, GPL licenc alatt terjeszthető, és elérhető a nyilvános Git-tárolóból. Több iso-képvariáció is készült a letöltéshez, 443 MB, 2,8 GB és 3,7 GB méretben. A kiadások elérhetők az i386, x86_64 és ARM (armhf és armel, Raspberry Pi, Banana Pi, ARM Chromebook, Odroid) architektúrákhoz. Alapértelmezés szerint az Xfce asztali környezet van beállítva, de opcionálisan támogatott a KDE, GNOME, MATE, LXDE és Enlightenment e17.
A Kali az egyik legteljesebb eszközkészletet tartalmazza a számítástechnikai biztonsági szakemberek számára: a webalkalmazások tesztelésétől és a vezeték nélküli hálózatok behatolásától kezdve az RFID chipek adatainak leolvasására alkalmas programokig. A csomag tartalmazza a biztonsági ellenőrzésekhez szükséges exploiteket és több mint 300 speciális eszközt, mint például Aircrack, Maltego, SAINT, Kismet, Bluebugger, Btcrack, Btscanner, Nmap, p0f. Ezen kívül a disztribúció tartalmazza a jelszavak (Multihash CUDA Brute Forcer) és WPA kulcsok (Pyrit) gyors kitalálásához szükséges eszközöket, a GPU-k számítási műveletekhez történő használatával, NVIDIA és AMD videokártyákkal.
Az új kiadásban:
- Külön virtuális gép képet készítettek a Hyper-V hipervizor számára, amely előre konfigurálva van az ESM (Enhanced Session Mode, xRDP a HvSocket-on) használatára, és képes azonnal működni további beállítások nélkül.
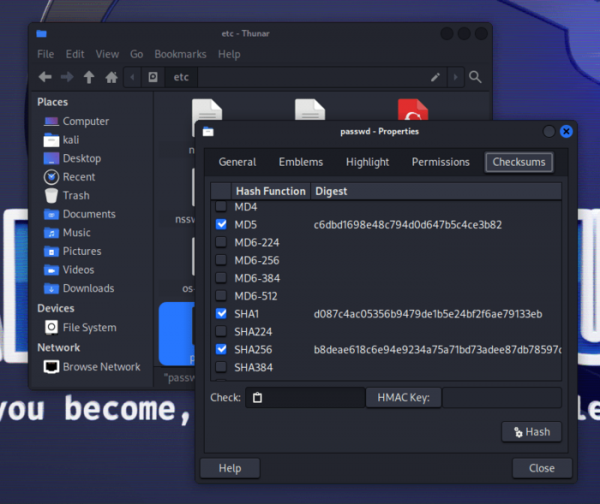
- Az alapértelmezett Xfce asztali környezetben a hangszolgáltatás átváltott a PulseAudio-ról a PipeWire multimédiás szerverre (a GNOME kiadás már korábban PipeWire-ra váltott). a szerver Az Xfce alap csomagjába előre telepítettek egy GtkHash kiterjesztést a fájlok tulajdonságainak párbeszédében történő ellenőrző összegek gyors kiszámításához.
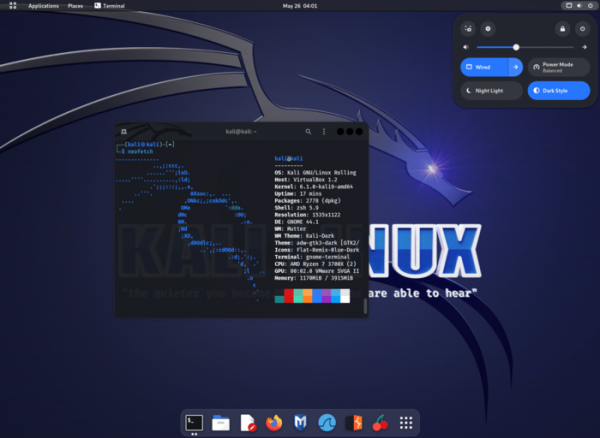
- A GNOME alapú környezet frissült a 44-es kiadásra, amely tovább folytatja az alkalmazások GTK 4-re és a libadwaita könyvtárra való áttérését (GTK4 alatt többek között a GNOME Shell felhasználói felületet és a Mutter kompozit menedzsert is átkonfigurálták). A fájlok választására szolgáló párbeszédbe hozzáadták az ikonrácsos megjelenítési módot. Számos változás történt a konfigurálóban. A gyors beállítási mód váltómenüjébe Bluetooth kezelésére szolgáló szekciót adtak hozzá.

- A GNOME alapú változatban új Tiling Assistant kiterjesztés került bevezetésre, amely a csempe módú ablakkezeléshez készült.

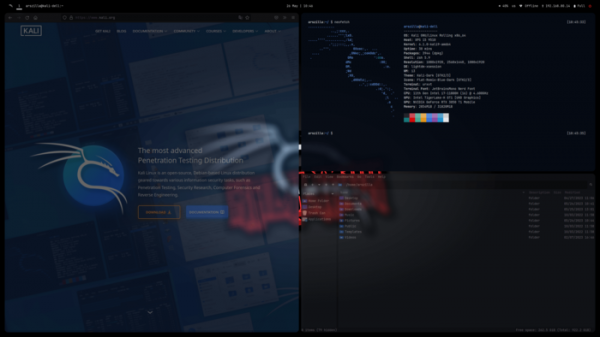
- Teljesen átalakították a csempe alapú i3 ablakkezelőre épülő asztali környezetet (meta-csomag kali-desktop-i3), amely most már teljes értékű felhasználói környezetként funkcionál.
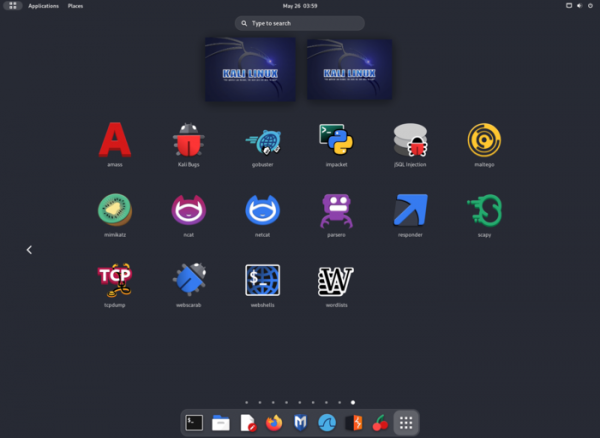
- Frissültek az ikonsorok és átszervezték az alkalmazások menüjét.

- Cilium-cli — Kubernetes klaszterek kezelése.
- Az új segédprogramok a következőket tartalmazzák:
- Cosign — digitális aláírások készítése konténerekhez.
- Eksctl — parancssori interfész az Amazon EKS-hez.
- Eksctl — parancssori interfész az Amazon EKS-hez.
- Evilginx — MITM-átkokra szolgáló keretrendszer, amely a hitelesítő adatok, munkamenet Cookie-k és a kétfaktoros hitelesítés megkerülésére szolgál.
- GoPhish — adathalászati eszközkészlet.
- Humble — HTTP fejléc analizáló.
- Slim — konténer képek csomagolója.
- Syft — SBoM (Firmware Software Bill of Materials) generátor, amely meghatározza a konténer képbe vagy a fájlrendszerbe beépített szoftverkomponensek összetételét.
- Terraform — platform. az infrastruktúra kezelésében.
- Tetragon — eBPF alapú analizáló.
- TheHive — behatolásválaszoló platform.
- Trivy — eszköz a sebezhetőségek és konfigurációs problémák keresésére konténerekben, tárolókban és felhő környezetekben.
- Wsgidav — WebDAV szerver, amely WSGI-t használ.
- Frissült az Android platform alapú mobilkörnyezet — NetHunter, eszközökkel a rendszerek sebezhetőségének tesztelésére. A NetHunter segítségével tesztelhetőek a mobilokhoz specifikus támadások, például USB-eszközök (BadUSB és HID Klaviatúra — hálózati USB-adapter emuláció, amely MITM-támadásokhoz használható, vagy USB-klaviatúra, amely karakterek helyettesítését végzi) emulálásával és hamis hozzáférési pontok létrehozásával (MANA Evil Access Point). A NetHunter az Android platform szabványos környezetébe chroot képként telepíthető, amelyben egy különösen adaptált Kali Linux változat fut.
Forrás: opennet.ru
