

Egy év fejlesztés után megjelent a Live-distro NST 36 (Network Security Toolkit), amely a hálózati biztonsági elemzésére és a működésének figyelésére szolgál. A bootolható iso kép (x86_64) mérete 4,1 GB. A Fedora Linux felhasználói számára egy külön tároló készült, amely lehetővé teszi, hogy a NST projekt keretében készített összes fejlesztést telepíthessék a már telepített rendszerre. A disztribúció a Fedora 36 alapjaira épül, és támogatja a Fedora Linux-szal kompatibilis külső tárolókban elérhető további csomagok telepítését.
A disztribúció tartalmaz egy széles alkalmazásválasztékot, amely kapcsolódik a hálózati biztonsághoz (például: Wireshark, NTop, Nessus, Snort, NMap, Kismet, TcpTrack, Etherape, nsttracroute, Ettercap stb.). A biztonsági ellenőrzési folyamat kezelésére és különféle segédprogramok automatikus indítására egy külön webes felület készült, amelybe a Wireshark hálózati elemző webes frontendje is integrálva van. A disztribúció grafikus felhasználói felülete a FluxBoxra épül.
Az új kiadásban:
- A csomagbázis szinkronizálva van a Fedora 36-tal. A Linux 5.18 kernelt használja. Az alkalmazásban található csomagok frissített kiadásai kerültek be.
- Át lett alakítva a külső sebezhetőségi szkennerekhez, az OpenVAS-hoz (Open Vulnerability Assessment Scanner) és a Greenbone GVM-hez (Greenbone Vulnerability Management), amelyek mostantól külön Podman alapú konténerben futnak.

- Az NST WUI webes felületén eltávolításra került az elavult oldalsáv navigációs menüje.
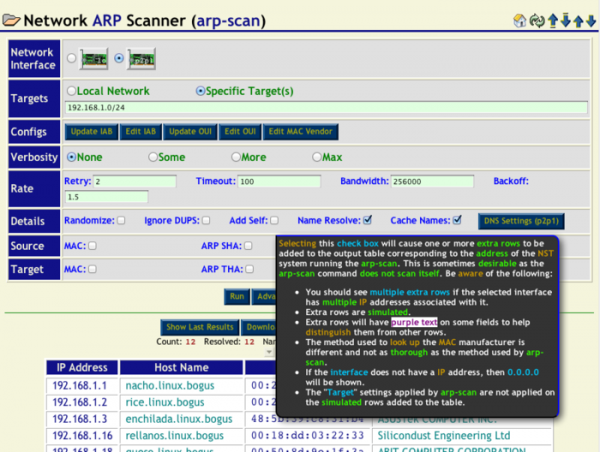
- Az ARP szkenneléshez készült webes felületen hozzáadtak egy oszlopot az RTT (Round Trip Time) adataival, és a rendelkezésre álló műveletek száma is bővült.
- Az IPv4, IPv6 és gazdagépnév beállító widgethez lehetőség került a hálózati adapter kiválasztására.

Forrás: opennet.ru
