

A Proxmox cég, amely a Proxmox Virtual Environment disztribúció fejlesztéséről ismert, bemutatta a Proxmox Mail Gateway 8.1 verzióját, amelyet gyors megoldásként ajánlanak a levelezési forgalom ellenőrzésére és a belső levelezőszerver védelmére.
A telepítő ISO-kép szabadon letölthető. A disztribúció-specifikus összetevők AGPLv3 licenc alapján bontva állnak rendelkezésre. A frissítések telepítéséhez elérhető fizetős Enterprise tároló, valamint két ingyenes tároló, amelyek a frissítések stabilizálásának szintjében különböznek. A disztribúció rendszere Debian csomagkészletén alapul. Lehetőség van a Proxmox Mail Gateway komponenseinek telepítésére már működő rendszerekre szerverek Debian alapú.
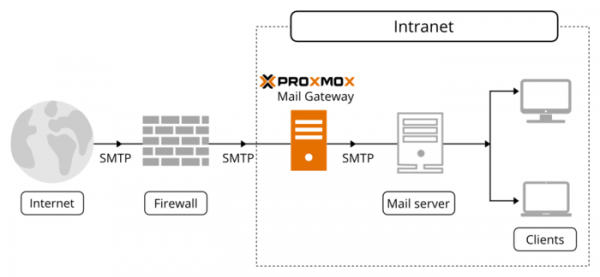
A Proxmox Mail Gateway proxy-ként működik, mint átjáró a külső hálózat és a belső levelezőszerver között szerverrel MS Exchange, Lotus Domino vagy Postfix alapú. Lehetőség van az összes bejövő és kimenő levelezési forgalom kezelésére. Minden levelezési napló elemezhető és webes felületen keresztül elérhető. Kínálnak grafikonokat az általános dinamika értékelésére, valamint különféle jelentéseket és űrlapokat a konkrét levelek és a kézbesítési állapot információinak megszerzésére. Támogatott a klaszteres konfigurációk létrehozása a magas rendelkezésre állás biztosítása érdekében (szinkronizált tartalék szerver üzemeltetése, az adatok SSH-alagúton keresztül szinkronizálva) vagy a terheléselosztás.
Teljes védelmi, spam-, phishing- és vírusellenes eszközkészlet áll rendelkezésre. A kártékony mellékletek blokkolására ClamAV és a Google Safe Browsing adatbázisa alkalmazásra kerül, míg a spam ellen intézkedések komplexumot javasol a SpamAssassin alapján, beleértve a feladó visszaellenőrzését, SPF, DNSBL, szürke listák, Bayesiános osztályozási rendszert és spam URI blokkolást. A legitim levelezéshez rugalmas szűrőrendszer áll rendelkezésre, amely lehetővé teszi a levelek feldolgozására vonatkozó szabályok meghatározását a domain, címzett/kibocsátó, a kézbesítés ideje és a tartalom típusa alapján.
Főbb újítások:
- A Debian 12.5 csomagkészletével való szinkronizáció megtörtént. A Linux kernel a 6.5-ös verzióra frissült. A ZFS fájlrendszer megvalósítása frissült az OpenZFS 2.2.2 verzióra.
- Frissült a SpamAssassin 4.0.0 spam szűrő rendszer, a ClamAV 1.0.3 víruskereső és a PostgreSQL 15.6 adatbázis-kezelő.
- A szabályrendszer bővült a match-if-mode ellenőrzés alkalmazásának lehetőségével objektumok és csoportok esetében, ami lehetővé teszi többlépcsős feltételek megadását, amelyek értékelik az objektumok bejegyzéseit (Mi/Ki/Mikor), és több objektumot is figyelembe vesznek az ellenőrzés során. A változás lehetővé teszi összetett szabályok létrehozását, például egyes címzettek kizárását; rugalmas ellenőrzéseket végezve a fájl kiterjesztésének és MIME-típusának eltérése alapján; olyan levelek kiválasztását, amelyeket adott címről küldtek és tartalmaznak bizonyos szöveget a tárgyban; szelektív feldolgozást végezve a bizonyos mellékletekkel rendelkező levelek esetében, amelyek spam vagy vírusellenőrzésen megbuktak.
- A webes felületen egyszerűsödött a nagyméretű rendszerek kezelése: hozzáadták a tartalom szűrésének és a domainek, szállítmányok, hálózatok és a szabályrendszer objektumainak listáiban végzett keresés lehetőségét.
- Engedélyezett a felhasználónevek létrehozása, amelyek kevesebb mint 4 karaktert tartalmaznak.
- Megvalósult a DKIM aláírások opcionális létrehozásának támogatása a 'From' fejléc tartalma alapján, nem pedig a küldő adataira támaszkodva, amelyeket az SMTP munkamenet során (MAIL FROM) adtak át.
- Hozzáadva a hitelesített indítás támogatása UEFI Secure Boot módban, amely garantálja, hogy csak ellenőrzött összetevőket használjanak az indulás során, megfelelő digitális aláírásokkal. Az UEFI Secure Boot-hoz egy digitális aláírással jóváhagyott shim betöltő került biztosításra, amelyet a legtöbb UEFI szoftverrel rendelkező hardver elfogad.
- A Postfix beállításait megváltoztatták az SMTP Smuggling támadás elleni védelem érdekében a Postfix fejlesztőinek ajánlásainak megfelelően.
- A naplózási időformátum megváltozott, hogy megfeleljen az RFC-3339 követelményeinek.
Forrás: opennet.ru
