

Megjelent a Firefox 152 webböngésző, és elkészültek a hosszú távú támogatást élvező korábbi ágak frissítései - 140.12.0 és 115.37.0. A Firefox 153 ág a közeljövőben átkerül a béta tesztelési szakaszba, amelynek kiadása július 21-re van tervezve.
A Firefox 152 fő újításai (1, 2, 3):
- A konfigurációs interfész átdolgozása, amelyben kibővítették a beállítások keresési lehetőségeit, a nagyobb szakaszokat több különálló oldalra osztották, javult a navigáció, frissültek a beállítások címkéi és leírása.

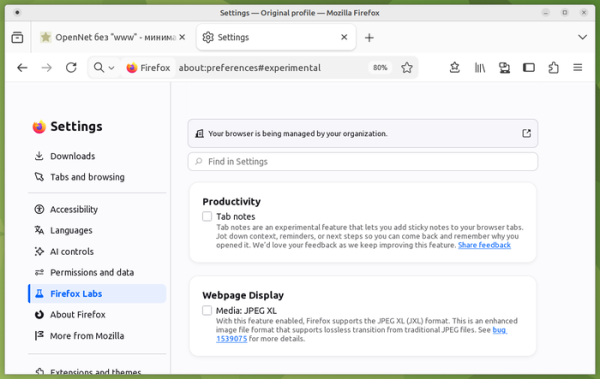
- Hozzáadott egy kísérleti támogatási formát a JPEG XL képformátumnak, amelyet 2021-ben szabványosítottak (ISO/IEC 18181) univerzális helyettesítőként a JPEG számára, amely a WebP, JPEG, PNG és GIF formátumokhoz képest hatékonyabb tömörítést kínál, és támogatja a meglévő JPEG fájlok veszteségmentes tömörítését, HDR-t, animációt, átlátszóságot, folyamatos betöltést és több rétegből álló képeket. A JPEG XL engedélyezése a konfigurátor „Firefox Labs” szekciójában történik.
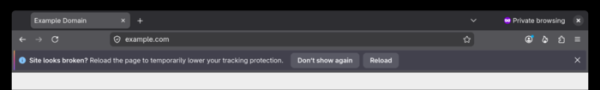
- A privát böngészési módban lehetőség van ideiglenesen letiltani a weboldalak mozgáskövetésének blokkolását, ha problémák merültek fel a blokk miatt. A problémák jelenléte a felhasználó által végrehajtott oldalfrissítés alapján kerül meghatározásra. A frissített oldalakon, ahol a nyomkövetők blokkolva vannak, egy értesítés jelenik meg a tetején, amely lehetőséget kínál a nyomkövetők ideiglenes letiltására az aktuális fülön.

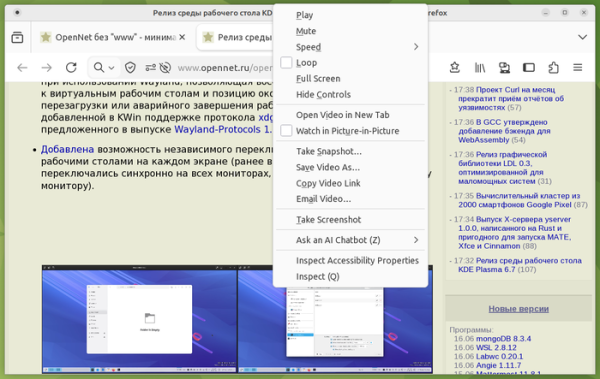
- A videolejátszás vezérlőgombjainak (lejátszás, leállítás, némítás, ismétlés és teljes képernyőn való megnyitás) kontextusmenüjében duplikáció biztosítva van, ami lehetővé teszi a lejátszás vezérlését akkor is, ha az oldalak blokkolják a gombokat a videolejátszóikban (például az Instagramon és a TikTok-on).
- Lehetőség nyílt a hang némítására egyszerre az összes ablakban a címsorba írt „mute”, „shush” vagy „sssh” parancsokkal.
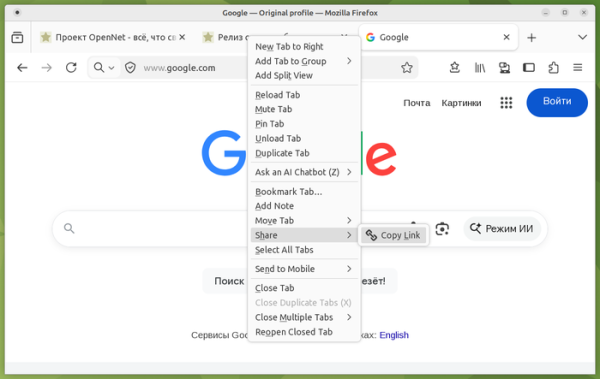
- A Linux és Windows verziókban megjelent a lehetőség, hogy linket másoljon a fülön lévő oldalra az „Ossza meg > Link másolása” kiválasztásával a jobb egérgombbal megjelenő kontextusmenüből (lehetővé teszi a link másolását anélkül, hogy át kellene lépni a fülre). Ha több fület hasonló módon választottak ki, egyszerre több linket is másolhat.
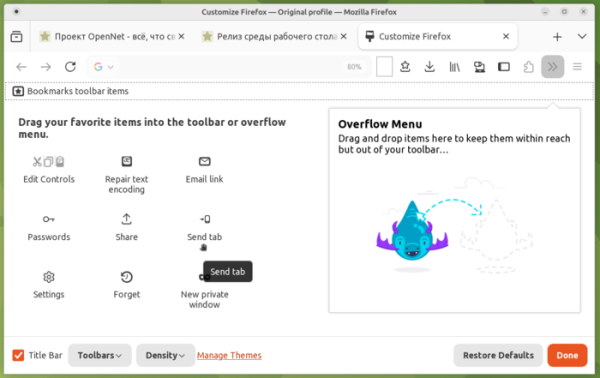
- A panel tartalom- beállításainak felületén (További eszközök > Eszköztár testreszabása) lehetőség nyílt a "Send tab" gomb rögzítésére.

- Az oldal nagyítását a billentyűzet vagy az egér segítségével most már kisebb lépésekben lehet végrehajtani.
- Ha a PDF-dokumentum vagy más közvetlenül megjelenített fájl letöltése után az oldalt bezárják vagy egy másik fülre váltanak, a letöltött tartalom most már egy háttérfülön nyílik meg.
- A felhasználó más eszközein található fülek listáját tartalmazó oldalsáv kontextusmenüjéhez gombok kerültek, amelyek a tartalom új fülön vagy új csoportban történő megnyitására szolgálnak.
- A webfejlesztőknek szánt eszközökbe bekerült a "Show comments" opció, amely lehetővé teszi a kommentek () megjelenítésének engedélyezését vagy letiltását az oldal ellenőrzésekor.
- A Notifications API-ban lehetőség nyílt saját műveletekkel rendelkező gombok hozzáadására, amelyek a figyelmeztetés szövege alatt jelennek meg.
- Új CSS-proprió a field-sizing, amely lehetővé teszi a form elemek méretének a tartalmuktól való függését, például a szövegbeviteli mező méretének automatikus növelését az adatok beírásakor.
- A Pointer Lock API-ban megvalósították az unadjustedMovement opciót, amely esetén az egerek mozgásának eseményei érintetlenül, korrekciók és gyorsítás nélkül kerülnek átadásra. Például az unadjustedMovement lehetővé teszi a magasabb minőségű mozgást az első személyű lövöldözős játékokban.
- Az Androidra készült Firefoxhoz egy AI-funkciót adtak hozzá, amely lehetővé teszi a hosszú cikkek egy érintéssel történő összefoglalását (jelenleg csak angol nyelven támogatott). Megvalósították a megtekintett PDF-fájl vagy annak linkjének megosztási funkcióját. Növelték a csípéssel való nagyítási teljesítményt. Hozzáadták a Világkupa widgetjét az aktuális eredmények, menetrend és mérkőzések nyomon követésére.
A Firefox 152 hibajavításai és újítása mellett 77 sebezhetőséget is megszüntettek (17 a CVE-2026-12328 alatt, 12 a CVE-2026-12327 és 11 a CVE-2026-12326 alatt). 60 sebezhetőség a memóriával kapcsolatos problémákból adódik, például a puffertúlcsordulás és a már felszabadított memóriaterületek elérhetősége. Ezek a problémák potenciálisan lehetővé tehetik a támadó kódjának végrehajtását, ha speciálisan kialakított oldalakat nyitnak meg.
Forrás: opennet.ru
