

Megjelent a Kata Containers 3.2 kiadása, amely a konténerek futtatásához szükséges technológiai stacket fejleszti, teli teljes körű virtualizációs mechanizmusokkal. A projektet az Intel és a Hyper hozta létre a Clear Containers és a runV technológiák egyesítésével. A projekt kódja Go és Rust nyelveken íródott, és Apache 2.0 licenc alatt terjesztik. A projekt fejlődését egy munkacsoport irányítja, amelyet a független OpenStack Foundation szervezett meg, és amelyben olyan cégek vesznek részt, mint a Canonical, a China Mobile, a Dell/EMC, az EasyStack, a Google, a Huawei, a NetApp, a Red Hat, a SUSE és a ZTE.
A Kata alapját képező runtime lehetővé teszi kompakt virtuális gépek létrehozását, amelyek teljes körű hypervisorral futnak, ahelyett, hogy hagyományos konténereket használnának, amelyek közös Linux magot használnak és névterekkel és cgroups-szal elkülönítettek. Az alkalmazás virtuális gépekhez nagyobb biztonsági szint elérését teszi lehetővé, amely megvéd a Linux magban található sérülékenységek kihasználásával végzett támadásoktól.
A Kata Containers a meglévő konténerelszigetelési infrastruktúrák integrálására összpontosít, lehetőséget biztosítva az ilyen virtuális gépek alkalmazására a hagyományos konténerek védelmének fokozására. A projekt eszközöket biztosít a könnyű virtuális gépek különböző konténerelszigetelési infrastruktúrákkal, konténerorkesztráló platformokkal és specifikációkkal, például OCI (Open Container Initiative), CRI (Container Runtime Interface) és CNI (Container Networking Interface) kompatibilitásának biztosítására. Elérhetők az integrációs eszközök a Docker, Kubernetes, QEMU és OpenStack platformokkal.
Az integráció a konténerkezelő rendszerekkel egy olyan réteg segítségével valósul meg, amely szimulálja a konténer kezelését, amely gRPC interfészen és speciális proxy-n keresztül lép kapcsolatba a virtuális gépben lévő kezelő ügynökkel. A hypervisor által indított virtuális környezetben egy speciálisan optimalizált Linux kernel kerül felhasználásra, amely csak a szükséges funkciók minimális halmazát tartalmazza.
A hypervisor supports the use of Dragonball Sandbox (KVM edition optimized for containers) with the QEMU toolkit, as well as Firecracker and Cloud Hypervisor. The system environment includes an initialization daemon and an agent (Agent). The agent ensures the execution of user-defined container images in OCI format for Docker and CRI for Kubernetes. When used alongside Docker, a separate virtuális gép, i.e., an environment running on top of the hypervisor is applied for nested container launches.
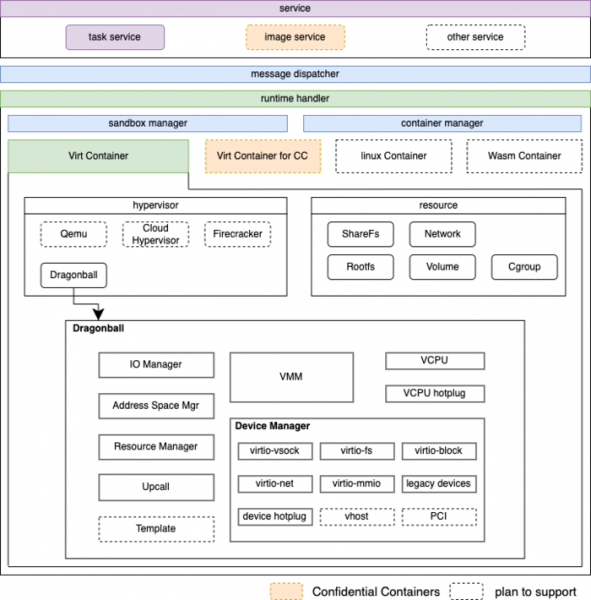
To reduce memory consumption, the DAX mechanism (direct access to the file system bypassing the page cache without using block device levels) is utilized, and for deduplication of identical memory areas, the KSM (Kernel Samepage Merging) technology is applied, allowing resource sharing of the host system and connecting a shared system environment template to different guest systems.
Az új verzióban:
- In addition to support for the AMD64 (x86_64) architecture, releases are generated for ARM64 (Aarch64) and s390 (IBM Z) architectures. Support for the ppc64le (IBM Power) architecture is under development.
- For organizing access to container images, the Nydus 2.2.0 file system is employed, which utilizes content-addressing for efficient collaboration with standard images. Nydus supports on-the-fly loading of images (loads only when needed), provides deduplication of duplicate data, and can use different backends for actual storage. Compatibility with POSIX is provided (similar to Composefs, the Nydus implementation combines the capabilities of OverlayFS with EROFS or a FUSE module).
- The Dragonball virtual machine manager has been integrated into the main Kata Containers project, which will now be developed in a common repository.
- The kata-ctl utility has added a debugging function for connecting to a virtual machine from the host environment.
- Enhanced GPU management capabilities have been added, and support for GPU passthrough to containers for confidential computing (Confidential Container) has been introduced, which ensures encryption of data, memory, and execution state to protect against compromises of the host environment or hypervisor.
- A Runtime-rs hozzáadta az eszközkezelő alrendszert, amelyet konténerekben vagy sandbox környezetekben használnak. Támogatja a vfio, blokk, hálózati és egyéb eszközök használatát.
- Biztosítva van az OCI Runtime 1.0.2 és a Kubernetes 1.23.1 kompatibilitása.
- Linux kernelként a 6.1.38 verzió használata ajánlott javításokkal.
- A fejlesztés átkonvertálásra került a Jenkins folyamatos integrációs rendszer használatáról GitHub Actions-re.
Forrás: opennet.ru
