

Megjelent a Netflow/IPFIX/sFlow gyűjtő Xenoeye 25.02 verziója. A gyűjtő lehetővé teszi különböző hálózati eszközöktől származó forgalmi statisztikák gyűjtését, amelyet a Netflow v5, v9, IPFIX és sFlow protokollok használatával küldenek, az adatok feldolgozását, jelentések létrehozását és grafikonok készítését. A projekt magja C nyelven van megírva, a kód ISC licenc alatt érhető el.
A gyűjtő aggregálja a hálózati forgalmat a kiválasztott mezők szerint, és az adatokat PostgreSQL-be exportálja. Ezekből az adatokból jelentések, grafikonok (gnuplot, Python + Matplotlib skriptek használatával) vagy Grafana irányítópultok építhetők. Ezen kívül a gyűjtő felhasználói skripteket indíthat, ha a forgalom meghaladja a küszöbértékeket, vagy ha a forgalom a küszöb alá esik.
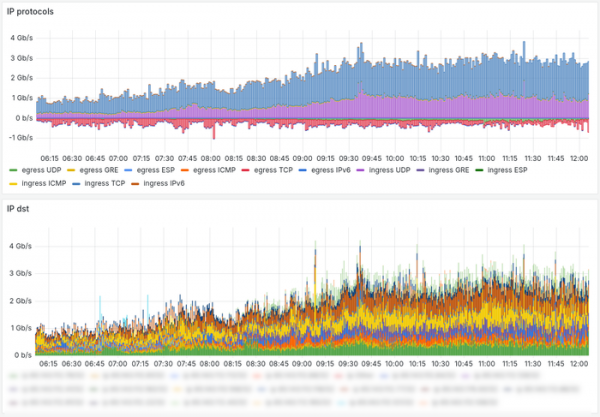
A forgalom aktuális sebességének számításához mozgó átlagokat használnak. A küszöbértékek figyelésére szolgáló mechanizmus célja, hogy értesítéseket adjon DoS/DDoS támadásokról, és aktiválja a forgalom visszaszorítását BGP-bejelentésekkel (Flowspec vagy Blackhole). A gyűjtőhöz egy Telegram-bot példascriptje is jár, amely értesítéseket küldhet a messengerbe anomáliák esetén. A gyűjtő nem igényel sok erőforrást, képes kis hálózatok forgalmát kezelni Raspberry/Orange Pi-on vagy 2-4 GB RAM-mal rendelkező virtuális gépen.
Újdonságok az új verzióban:
- Hozzáadva az sFlow protokoll támogatása, amely lehetővé teszi a hálózati csomagok tartalmának (payload) feldolgozását és a DNS és TLS (HTTPS) SNI információk kiemelését. A hostolók és adatközpont-tulajdonosok ezt a funkciót a phishing ellen harcolva, valamint a következő oldalak és webhelyek értékelésére használhatják. domainok és webhelyek hostálására a hálózaton.
- A behúzott/irányított monitorozási objektumok támogatása lehetővé teszi bizonyos konfigurációk egyszerűsítését, amely nagyobb számú objektummal bír, és javítja a feldolgozási teljesítményt a "lapos" monitorozási lista összehasonlításában.
- Hozzáadva az interfészek osztályozásának lehetősége — a kiválasztott hálózati interfészek forgalmát routerek vagy switch-ek esetében figyelmen kívül lehet hagyni vagy speciális módon lehet kezelni.
- Hozzáadva a figyelemmel kísérés lehetősége nemcsak a forgalmi csúcsokra, hanem a küszöbértékek alá esésekre is, ami hasznos lehet egyes szerverek szolgáltatások figyelésében.
- Lehetőség nyílt a forgalmi küszöbök módosítására a gyűjtő újraindítása nélkül. Ez a mechanizmus olyan helyzetekre lett kifejlesztve, amikor a felhasználók automatikusan számítják ki a küszöböket a korábbi időszakok statisztikája alapján, és időről időre frissítik a küszöböket a gyűjtőben.
- Hozzáadva egy LXC-konténer a gyűjtő gyors telepítéséhez és teszteléséhez. A konténer tartalmaz egy gyűjtőt előre telepített megfigyelési objektumokkal, PostgreSQL-lal és Grafanával.
Forrás: opennet.ru
