

Megjelent az outline-ss-server 1.4 kiadása, amely a Shadowsocks protokollt használja a forgalom jellegének elrejtésére, a tűzfalak megkerülésére és a csomagellenőrző rendszerek megtévesztésére. A szervert az Outline projekt fejleszti, amely további klienseket és kezelőfelületet biztosít, lehetővé téve többfelhasználós Shadowsocks-szerverek gyors telepítését az outline-ss-server alapjaira közpublic felhőkörnyezetben vagy a saját berendezéseken, amelyek kezelését webes felületen keresztül lehet végezni, valamint a felhasználók kulcsokkal történő hozzáférésének megszervezését. A kód fejlesztéséért és karbantartásáért a Jigsaw, a Google által alapított cenzúra megkerülésére és az információk szabad cseréjére tervezett egység felel.
Az Outline-ss-server Go nyelven íródott, és Apache 2.0 licensz alatt terjesztik. Alapként a go-shadowsocks2 proxy kódját használták,a szerver amelyet a Shadowsocks fejlesztői közössége készített. Az utóbbi időben a Shadowsocks projekt fő aktivitása egy új, Rust nyelven írt szerver fejlesztésére összpontosít, míg a Go nyelvű megvalósítás már több mint egy éve nem frissült és funkcionálisan jelentősen elmarad.
Az outline-ss-server és a go-shadowsocks2 közötti különbségek közé tartozik a több felhasználós kapcsolatok befogadásának támogatása egy hálózati porton keresztül, több hálózati port megnyitásának lehetősége a kapcsolatok fogadására, a forró újraindítás és a konfiguráció frissítése kapcsolatok megszakítása nélkül, valamint beépített monitorozási és forgalomváltoztatási eszközök a prometheus.io platform alapján.
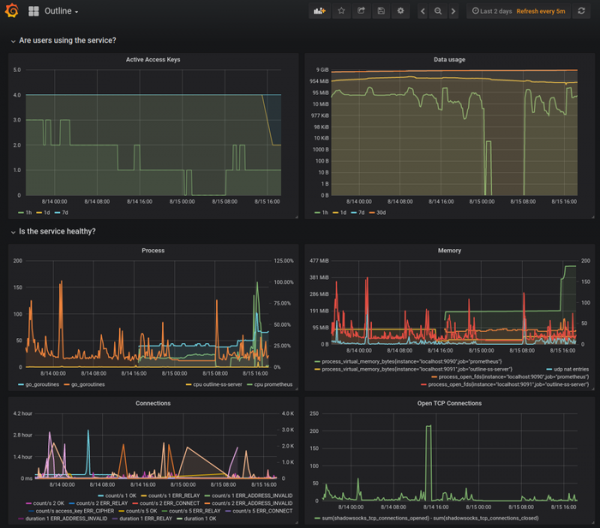
Az outline-ss-serverben emellett védelem került beépítésre a próbautas támadások és a forgalom újrajátszásával kapcsolatos támadások ellen. A próbautas támadások célja a proxy meglétének megállapítása, például a támadó különböző méretű adatcsomagokat küldhet a célzott Shadowsocks-szerverre, és elemezheti, hogy a szerver mennyi adatot olvas el a hiba megállapításáig és a kapcsolat lezárásáig. Az újrajátszási támadás a kliens és szerverrel az összegyűjtött adatok újraküldésére irányul az proxy meglétének megállapítása érdekében.
A támadások ellen, amelyek érvényesítési lekérdezéseken alapulnak, az outline-ss-server szerver nem szakítja meg a kapcsolatot és nem jelenít meg hibát, ha helytelen adatok érkeznek, hanem továbbra is elfogadja az információt, úgy viselkedve, mint egyfajta fekete lyuk. Az ismétlődő adatok megakadályozására az ügyféltől érkező adatokat további ellenőrzésnek vetik alá a legutóbbi pár ezer handshake-sorozat ellenőrző összegének ellenőrzésével (maximum 40 ezer, a memóriaigény 20 bájt sorozatonként). A válaszok ismétlődő válaszainak blokkolására minden szerver handshake-sorozatban 32 bites azonosító kulcsokkal való HMAC-hitelesítést alkalmaznak.
A forgalom elrejtésének szintje szempontjából az outline-ss-server implementációjának Shadowsocks protokollja közel áll az Obfs4 néven ismert transporthoz a Tor anonim hálózatban. A protokollt a forgalom cenzúrázásának megkerülésére alkották a Kínai Nagy Tűzfal alatt, és viszonylag hatékonyan képes elrejteni a más szerveren átkonfigurált forgalmat, amelyet nehéz azonosítani a véletlenszerű provokációk és a folyamatos áramlás szimulálása révén.
A kérések proxyzálására SOCKS5 protokollt alkalmaznak — a helyi rendszerben SOCKS5 támogatással rendelkező proxy fut, amely a forgalmat egy távoli szerverre irányítja, ahonnan valójában a kérések végrehajtásra kerülnek. A kliens és a szerver közötti forgalom titkosított alagútba kerül (támogatott a hitelesített titkosítás AEAD_CHACHA20_POLY1305, AEAD_AES_128_GCM és AEAD_AES_256_GCM), és a tény elrejtésének elsődleges feladata a Shadowsocks-nak. Támogatott a TCP és UDP alagutak létrehozása, valamint tetszőleges alagutak létrehozása SOCKS5-höz hasonló pluginok alkalmazásával.
Forrás: opennet.ru
