

Nyolc hónapos fejlesztés után megjelent a Tor Browser 11.5 jelentős frissítése, amely a Firefox 91 ESR ágon alapuló funkcionalitás továbbfejlesztését célozza meg. A böngésző az anonimitás, a biztonság és a magánélet védelmét helyezi a középpontba, az összes forgalom kizárólag a Tor hálózaton keresztül irányul. Közvetlen kapcsolatot létrehozni a jelenlegi rendszer hálózati kapcsolatán keresztül lehetetlen, ami megakadályozza a felhasználó valódi IP-címének nyomon követését (a böngésző feltörése esetén a támadók hozzáférhetnek a rendszerszintű hálózati paraméterekhez, ezért a lehetséges szivárgások teljes blokkolásához olyan termékeket kell használni, mint a Whonix). A Tor Browser verziói Linuxra, Windowsra és macOS-re készültek.
További védelem érdekében a Tor Browser tartalmazza az HTTPS Everywhere kiegészítőt, amely lehetővé teszi a forgalom titkosítását minden olyan weboldalon, ahol ez lehetséges. A JavaScript-alapú támadások kockázatának csökkentése érdekében alapértelmezés szerint letiltott bővítményeket tartalmazó NoScript kiegészítő is rendelkezésre áll. A forgalom blokkolásának és ellenőrzésének megelőzésére az fteproxy és obfs4proxy eszközök alkalmazása folyamatban van.
Azokban a környezetekben, ahol csak a HTTP forgalmat engedélyezik, alternatív szállítási módok kerülnek felajánlásra a titkosított kommunikációs csatorna létrehozásához, amelyek például lehetővé teszik a Tor blokkolási kísérleteinek megkerülését Kínában. A felhasználói mozgás nyomon követésének és a látogatókra vonatkozó speciális jellemzők kiemelésének megakadályozására a WebGL, WebGL2, WebAudio, Social, SpeechSynthesis, Touch, AudioContext, HTMLMediaElement, Mediastream, Canvas, SharedWorker, WebAudio, Permissions, MediaDevices.enumerateDevices és screen.orientation API-kat letiltották vagy korlátozták, valamint a telemetria küldésére szolgáló eszközök, a Pocket, a Reader View, az HTTP Alternative-Services, a MozTCPSocket és a „link rel=preconnect” funkciót is letiltották, valamint a libmdns-t módosították.
Az új verzióban:
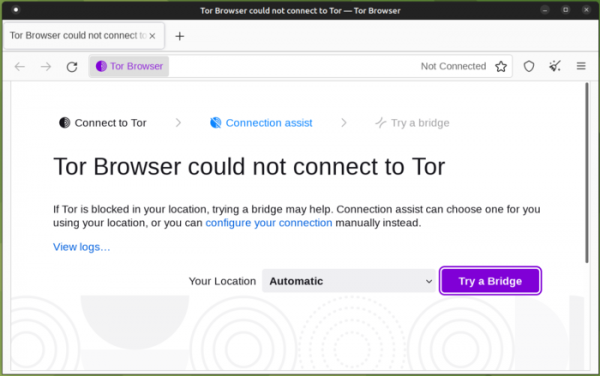
- Hozzáadva a Connection Assist felület az automatikus Tor-hálózati blokkolás megkerülésének beállításához. Korábban, ha a forgalmat cenzúrázták, a felhasználónak kézzel kellett megszereznie és aktiválnia a hídcsomópontokat a beállításokban. Az új verzió automatikusan beállítja a blokkolás megkerülését, anélkül, hogy kézi módosításokra lenne szükség — a csatlakozási problémák esetén figyelembe veszi a különböző országok blokkolási sajátosságait, és kiválasztja a legoptimálisabb megoldást a megkerülésükre. A felhasználó helyétől függően az ő országára előkészített beállítások töltődnek le, működő alternatív szállítást választanak, és a csatlakozás a hídcsomópontokon keresztül történik.
A hídcsomópontok listájának letöltésére a moat eszközkészletet használják, amely a "domain fronting" technikát alkalmazza, amely lényege, hogy HTTPS-en keresztül, a SNI-ben egy hamis hostot megadva, és a ténylegesen kért host nevét a Host HTTP-fejléceben továbbítva történik a kapcsolat TLS-munkamenet során (például tartalomelosztó hálózatokat lehet használni a blokkolás megkerülésére).

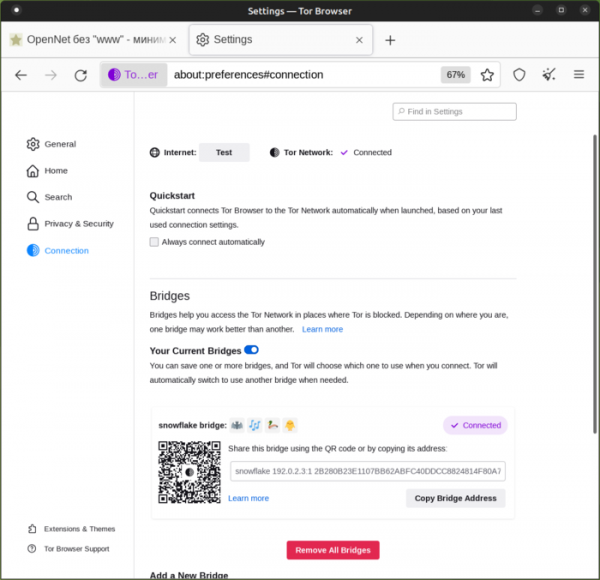
- Megváltozott a Tor hálózati paramétereinek beállításait tartalmazó konfigurátor megjelenése. A változtatások célja a blokkolások manuális megkerülésének egyszerűsítése a konfigurátorban, amely szükségessé válhat az automatikus kapcsolódási problémák esetén. A Tor beállításokkal rendelkező rész elnevezése "Kapcsolódási beállítások"-ra módosult. A beállításokat tartalmazó fül felső részén biztosítva van a kapcsolat aktuális állapotának megjelenítése, és megjelent egy gomb a közvetlen kapcsolat működésének ellenőrzésére (nem a Tor-on keresztül), amely lehetővé teszi a kapcsolódási problémák forrásának diagnosztizálását.

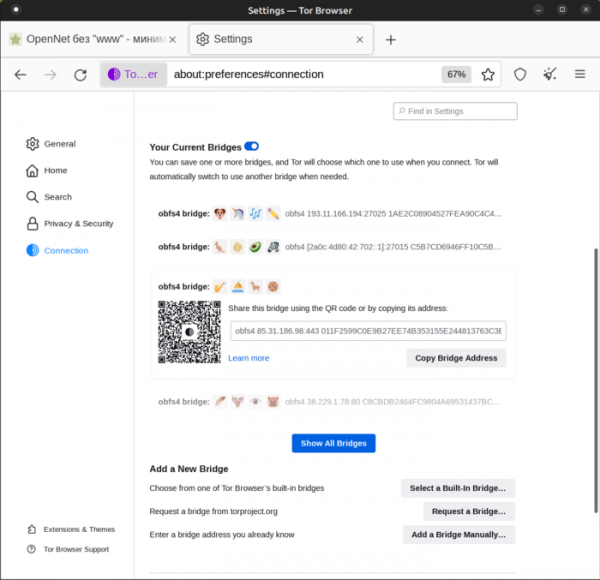
Megváltozott az információs kártyák megjelenése, amelyek tartalmazzák a hidak adatait, melyek segítségével a felhasználók elmenthetik a működő hidakat és megoszthatják azokat másokkal. A hídkártyák másolására és küldésére szolgáló gombok mellett QR-kód is hozzáadásra került, amelyet az Android Tor Browser verziójában be lehet olvasni.

Több elmentett kártya esetén azok tömör listába csoportosulnak, amelynek elemei kattintásra kibővíthetők. Az aktuálisan használt hidat a „✔ Csatlakozva” ikon jelzi. A hídparaméterek vizuális megkülönböztetésére „emoji” képeket használnak. A hosszú mező- és opciólistát eltávolították, az új híd hozzáadásának elérhető módjai külön blokkba kerültek.
- A fő tartalom részeként dokumentációt tartalmaz a tb-manual.torproject.org webhelyről, amelyre hivatkozások találhatók a konfigurátorban. Így a csatlakozási problémák esetén a dokumentáció most offline módban is elérhető. A dokumentáció megtekinthető az „Application Menu > Help > Tor Browser Manual” menüben és az „about:manual” segédoldalon is.
- Alapértelmezés szerint HTTPS-Only mód van bekapcsolva, amelynél minden titkosítás nélküli kérés automatikusan a védett oldalváltozatokra irányítódik át (a „http://” helyett „https://” kerül). Az HTTPS-Everywhere kiegészítőt, amelyet korábban az HTTPS-re való átirányításhoz használtak, eltávolították a Tor Browser asztali verziójából, de az Android verzióban megtartották.
- Javult a betűtípusok támogatása. A rendszer azonosításának megakadályozása érdekében a Tor Browser egy rögzített betűtípus-készletet szállít, és letiltja a rendszerbetűtípusokhoz való hozzáférést. Ez a korlátozás néhány weboldal információinak megjelenítését zavarhatta, amelyek olyan rendszert betűtípusokat használtak, amelyek nem tartoznak a Tor Browser beépített betűtípus-készletéhez. A probléma megoldása érdekében az új kiadásban a beépített betűkészletet kibővítették, különösen a Noto betűtípuscsalád betűtípusait is hozzáadták.

Forrás: opennet.ru

 Russian
 Italian
 German
 Polish
 Estonian
 Albanian
 Bulgarian
 Croatian
 Czech
 Danish
 Dutch
 English
 French
 Hungarian
 Latvian
 Norwegian
 Portuguese
 Romanian
 Slovak
 Slovenian
 Spanish
 Swedish