

A Google kiadta a Chrome 122 web böngésző verzióját. Ugyanakkor elérhető a Chromium szabad projekt stabil kiadása, amely a Chrome alapját képezi. A Chrome böngésző különbözik a Chromiummal, mivel Google logókat használ, rendelkezik egy értesítési rendszerrel, amely a program leállása esetén küld értesítéseket, támogatja a másolásvédelem alatt álló videók lejátszását (DRM), automatikus frissítési rendszert alkalmaz, folyamatosan aktiválja a Sandbox izolációt, szállítja a Google API kulcsokat, és átadja az RLZ-paramétereket a keresés során. Azok számára, akiknek több időre van szükségük a frissítésre, külön támogatott egy Extended Stable ág, amely 8 hétig érhető el. A következő Chrome 123 kiadás tervezett időpontja március 19.
A Chrome 122 főbb változásai:
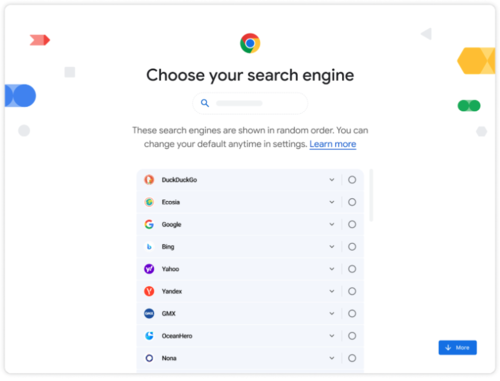
- Az európai DMA (Digital Markets Act) törvény követelményeinek megfelelően a böngészőbe új keresőmotort választó képernyő került, amely alapértelmezettként fog megjelenni. A választott keresőmotorok a "chrome://settings/search" beállítási részlegen érhetők el. A keresőmotorok a listában véletlenszerű sorrendben jelennek meg.

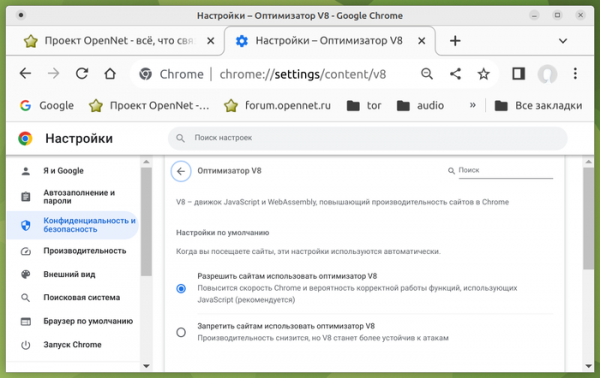
- A "chrome://settings/security" oldalra egy új beállítás került, amely lehetővé teszi a JIT-optimalizálók letiltását a V8 JavaScript motorban. A JIT letiltása hasznos lehet a potenciálisan veszélyes webalkalmazásokkal való munka biztonságának növelése érdekében, mivel csökkenti a támadási felületek számát.

- Az Android verzióban egy új funkció került bevezetésre, amely lehetővé teszi a weboldalon található szöveg felolvasását. A felolvasási módot a legördülő menüből lehet bekapcsolni, és a tipikus lejátszásvezérlő gombokkal irányítható. A funkció egy külső szolgáltatást használ, és elküldi a linket a szerverek Google-nek, amely végrehajtja a beszéd szintézisét.
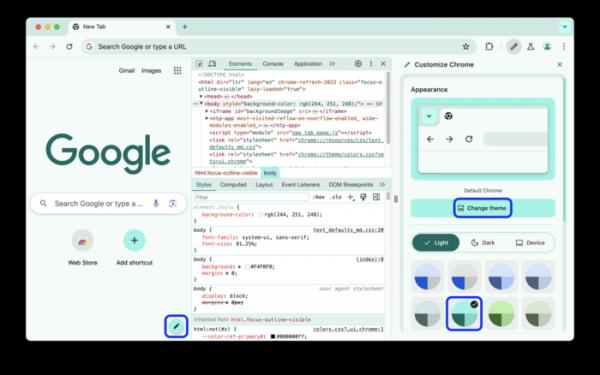
- Folyamatosan zajlik egy új kísérleti funkciók tesztelése, amelyek gépi tanulást használnak, beleértve a fülek okos csoportosítási módját, a téma generátorát és az interaktív asszisztenst, amelyekről a Chrome 121 kiadás során beszéltek.
- A böngésző védelmi üzemmódban (Safe Browsing) támogatottak az aszinkron módon végrehajtott külső ellenőrzések, amelyek nem blokkolják a vizsgált oldal betöltését. E közben a helyi listák alapján végzett ellenőrzések továbbra is szinkron módban zajlanak, és az oldal nem jelenik meg, amíg ezek be nem fejeződnek, hogy megóvják a felhasználót a kihasználásokkal terhelt oldalak használatától. Ami a phishinget illeti, valószínűtlen, hogy a felhasználó reagálni tud az oldalra a külső ellenőrzés befejezése és a figyelmeztetés megjelenése előtt.
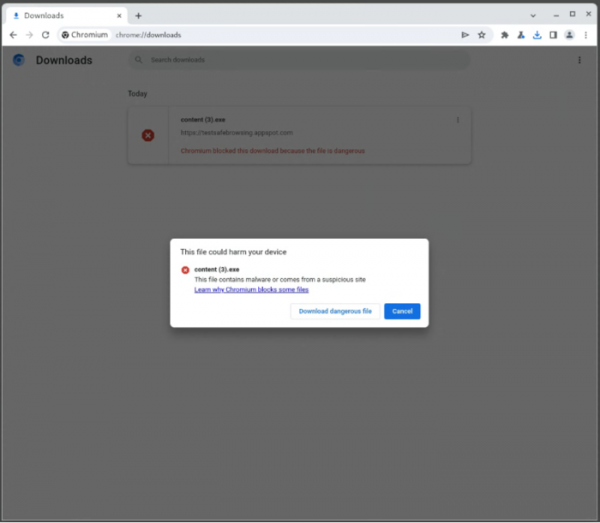
- A figyelmeztetések szövege átdolgozásra került, amelyeket a rosszindulatú fájlok letöltési kísérletekor és a már letöltött fájlok esetén a letöltéskezelőben jelenítenek meg.

- Megkezdődött a fokozatos átállás az 'unload' eseménykezelők figyelmen kívül hagyására, amelyek nem teszik lehetővé a visszafelé-lépési gyorsítótár (BFCache) hatékony alkalmazását, biztosítva a zökkenőmentes áttérést a 'Vissza' és 'Előre' gombok használatakor, vagy a korábban megtekintett oldalak navigálásakor a jelenlegi weboldalon. A Chrome állandó működése egyre inkább közelít a mobilböngészőkéhez, amelyek a legtöbb esetben nem generálnak 'unload' eseményt, előnyben részesítve az áttérések gyorsítótárazását. A Chrome 122-ben az 'unload' esemény kezelése le van tiltva a felhasználók 1%-a számára.
- A kifizetési paraméterek automatikus kitöltési rendszerébe hozzáadódott a hitelesítési kódok (CVV/CVC) helyi és szerver oldali kártyák számára történő tárolási lehetősége. A kódok a figyelmeztetés megjelenése és a felhasználó kifejezett beleegyezése után kerülnek mentésre.
- Hozzáadásra került a Storage Buckets API, amely további lehetőségeket biztosít az adatok tartós tárolásának kezelésére a felhasználó helyi rendszerén. Az új API lehetővé teszi az adatok tárolását úgy, hogy a tárolót külön szegmensekre osztja, amelyek az IndexedDB és a CacheStorage API-kkal társítottak. A szegmensek függetlenül törölhetők a böngésző által, míg a felhasználónak lehetősége van az elvek meghatározására, amelyek irányítják, hogy mely szegmenseket kell először törölni. Ez a megközelítés lehetővé teszi a fontos adatok magas prioritású szegmensekben történő tárolását, míg az alacsony prioritású, nem veszélyes adatok alacsonyabb prioritású szegmensekben maradhatnak. Ily módon megoldódik a fontos adatok elvesztésének problémája a tárolás méretkorlátjának kimerülése esetén, amelyet az IndexedDB és a localStorage API biztosít.
- Az Async Clipboard API read() metódusában egy „unsanitized” opció került bevezetésre, amely a vágólapról való másolás és beillesztés során alkalmazható. Ennek az opcióknak a beállításával az alkalmazás a vágólapról származó HTML tartalom változatlan formáját kapja, anélkül, hogy tisztítaná, normalizálná vagy veszélyes konstrukciókat cserélne (például a «<style>» blokk tartalma nem alakul át).
- A CSS „@container” lekérdezések mostantól nem fognak működni, ha nem támogatott képességeket adunk meg, például a „@container (width > 0px) or (unknown) {}” lekérdezés nem működik az „unknown” kifejezés miatt.
- A CSS-ben megengedett a feltételek megadása az „@import … supports(…)” importáló szabályokban. Ha a vizsgálat nem sikerül, az importálás nem történik meg. Például, ha az „animation-timeline” értéke „auto”-ra van állítva, megadhatjuk a „scroll-driven-animations.css” @import „scroll-driven-animations.css” supports(animation-timeline: auto);
- A CSS-ben megváltozott és az új specifikációs követelményeknek megfelelően módosult a „::backdrop” pszeudoelem feldolgozásának logikája, amely mostantól öröklődik az alapértelmezett elemből (korábban a „::backdrop” nem örökölt más elemek értékeit, ami megakadályozta, hogy hozzáférjünk a gyökérelemben meghatározott tulajdonságokhoz).
- A dataTransfer.clearData() metódus hatása csupán a szöveges objektumokra van korlátozva, azaz ez a metódus már nem alkalmazható File objektumokra.
- A WebGL-hez hozzáadták a drawingBufferStorage funkciót, amely lehetővé teszi a pixel formátum beállítását a rajzolási pufferhez, így lehetőség nyílik közvetlenül több mint 8 bitet tartalmazó színcsatornákon történő tartalomkimenetre, és elkerülhetjük a szükségtelen másolási műveleteket, amelyek a default pixel formátumba való átalakításhoz szükségesek voltak.
- Fejlesztések történtek a webfejlesztők számára készült eszközökben. Hozzáadták a színek megváltoztatásának és a böngésző által kiválasztott téma stílusának követését.

Bővült a teljesítmény elemző panel lehetőségei, amelyen a idővonalon megjelent a futási tartományok (kibővített szegmensek) megőrzésének támogatása és a közöttük való váltás.
A fő nyomvonalhoz (Teljesítmény > Fő) hozzáadták az események kezdeményezőinek és azok grafikus összekapcsolásának megjelenítését az általuk kiváltott eseményekkel.

A hálózati aktivitás elemző panelen a kérés állapotának oszlopában megjelennek a hibák okai. Újra lett tervezve a helyi menü a hivatkozás vagy a kérés tartalmának másolásához.
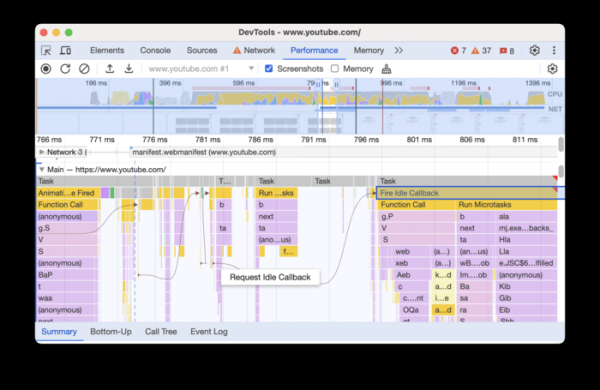
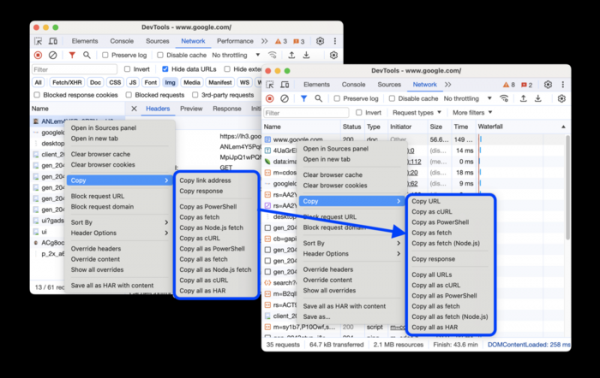
Az új verzióban nemcsak újítások és hibajavítások találhatók, hanem 12 sebezhetőséget is megszüntettek. A sebezhetőségek közül sokat automatizált tesztelés által derítettek fel az AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer és AFL eszközök. Kritikus problémákat, amelyek lehetővé tennék a böngésző védelmén való áthatolást és kód végrehajtását a rendszerben a sandbox környezeten kívül, nem találtak. A zéró napos hibák felfedezésére kiírt pénzdíj program keretein belül a Google a jelenlegi kiadásért 8 díjat ítélt oda összesen 28 ezer dollár értékben (egy prémium $8000, $7000, $5000, $3000 és $2000, valamint három prémium $1000). A legnagyobb jutalmakat az oldalak izolálásának megvalósításában fennálló hiba, a Blink motorban történő puffertúlcsordulás és a már felszabadított memória (Use-after-free) könyvtárban való hivatkozás miatt ítélték oda.
Forrás: opennet.ru
