

A Google közzétette a Chrome web böngésző 123-as kiadását. Egyben elérhető a Chromium ingyenes projekt stabil kiadása, amely a Chrome alapját képezi. A Chrome böngésző eltér a Chromiumtól a Google logók használatával, a rendszeres hibajelentési értesítésekkel, a másolásvédett videokontentumok (DRM) lejátszásáért felelős modulokkal, az automatikus frissítés telepítésével, a Sandbox izoláció állandó aktiválásával, a Google API kulcsok biztosításával és a keresések során RLZ-paraméterek átadásával. Azok számára, akiknek extra időre van szükségük a frissítéshez, külön támogatják a Kiterjesztett Stabil ágat, amely 8 hétig érhető el. A következő Chrome 124-es kiadás tervezett időpontja április 16.
A Chrome 123-as főbb változásai:
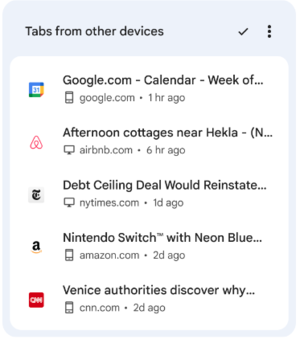
- Az új fülek megnyitásakor megjelenített oldalon egy új szekció került bevezetésre, amelyben a legutóbb megnyitott fülekből származó linkek jelennek meg, amelyek egy közös Google-fiókhoz tartozó más eszközökön nyíltak meg.

- Támogatást kapott a tartalom kódolásához a Zstandard (zstd) tömörítési algoritmussal, a korábban támogatott gzip, brotli és deflate algoritmusok mellett.
- Eltávolították a Xiph.org Alapítvány által készített Theora szabad videokodek megvalósítását, amely a VP3 kodek alapján készült és 2009 óta támogatott a Firefoxban és a Chrome-ban, de nem támogatott a Chrome Android verziójában és a WebKit alapú böngészőkben, például a Safari-ban. A Theora támogatásának megszüntetésének okaként a fejlesztők az ellenfél aggodalmát említik, hogy a Theora megvalósításában, amelyben elég bonyolult bináris adatok és adatfolyamok dekódolásának logikája van, olyan sebezhetőségek lehetnek, amelyek hasonlóak a közelmúlt kritikus VP8 kódoló problémáihoz. A fejlesztők véleménye szerint, a biztonsági kockázatok miatt a média kodekekkel kapcsolatos 0-napos támadások növekedése túlsúlyban van a Theora kodek iránti kereslet szintje felett, amely gyakorlatilag alig használatos, de jelentős célpont a potenciális támadások számára.
- Folytatódik a felhasználók arányának fokozatos növelése, akiknél le van tiltva a harmadik féltől származó sütik támogatása, amelyeket olyan weboldalakra vonatkozóan állítanak be, amelyek eltérnek az aktuális oldal domainjétől. Ezeket a sütiket a felhasználók weboldalak közötti mozgásának nyomon követésére használják reklámhálózatok, közösségi média widgetek és webanalitikai rendszerek kódjában. A változások a Privacy Sandbox kezdeményezése keretében valósulnak meg, amely a felhasználók adatvédelmi igényei és a reklámhálózatok, valamint weboldalak látogatói preferenciáinak nyomon követésére tett törekvéseik közötti kompromisszum elérésére irányul. A harmadik féltől származó sütik letiltását fokozatosan tervezik kiterjeszteni, és 2024 harmadik negyedévére 100%-ra emelni. A letiltáshoz külső változásokra való várakozás nélkül elérhető egy beállítás: «chrome://flags/#test-third-party-cookie-phaseout».
- Az Egyesült Államokban a felhasználók kis százaléka számára engedélyezve van a gépi tanuláson alapuló funkciók támogatása – a fülek intelligens csoportosítási módja, a téma-generátor és az interaktív asszisztens, amelyekről a Chrome 121 kiadásának bejelentésében volt szó. Centralizált konfigurációkezeléssel rendelkező rendszerekben az adminisztrátor a politikák szintjén engedélyezheti az AI-eszközöket, kísérleti mód bekapcsolása nélkül.
- A Chrome Sync szolgáltatásban, amely a beállítások, a böngészési előzmények és a könyvjelzők szinkronizálásáért felelős, megszűnt a Chrome 82 előtti verziók támogatása.
- A böngésző kiterjesztett védelme (Safe Browsing > Enhanced protection) bekapcsolásakor a Google számára elküldjük az oldalaktól érkező kérésekről szóló információkat, amelyek kiterjesztett jogosultságokkal kapcsolatosak (az ilyen oldalakat egy külső rosszindulatú tartalmak adatbázisán ellenőrzik, és ha egyezés van, a felhasználónak azonnal figyelmeztetést jelenítenek meg). Az is aktiválva van, hogy telemetriát küldjünk a felhasználó által lemondott figyelmeztetésekről, amelyeket a Google által feketelistázott oldalak megnyitása előtt jelenítenek meg.
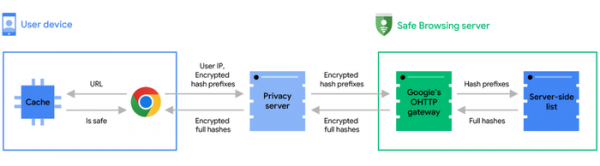
- A Google közzétett egy cikket a felhasználók által megnyitott oldalak biztonságának ellenőrzésére használt módszerekről, amely a külső rosszindulatú tartalmak adatbázisán alapul. szerverenAz adatvédelem érdekében a felhasználó által megnyitott URL-ek ellenőrzésekor a Google számára nem a teljes hash-t továbbítjuk, hanem csak a hash első 4 byte-ját tartalmazó prefixet. szerveren Ez a prefix ellenőrizve van a rosszindulatú oldalak adatbázisában, és amennyiben egyezést talál, a megfelelő prefixszel teljes hashok listáját visszaadja a felhasználó böngészőjének, ahol már zajlik a végső ellenőrzés a 32 bites URL hash teljes változatával. A felhasználó IP-címével való egyeztetés elkerülése érdekében a hash prefixet először egy közbenső proxyhoz irányítják, amely a saját nevében továbbítja a kérést a Safe Browsing rendszer szerverére.

- Megvalósították a figyelmeztetések megjelenítését a webfejlesztői eszközök konzoljában, amikor egy oldal belső hálózatra (192.168.x.x, 10.x.x.x stb.) küld kéréseket, ha ezek a kérések nem biztonságos kontextusban valósulnak meg, és nem mentek át egy előzetes ellenőrzésen. A valódi, a webhely által kezdeményezett kérés elküldése előtt a böngésző először egy megelőző tesztkérést küld, és ellenőrzi, hogy a szerver visszaküldött-e egy HTTP fejlécet, ami engedélyezi az „Access-Control-Allow-Private-Network: true” hozzáférést a belső hálózathoz. Ha a hozzáférés nem engedélyezett, akkor az belső szolgáltatásra való nem célzott hívásra tett kísérletet jelent, ami bizonyítéka lehet a böngészőn keresztül a helyi hálózati erőforrásokkal szembeni támadás kísérletének (például a támadó iframe-ben beilleszthet egy kérést a házi router webes interfészére, mint „”). A Chrome 130-as verziójában a figyelmeztetést hibajelzésre tervezik cserélni, és blokkolni a nem ellenőrzött kéréseket.
- A Chrome Android és iOS verziójában hozzáadták a lehetőséget, hogy folytatni lehessen a korábban más eszközökön megnyitott webhelyek megtekintését, amelyek ugyanazzal a Google-fiókkal vannak összekapcsolva.
- A Chrome Android verziójában megváltozott a helyi jelszavak tárolási módszere, amelyek nem szinkronizálódnak más eszközökkel. Korábban a helyi jelszavakat a Chrome profilban tárolták, most pedig átkerülnek a Google Play szolgáltatások által biztosított jelszókezelőbe, amelyet már a Google-fiók jelszavának tárolására használnak. A Chrome 123-as verziójában az új tárolási mód aktiválva van a helyi jelszóval nem rendelkező felhasználók számára, míg a 124-es verzióban a helyi jelszóval rendelkező felhasználóknál is alkalmazásra kerül.
- Hozzáadva az API a ServiceWorker statikus útvonalkezeléséhez, amely lehetővé teszi a JavaScript végrehajtásának és a ServiceWorkerök kérelmeinek megakadályozását az erőforrások lekérésénél, amelyek megfelelnek a megadott feltételeknek. Más szóval, az API lehetővé teszi a bizonyos erőforrások megfelelő betöltésének meghatározását, és a ServiceWorker hívásának letiltását olyan erőforrások esetében, amelyeket a gyorsítótárból lehet kinyerni vagy közvetlenül betölteni. A döntéshozatal során URL minták, kérelmi módszerek, tartalom típusa (dokumentum, beágyazás, betűtípus, videó stb.) és futás állapota („running”, „not-running”) használható. Például a webforma adataival történő post-kérelem közvetlen elküldéséhez, a ServiceWorker hívása nélkül, meg lehet adni: addEventListener('install', (event) => { event.addRoutes({ condition: { urlPattern: '\/form\/*', requestMethod: 'post' }, source: 'network' }); });
- A CSS-hez hozzáadva a light-dark() funkciót, amely lehetővé teszi a színséma alkalmazkodását a világos vagy sötét mód beállításaihoz. A funkcióban megadható két érték, amelyek a világos vagy sötét mód függvényében lesznek kiválasztva. Például „background-color: light-dark(lime, green);”.
- Hozzáadva az API a Hosszú Animációs Keretekhez, amely a weboldal felhasználói felületének válaszkészségének diagnosztizálására és a megjelenítési szűk keresztmetszetek feltárására szolgál.
- A médiakérdés „display-mode” értékéhez hozzáadva a „picture-in-picture” támogatást, amely lehetővé teszi CSS-szabályok létrehozását, amelyek csak a webalkalmazás „kép a képben” üzemmódban történő megjelenítésekor alkalmazhatók. @media all and (display-mode: picture-in-picture) { body { margin: 0; } h1 { font-size: 0.8em; } }
- A CSS „align-content” tulajdonságban megvalósult a munkavégzés lehetősége blokk konténerekkel és táblázatcellákkal. Például a „display: block”, „display: list-item”, „display: table-cell” most már az „align-content” segítségével igazíthatók.
- Hozzáadva a CSS „field-sizing” tulajdonságot, amely lehetővé teszi a űrlapelemek méretének a tartalmuktól való függését, például a szövegmező méretének automatikus növekedését az adatok beírása során.
- A JavaScript interface NavigationActivation has been added with the parameter navigation.activation, which reflects the state of the document activation (for example, it can determine if the document has been restored from cache after navigating using the 'forward' or 'back' buttons). This parameter can be used to adjust the page content based on how the user arrived at it, such as displaying a different animation if the user came from the homepage.
- Javítások érkeztek a webfejlesztők számára készült eszközökbe.
In addition to new features and bug fixes, the new version addresses 12 vulnerabilities. Many of the vulnerabilities were identified through automated testing using AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer, and AFL. No critical issues that allow bypassing all browser security levels and executing code outside the sandbox environment have been found. As part of the vulnerability reward program for this release, Google has awarded 7 prizes totaling 22 thousand USD (one prize of $10,000, one of $4,000, one of $3,000, one of $1,000, and two prizes of $2,000). The amount of one reward has not yet been determined.
Forrás: opennet.ru
