

A Google közzétette a Chrome 125 webböngésző kiadását. Ezzel egy időben elérhető a Chromium szabad projekt stabil verziója, amely a Chrome alapjaként szolgál. A Chrome böngésző a Google logóinak használatával, a hibák esetén küldött értesítési rendszerrel, másolt tartalom védelmére szolgáló videólejátszó modulokkal (DRM), automatikus frissítési rendszerrel, a Sandbox-elszigetelés folyamatos aktiválásával, a Google API-hoz való kulcsok biztosításával és a kereséseknél az RLZ-paraméterek továbbításával különbözik a Chromumtól. Azok számára, akiknek több időre van szükségük a frissítéshez, külön támogatott az Extended Stable ág, amely 8 hétig elérhető. A következő Chrome 126 kiadása június 11-re van ütemezve.
A Chrome 125 főbb változásai:
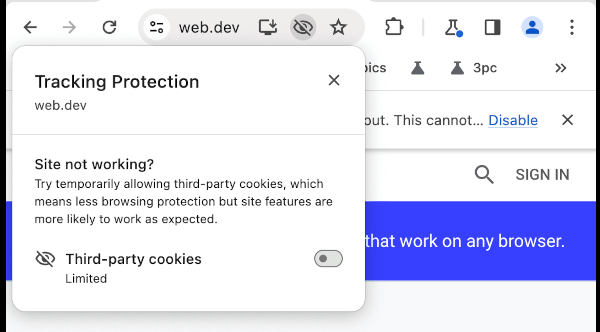
- A Google elhalasztotta a harmadik fél Cookie-k támogatásának várható év végi leállítását, amikor a weboldalakhoz való hozzáférés történik, amelyek eltérnek a domain jelenlegi oldaltól (ezek a Cookie-k a felhasználó weboldalak közötti mozgásának nyomon követésére használatosak a hirdetési hálózatok, közösségi média widgetek és webanalitikai rendszerek kódjában). Az új verzióban a harmadik fél Cookie-k használatát lebonyolító weboldalak az címsorhoz hozzáadott egy szem ikonnal azonosíthatók, amely a harmadik fél Cookie-k blokkolásakor áthúzottá válik. Mivel a harmadik fél Cookie-k letiltásának 1% -os felhasználón való tesztelése folyamatban van, és a letiltás kézi kikapcsolására is van lehetőség a „chrome://flags/#test-third-party-cookie-phaseout” beállításon, a helyi menüben lehetőség nyílik a harmadik fél Cookie-k ideiglenes támogatásának visszaállítására kiválasztott weboldalak esetén. A blokkolás visszavonása 90 napig érvényes.

- A böngésző kiterjesztett védelmének (Safe Browsing > Enhanced protection) bekapcsolásával automatikus mélyreható vizsgálat valósul meg a letöltött fájloknál, amely az információk Google-ba való feltöltésével történik szerverek (korábban megerősítő kérdés megjelent a továbbküldés előtt, most a vizsgálat automatikusan történik).
- A Windows platformra készült változások most már ARM64 platformra is elérhetők.
- Új mechanizmust vezettünk be az olyan komponensek frissítésére, amelyek nagy mennyiségű adat betöltését igénylik. A múltról van szó, amely új lehetőségeket hasznosít, például a gépi tanulás alkalmazásával létrehozott intelligens lapcsoportosítási mód, téma-generátor és interaktív asszisztens.
- Két új potenciálisan problémás bővítményt adtunk hozzá, amelyek esetén figyelmeztetések jelennek meg a felhasználónak, hogy gondolja át azok további használatát: olyan bővítmények, amelyeket nem a Chrome Web Store katalógusból telepítettek, és bővítmények, amelyek megtévesztő taktikákat alkalmaznak szükségtelen szoftverek telepítésének ráerőltetésére.
- Az „mousemove” esemény visszavonása mostantól összehangolt más böngészőkkel - a visszavonás nem blokkolja a szövegkijelölés és a drag & drop működését (kijelölés blokkolásához a selectstart és dragstart eseményeket kell visszavonni).
- CSS tulajdonságok készletét vezettük be, amelyek segítségével kezelhetjük más elemek helyzetéhez kötött elemek megjelenítését (CSS Anchor Positioning) JavaScript használata nélkül, például a felugró ablakok (popover) rögzítésére, amelyek hasonlóan jelennek meg, mint a tooltip-ek. Az elem másik elemhez való rögzítésének beállításához és a megjelenítési terület meghatározásához az anchor-name, position-anchor és inset-area tulajdonságokat ajánlottuk, míg a rögzítési helyre vonatkozó információk megszerzéséhez az anchor() funkciót hoztuk létre.
- A CSS-hez matematikai funkciók kerültek bevezetésre: round(), mod() és rem().
- Új szintaxist vezettünk be a saját HTML-elemek (custom element) állapotának CSS-ben való tükrözésére, amely lehetővé teszi a „:state()” pszeudo-osztály használatát.

- Bevezetésre került a Compute Pressure API, amely lehetővé teszi, hogy magas szintű információkat nyerjünk a jelenlegi hardverállapotról, például az CPU-ra gyakorolt terhelés általános jellegű adatai is lekérhetők (a szintek a következők: minimális terhelés energiatakarékos üzemmódban; elfogadható terhelés, amely lehetővé teszi további feladatok problémamentes végrehajtását; magas terhelés a megengedett maximumon belül és nem zavarja a rendszer működését; kritikus terhelés, közel a források kimerüléséhez).
- API Storage Access, amelyet a felhasználótól a Cookie-tárolóhoz való hozzáférés engedélyének kérésére használnak, ha a harmadik féltől származó Cookie-k blokkolva vannak, kiterjesztve a hozzáférés kérésének lehetőségével harmadik fél kezelőkön keresztül (például az <iframe>-en belüli tartalomból) olyan tárolókhoz, amelyek nem kapcsolódnak a Cookie-hoz, mint az indexedDB.
- Kísérleti (origin trial) támogatás került hozzáadásra az API Viewport Segments Enumeration-hoz, amely a hajlítható képernyőkkel rendelkező eszközök kimenetének megjelenítésére szolgál.
- Lehetővé vált a HTTP és HTTPS URL-sémák használata a WebSocket konstruktorában a «ws:» és «wss:» séma helyett.
- A JavaScript-ben engedélyezve van a «?i», «?-i», «?m», «?-m», «?s», «?-s» módosítók használata a reguláris kifejezésekben az «i», «s» és «m» fülek beállításának vagy kikapcsolásának kezelésére. Például a «?-i» a «re1 = /^[a-z](?-i:[a-z])$/i;»-ben letiltja a «/i» (nagybetű-érzéketlen) alkalmazását a második karakterre (re1.test(«aB») false-t visszaad).
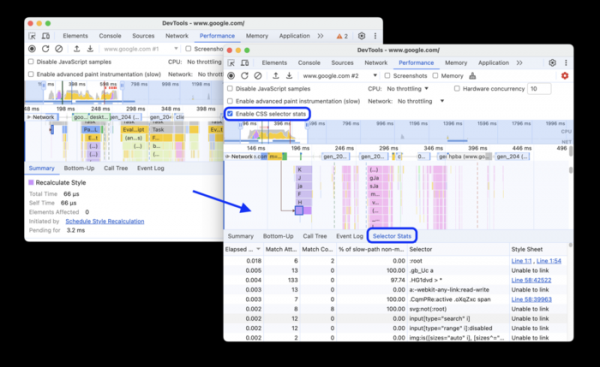
- Fejlesztések történtek a webfejlesztők számára készült eszközökben. A webkonzolhoz hozzáadott egy gomb, amely megjeleníti a hiba vagy figyelmeztetés lényegének magyarázatát, ami a Gemini AI chatbotjára való hivatkozás révén készült. A CSS panelen hozzáadva a «@position-try» szabályok támogatása. Az oldal forráskódjának szerkesztésére és megtekintésére szolgáló panelen beállításokat adtak hozzá, hogy az összecsomagolt oldalakat olvashatóvá tegyék, és automatikus zárójelezést biztosítsanak szerkesztéskor. A hálózati aktivitás követésére szolgáló panelhez hozzáadva a HTTP-fejlécek támogatása, amelyeket a 103-as «Early Hints» válaszokban használnak. A teljesítményelemző panelen statisztika lett hozzáadva a CSS szelektorokról.

Az új verzióban a felfedezett hibák mellett 9 sebezhetőséget is javítottak. A sebezhetőségek egy része automatizált tesztelés során került elő, eszközökkel, mint az AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer és AFL. A CVE-2024-4947 sebezhetőség, amelyet a típusok helytelen kezelésének (Type Confusion) tulajdonítanak a V8 motorban, és veszélyes kategóriába sorolják, a javítás előtt támadók által 0-day támadásokra használták. Kritikus problémákat, amelyek lehetővé tennék a böngésző védelmi szintjeinek megkerülését és a rendszerben történő kódvégrehajtást a sandbox környezeten kívül, nem találtak. A sebezhetőségek felfedezéséért indított díjazási program keretében a Google 4 jutalmat osztott ki, összesen 8000 amerikai dollár értékben (7000 USD és 1000 USD jutalommáonként). Két jutalom nagyságát egyelőre nem határozták meg.
Forrás: opennet.ru
