

A Google kiadta a Chrome 127 webböngésző verzióját. Ugyanakkor elérhető a Chromium szabad projekt stabil kiadása, amely a Chrome alapját képezi. A Chrome böngésző különbözik a Chromiumtól a Google logójának használatával, a hibák esetén küldött értesítési rendszerrel, a másolásvédelemmel ellátott videók lejátszásához szükséges modulokkal (DRM), az automatikus frissítési rendszerrel, a Sandbox-elszigetelés folyamatos bekapcsolásával, a Google API-hoz szükséges kulcsok biztosításával, és a keresés során RLZ paraméterek átadásával. Azok számára, akiknek több időre van szükségük a frissítéshez, külön támogatott az Extended Stableág, amely 8 hétig elérhető. A következő Chrome 128 kiadás tervezett időpontja augusztus 20.
A Chrome 127 főbb változásai:
- Az „incognito” módban alapértelmezés szerint bekapcsolva van a „HTTPS-First” funkció, amely automatikusan átirányítja a HTTP kérdéseket HTTPS-re. Azoknál a webhelyeknél, amelyek nem támogatják a HTTPS-t, a rendszer visszavált HTTP-re, ha a HTTPS-re történő átkonvertálás után nem sikerül a kérés végrehajtása, vagy ha tanúsítványi problémák merülnek fel. Ha a webhelyet HTTP-n próbálják megnyitni, egy speciális figyelmeztetés jelenik meg.
- A Chrome gyökértanúsítvány-tárolójában (Chrome Root Store) megszüntették az Entrust tanúsító felügyelethez való bizalmat, több tanúsítószervezetekre vonatkozó követelmény megsértése, a problémás tanúsítványokkal való reagálási határidők be nem tartása, a tanúsítványok visszavonásának késleltetése, az eseményjelentések nem megfelelő kezelése és a kibocsátási szabályok be nem tartása miatt. TLS-tanúsítványok A EV (Extended Validation) szinttel kapcsolatosan, amely megköveteli a domain tulajdonjogának igazolásához szükséges dokumentumok ellenőrzését és az erőforrás tulajdonosának megerősítését. Mivel nem tettek lépéseket a feltárt hiányosságok megszüntetésére, az Entrust által 2024. október 31. után kiadott TLS tanúsítványokat a Chrome megbízhatatlannak fogja tekinteni. Az október 31. előtt kibocsátott tanúsítványok továbbra is normálisnak számítanak.
- Megkezdődött a Chrome második verziós manifestjának fokozatos támogatásának leállítása, amely meghatározza a bővítmények számára elérhető lehetőségeket és erőforrásokat, amelyeket a WebExtensions API használatával készítettek. A második verziós manifestet használó bővítmények leállítása egyelőre csak a Chrome tesztépítéseinek egy részét érinti (nem a kiadásokat). A harmadik verzióra való teljes átállást 2025 júniusáig tervezik.
- A böngésző kibővített védelmének (Safe Browsing > Enhanced protection) bekapcsolása esetén a következőket valósítják meg: szerverek A Google további telemetriát küld az éppen megtekintett oldalakról, ha ezeken az oldalakon használják a vibráció (Vibration) indítására szolgáló API-t vagy a teljes egér (PointerLock) és billentyűzet (Keyboard) vezérlésére szolgáló API-t. Ha a megnyitott oldal szerepel a feketelistán, a felhasználó figyelmeztetést kap, és a megjelölt API-k működése le lesz tiltva.
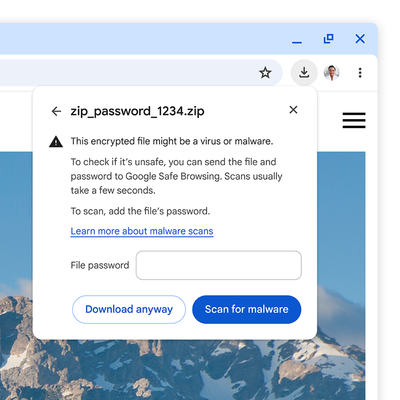
- Összegzésre kerültek a kibővített védelmi mód (Safe Browsing > Enhanced protection) keretében végzett fájlletöltések ellenőrzésének modernizálásának eredményei, amely során a Google szerverére küldik az végrehajtható fájlokat és gyanús archívumokat vírusok és kártékony szoftverek ellenőrzésére. A böngésző úgynevezett titkosított archívumok (.zip, .7z és .rar) biztonsági ellenőrzésekor kérni fogja a felhasználótól a jelszót az archívum dekódolásához. A felhasználó megtagadhatja az ellenőrzést, vagy beírhatja a jelszót, amely után a böngésző a jelszóval együtt küldi el a fájlt a Google szervereihez. A normál (nem kibővített) Safe Browsing módban is kérni fogják a jelszót, de ebben az esetben a fájl tartalmát nem küldik el a Google szervereihez, csak az archívumban található fájlok metadatáit és hash-jét. Hangsúlyosabb figyelmeztetéseket valósítottak meg a veszélyes fájlok letöltésének során, amelyek nem az alsó sávban, hanem a felső sáv alatt jelennek meg.

- Javaslatot tettünk a Private Network Access specifikáció kezdeti megvalósítására, amely korlátozza a nyilvánosan elérhető webhelyekről elfogadott erőforrások betöltését, amelyek belső hálózatok (127.0.0.0/8, 192.168.0.0/16, 10.0.0.0/8 stb.) hivatkozásaira mutatnak. Az ilyen erőforrások betöltése mostantól csak biztonságos környezetben (HTTPS-en keresztül) engedélyezett. A jövőben tervezik, hogy teljesen korlátozzák a nem ellenőrzött hozzáférést a belső intranet alhálózatokhoz a nyilvános webhelyekről megnyitott oldalakról, mivel az ilyen kérdéseket kiberbűnözők használják a CSRF támadások végrehajtására útválasztók, hozzáférési pontok, nyomtatók, vállalati webes felületek és más, csak a helyi hálózatból érkező kéréseket elfogadó eszközökkel és szolgáltatásokkal szemben. A blokkolással kapcsolatos kísérletek már 2022 elején elkezdődtek a Chrome 98-ban, de a problémák felfedezése miatt a blokkolás elhalasztásra került.
- Az „Origin trials” üzemmódban kísérleti blokkolást valósítottunk meg a 0.0.0.0 IP címhez való hozzáférésre, mivel ez az IP cím használható a 127.0.0.1 (localhost) IP címhez való hozzáférés megkerülésére Linux és macOS platformokon.
- Android platformra készült verzióban egyszerűsítették a Google fiókhoz való kapcsolódás és az olyan adatok, mint a mentett jelszavak és könyvjelzők szinkronizálásának felületét. A szinkronizálás mostantól integrálva van a fiókba való bejelentkezéssel, és nem jelenik meg külön funkcionalitásként a beállításokban.
- Az Android platformra készült verzióban frissült a jelszókezelő felülete. A Google fiókjukhoz csatlakozó, de a szinkronizációt nem aktiváló felhasználók a jelszavak mentésére és használatára kaptak lehetőséget a Google fiókhoz való kapcsolódás keretein belül.
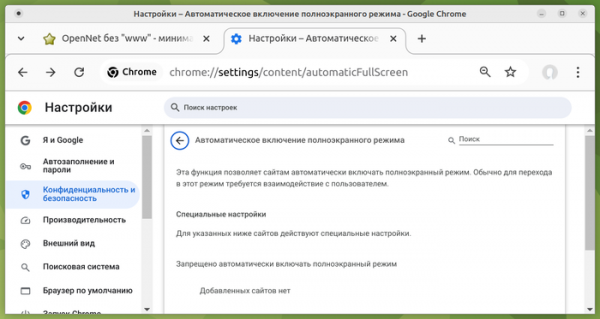
- Hozzáadva az „Automatikus teljes képernyő mód” beállítás (Automatic Fullscreen, chrome://settings/content/automaticFullScreen), amely lehetővé teszi a webhelyek számára, hogy automatikusan teljes képernyős módra váltjanak az Element.requestFullscreen() metódus használatával a felhasználó megerősítése nélkül, valamint lehetőséget biztosít a böngésző párbeszédablakainak megjelenítésére anélkül, hogy kilépnénk a teljes képernyős módból. Alapértelmezés szerint a beállítás ki van kapcsolva, és aktiválható egyes webhelyekhez és webalkalmazásokhoz. A Window Management API-val és a felugró értesítések beállításaival (chrome://settings/content/popups) kombinálva az új funkció megkönnyíti az olyan lehetőségek használatát, mint például egy felugró ablak megnyitása egy másik monitor teljes képernyőjén, teljes képernyős tartalom megjelenítése az összes képernyőn vagy egy külső képernyőn, valamint a teljes képernyős tartalom átkapcsolása egyik kijelzőről a másikra.

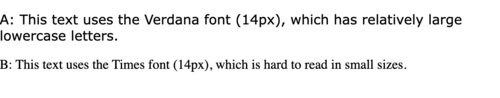
- Hozzáadva a font-size-adjust CSS tulajdonság, amely lehetővé teszi a kisbetűk méretének megváltoztatását a nagybetűk méretéhez képest, amelyet a „font-size” tulajdonság határoz meg, ami hasznos lehet például a szöveg korábbi olvashatóságának megőrzésében, ha a fő betűtípus nem elérhető, és egy tartalék betűtípus kerül alkalmazásra. Az eltérő kisbetű és betűméret arányú betűtípusok esetén a betűk mérete jelentősen eltérhet, ami például a Verdana betűtípus Times-ra való cseréjekor olvashatatlanná teheti a szöveget.

- A Service Worker Static Routing API-ban, amely lehetővé teszi, hogy meghatározzuk, hogyan kell betölteni bizonyos erőforrásokat, és kikapcsolja a Service Worker hívását olyan erőforrásokhoz, amelyeket a gyorsítótárból ki lehet nyerni vagy közvetlenül lehet betölteni, hozzáadva a „not” logikai művelet alkalmazásának lehetőségét a kérések összehasonlítási feltételeinek megfordításához.
- Biztosítva lett a felhasználói interakciók során generált aktiválási események átvitele a „kép a képben” (picture-in-picture) módban megnyitott ablakból a szülőablakba. A módosítás lehetővé teszi az alapoldalon, ahonnan a „kép a képben” ablak megnyílt, a User Activation API (navigator.userActivation) használatát a felhasználói interakciók meghatározására ezzel az ablakval (például kiderülhet, hogy a felhasználó kattintott-e az egérrel a „kép a képben” ablakban, vagy az oldal csak betöltődött és érintetlen maradt).
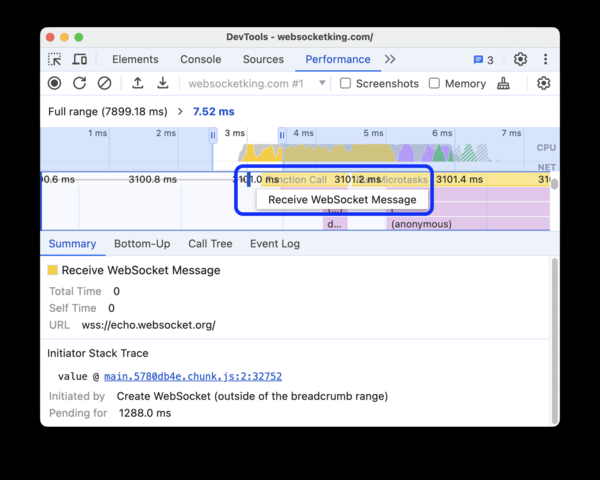
- Javítások kerültek bevezetésre a webfejlesztők eszközeibe. A CSS-stílusok megtekintésekor hivatkozások kerültek hozzáadásra a dokumentum megfelelő helyeire, amelyeket a megjelenítést irányító CSS-tulajdonságok hivatkoznak más elemek helyére (CSS Anchor Positioning). A HTML-kód megtekintésekor hivatkozások kerültek hozzáadásra, amelyek a «popovertarget» attribútumra mutatnak. A hálózati aktivitás ellenőrző paneljében egy új, gyors hozzáférést szimuláló előbeállítás, a „Fast 4G” került bevezetésre (a „Fast 3G” előbeállítást „Slow 4G”-re, a „Slow 3G”-t pedig „3G”-re nevezték át). A teljesítményelemző panelen a nyomozás során megjelennek a WebSocket-en keresztüli üzenetküldés és fogadás eseményeinek részletei.

A legújabb verzióban, a újdonságok és hibajavítások mellett, 24 sebezhetőséget is megszüntettek. Számos sebezhetőséget az AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer és AFL eszközök automatikus tesztelése során tárták fel. 5 probléma magas kockázati szintet kapott. Kritikus problémák, amelyek a böngésző védelmi szintjeit kikerülve kód végrehajtását tennék lehetővé a rendszerben a sandbox környezeten kívül, nem kerültek azonosításra. A sebezhetőségek felfedezésére szóló jutalmazási program keretében a Google a jelenlegi kiadásra 16 prémiumot fizetett ki összesen 47,5 ezer dollár értékben (egy prémium $11000, $5000, $3000 és $500, két prémium $8000, három prémium $2000). A 6 jutalom mértéke még nincs meghatározva.

Forrás: opennet.ru
