

A Google vállalat közzétette a Chrome böngésző 133. verzióját. Ugyanakkor elérhető a Chromium ingyenes projektjének stabil kiadása, amely a Chrome alapjául szolgál. A Chrome böngésző a Google logóinak használatával, a rendszeres frissítési értesítések elküldésével balesetek esetén, a másolásvédelemmel ellátott videótartalom lejátszásához szükséges modulokkal, automatikus frissítési rendszerrel, és a Sandbox elszigeteltség folyamatos engedélyezésével különbözik a Chromiumnál. A Google API-hoz való hozzáféréshez szükséges kulcsok biztosítása, valamint az RLZ-paraméterek megadása a keresés során. Azok számára, akiknek több időre van szükségük a frissítéshez, külön támogatott az Extended Stable ág, amelyet 8 héttel kísérnek. A következő Chrome 134 kiadása március 4-én várható.
Főbb változások a Chrome 133-ban:
- Az 1%-os felhasználói kör számára engedélyezve lett a fülbefagyasztás támogatása energiatakarékos üzemmódban. Automatikusan lefagyasztják az erőforrásigényes CPU-t használó és több mint 5 percig láthatatlan füleket. A zenei hangot adó fülek, valamint a külső eszközök irányításával vagy videó- és audiokonferenciák lebonyolításával foglalkozó fülek nem esnek fagyasztás alá (ezek a fülek az USB, Bluetooth, kamera, bemeneti eszközök és mikrofon használatára vonatkozó API-hoz való hozzáférés, valamint az RTCDataChannel vagy MediaStreamTrack használatával megszervezett kommunikációs csatorna alapján kerülnek azonosításra). Az automatikus fagyasztás aktiválásának kezeléséhez a "chrome://flags/#freezing-on-energy-saver" beállítást lehet használni.
- A Chrome Sync szolgáltatásban megszűnik a Chrome több mint 4 éves verzióinak támogatása. A Google-hoz kapcsolódó információk tárolásához és a böngésző adatok rendszerek közötti szinkronizálásához legalább a Chrome 89-es verziót kell használni.
- Az Android verzióban egy beállítás került hozzáadásra, amely lehetővé teszi a JIT-optimalizálók letiltását a V8 JavaScript-motorban. A JIT letiltása hasznos lehet a potenciálisan veszélyes webalkalmazások használata során a támadási felületek csökkentése érdekében. A Chrome asztali verzióiban egy hasonló beállítás elérhető a chrome://settings/security oldalon, a Chrome 122-es verziótól kezdődően.
- Összhangba kerül az URL-specifikációknál nem terjedelmes, általános séma feldolgozási szabványával (nem szerepel a szokásos séma listában). Például a URL: "git://example.com/path".
- Bővült az attr() CSS-funkció lehetősége, amely lehetővé teszi egy adott HTML-attribútum értékeinek használatát a CSS-ben. Míg korábban az attr() funkció csak a pszeudo-elemek "content" tulajdonságával működött, és az értékeket CSS-típussá alakította, most már bármilyen CSS-tulajdonságra alkalmazható, és az értékeket bármilyen CSS-típussá átalakíthatja.<string>Az alábbi példában a "color" CSS-tulajdonság színe a "div" elem saját "data-foo" attribútumának elemzése alapján van beállítva, és ha az attribútum nincs megadva, a "red" értéket használja. <div data-foo="»blue»">teszt</div> … div { color: attr(data-foo type(<color>), red); }
- Megvalósult a CSS lekérdezés „@container scroll-state()”, amely lehetővé teszi a görgetési állapotok meghatározását. Az alábbi állapotok támogatottak: „stuck” — a konténer a görgetési terület egyik oldalához van rögzítve; „snapped” — a konténer vízszintesen vagy függőlegesen van rögzítve; „scrollable” — a konténer görgethető a megadott irányban.
- Új CSS tulajdonságok, mint a „text-box”, „text-box-trim” és „text-box-edge”, kerültek hozzáadásra, amelyek lehetővé teszik a szöveg előtti és utáni margók pontos kezelését. A „text-box-trim” tulajdonság határozza meg a vágási területet (felül, alul vagy mindkét oldalon), míg a „text-box-edge” definiálja a szélek vágásának módját. A „text-box” tulajdonság egyesíti a „text-box-trim” és a „text-box-edge” funkcióit.
- A CSS-hez hozzáadódott a „:open” álváltozó, amely lehetővé teszi, hogy meghatározzuk, mikor nyitottak a párbeszédablakok a
- Új DOM primitív moveBefore került bevezetésre, amely lehetővé teszi az elemek áthelyezését a DOM fában anélkül, hogy annak állapota megváltozna.
- Hozzáadódott a FileSystemObserver interfész, amely lehetővé teszi a webhelyek számára a fájlrendszer változásainak nyomon követését.
- A PublicKeyCredential API büszkén bemutatja a getClientCapabilities() metódust, amely lehetőséget nyújt a WebAuthn által támogatott funkciók meghatározására a böngészőben.
- Az Atomics objektumhoz hozzáadódott a pause() tulajdonság, amely informál a kód kivárásáról a zárolás feloldásáig.
- A WebCrypto API-ben támogatásra került az X25519 kulcsszerzési séma, amely a SubtleCrypto interfészen keresztül használható (generateKey, importKey, exportKey, deriveKey és deriveBits metódusok).
- A WebAssembly-ben megvalósításra került a 64 bites mutatók (Memory64) használata, amelyek lehetővé teszik a 4 GB-nál nagyobb lineáris memória területekkel való munkát. Ez a változtatás nem ad új WebAssembly utasításokat, hanem csak lehetőséget ad arra, hogy a már meglévő utasításokban 64 bites indexeket használjunk a táblák és memória területek számára. A Memory64 módban való működés jelentős költségekkel jár - a terhelés típusától függően 10%-tól akár duplájára is lassulhat.
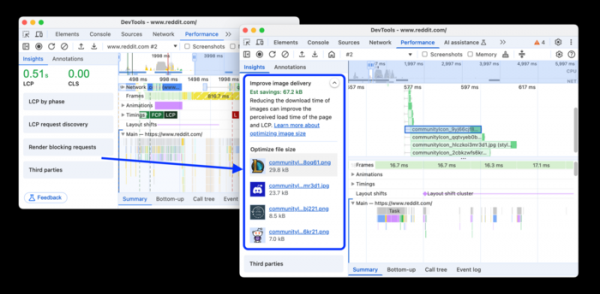
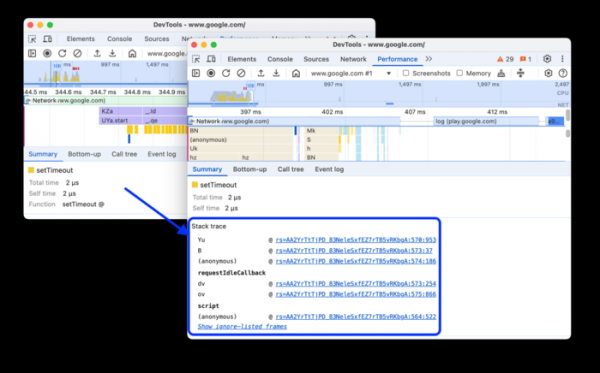
- Bővült a webfejlesztők számára kínált eszközök funkciókészlete. Biztosítva van az AI-asszisztenssel folytatott chat-el történő beszélgetések történetének megőrzése a munkamenetek között. Új "Mi újság" panel került hozzáadásra, amely áttekintést ad az új verzió változásairól. Lehetőség nyílik a szkriptek figyelmen kívül hagyási listába helyezésére, hogy azok ne jelenjenek meg a teljesítményprofilozó diagramjában. A Teljesítmény panel Insights fülén kiemelésre kerülnek azok a képek, amelyeket optimalizálni lehet, míg a Summary fülön a JavaScript hívások veremtrédjének nyomáshoz (beleértve az aszinkron hívásokat) információkat találunk.


Az új verzió új funkciói mellett 12 sérülékenységet is javítottak. A sérülékenységek közül sokat az AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer és AFL eszközökkel végzett automatizált tesztelés során fedeztek fel. Két probléma, ami már felszabadított memóriához való hozzáférést eredményezett a V8 motorban és a Skia könyvtárban, magas veszélyszintet kapott. Kritikus problémák, amelyek át tudják lépni a böngésző összes védelmi rétegét és kódot futtathatnak a rendszeren belül a sandbox környezeten kívül, nem kerültek azonosításra. A Google a jelenlegi verzió felfedezéséért folyósított jutalomprogram keretében 9 ezer dollár összegben 2 jutalmat fizetett ki (egyet $7000, a másikat $2000 értékben). A jutalom összegét még nem határozták meg.
Forrás: opennet.ru
