

A Google közzétette a Chrome 138 web böngésző kiadását. Ezzel párhuzamosan elérhető a Chromium szabad projekt stabil kiadása, amely a Chrome alapját képezi. A Chrome böngésző különbözik a Chromiummal szemben a Google logók használatával, a törésről értesítő rendszer, a DRM védett videótartalom lejátszásához szükséges modulok, az automatikus frissítések telepítési rendszere, a Sandbox izoláció folyamatos engedélyezése, a Google API-hoz szükséges kulcsok biztosítása és a keresés során az RLZ paraméterek továbbítása révén. Azok számára, akiknek több időre van szükségük a frissítéshez, külön támogatják az Extended Stable ágat, amely 8 hetes időszakot ölel fel. A következő Chrome 139 kiadás tervezett időpontja augusztus 5.
A Chrome 138 főbb változásai:
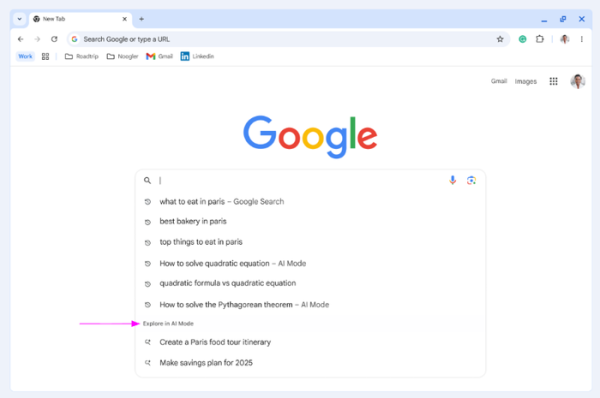
- A címsorban és az új lap megnyitásakor megvalósult egy AI-alapú ajánlási mód, amely a beírt keresési kérdéssel összefüggő javaslatokat nyújt.

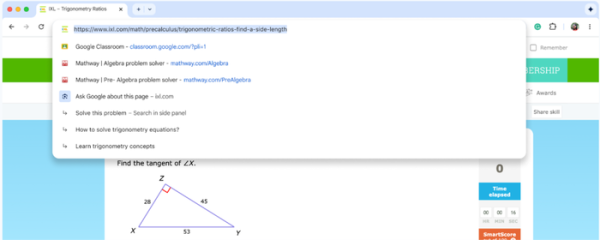
- A címsorban a kontextuális ajánlások rendszere lehetővé teszi az oldal információinak megszerzését a Google Lens segítségével, természetes nyelven feltett kérdésekkel vagy a képernyőn lévő objektumok megjelölésével.

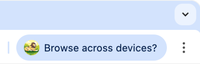
- Néhány felhasználónak, akik összekapcsolták böngészőjüket a Google-fiókukkal, egy újformát javasoltak a lapok és a böngészési előzmények közötti szinkronizálás aktiválására, amely egy üzenetként jelenik meg, a felhasználó profilja mellett.

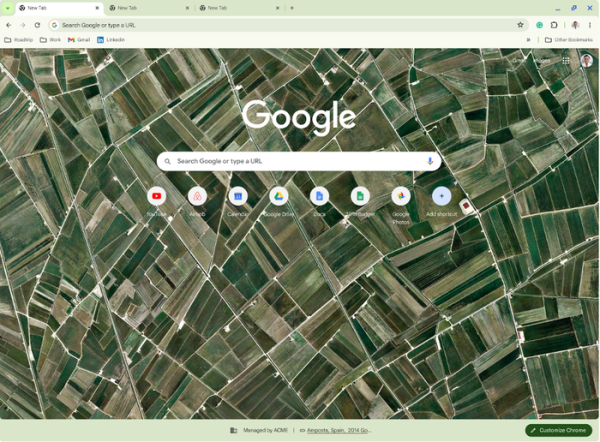
- A new tab megnyitásának tartalmát megváltoztató kiegészítők használata esetén az új tartalmat módosító kiegészítővel kapcsolatos információk mostantól az oldal alján jelennek meg.

- Hozzáadásra került a közös lapok csoportjának támogatása, amelyeken több felhasználó együtt dolgozhat. A felhasználó létrehozhat egy lapcsoportot és megoszthatja azt másokkal, akik azonos lapokat láthatnak saját eszközeiken. Ha a csoport bármelyik tagja megváltoztat egy lapot, a változás azonnal tükröződik a többi felhasználó eszközein is. A csoportok létrehozása egyelőre csak a tesztelési verziókkal rendelkező felhasználók (Beta/Dev/Canary) számára elérhető.
- Lehetővé vált, hogy a felhasználók egyes kiegészítések API-hoz való hozzáférését szelektíven biztosítsák a userScript API-hoz anélkül, hogy aktiválniuk kellene a fejlesztői módot.
- Implementálták a TLS 1.3 Early Data mechanizmus támogatását, amely lehetővé teszi a kliens számára, hogy GET-kéréseket küldjön a TLS-kapcsolat kialakításának befejezése előtt.
- Lehetőség nyílt a könyvjelzők és a `ólvasási lista` mentésére a Google-fiókjában.
- Figyelmeztetés jelenik meg a csaló oldalakról, amelyeket egy nagy nyelvi modell az elemzés alapján észlelt. Az AI használata a böngésző kiterjesztett védelmi módjában (Safe Browsing > Enhanced protection) történik. Az AI-modell a kliens oldalán fut, de ha gyanús tartalmat észlel, további ellenőrzés történik. szervereken Google.
- Biztosították a kiterjesztett védelmi mód (Safe Browsing > Enhanced protection) beállításainak szinkronizálását a felhasználó különböző eszközein (ha egy eszközön aktiválódik a kiterjesztett védelem, az más, azonos fiókhoz kötött eszközökön is aktiválódik).
- Megvalósításra került a Translator API, amely lehetőséget nyújt szöveg egyik nyelvről a másikra történő fordítására. Példaként említik a fordítás funkció integrálását a webes csevegésbe. A fordításhoz az AI-modell, a Gemini Nano kerül alkalmazásra, amely a felhasználó lokális rendszerén fut.
- Megvalósításra került a Language Detector API, amely lehetővé teszi a nyelv meghatározását egy szövegrészleten.
- Megvalósításra került a Summarizer API, amely a szövegek összefoglalására (tartalom rövidített bemutatása) vagy címek és leírások generálására szolgál, nagy nyelvi modell felhasználásával.
- Hozzáadva az API Viewport Segments a hajlékony képernyőjű eszközökre történő megjelenítés megszervezéséhez.
- Az Android verzióban hozzáadva az API Web Serial használatának lehetősége, amely lehetővé teszi a Bluetooth-on keresztüli soros portokhoz való csatlakozást.
- A HTML-specifikációban bekövetkezett változásoknak megfelelően, amelyek a XSS-támadások elleni védelemre irányulnak, a HTML-elemek attribútumainak sorosítása során hozzáadták a «» karakterek escape-elését. Az Element.innerHTML, Element.outerHTML, Element.getHTML, ShadowRoot.innerHTML és ShadowRoot.getHTML metódusok mostantól a «<» és «>» karaktereket «<» és «>» értékekre cserélik a HTML sztringgé történő sorosítás során.
- Új CSS-funkciók, abs() és sign() hozzáadva az abszolút érték és a szám előjelének meghatározásához; progress() a két egyéb érték közötti köztes érték számításához; sibling-index() és sibling-count() az elemek stilizálásához a pozíciójuk vagy a szomszédos elemek számának alapján.
- A CSS-be bevezetésre került a «stretch» kulcsszó, amely lehetővé teszi az elemek számára, hogy addig nyúljanak, amíg teljesen ki nem tölti a blokk rendelkezésre álló terét.
- A webfejlesztői eszközökben kibővítették a teljesítményelemzési lehetőségeket. Egyszerűsítették a bonyolult CSS-értékek hibakeresését. A hálózati aktivitás ellenőrzése során megjelent a lehetőség a megadott HTTP-fejlécek megléte alapján történő szűrésre. A hétköznapi felhasználók számára AI-asszisztens került bevezetésre, amely képes megmagyarázni a webkonzol által megjelenített hibák és figyelmeztetések lényegét, és ajánlásokat adni azok megoldására.
- A Chromium projektépítési rendszerében megtörtént az átállás a Ninja eszközkészletről a Siso építési rendszerre, amely átlátható helyettesítőként használható a Ninja-hoz, támogatva a távoli építési munkák végrehajtását. A Siso számos optimalizálást tartalmaz az építési idő és a memóriafogyasztás csökkentésére, például a lemezes és hálózati műveletek minimalizálását, valamint a memória megosztását. A rendszer emellett támogatja a részletes teljesítménymutatók gyűjtését az építési folyamat profilozásához.
Az új verzióban a hibajavítások és új funkciók mellett 11 sebezhetőséget is megszüntettek. Sok sebezhetőséget automatikus tesztelési eszközökkel, mint például AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer és AFL, azonosítottak. Kritikus problémák, amelyek lehetővé tennék a böngésző védelmi szintjeinek megkerülését és kód végrehajtását a rendszerben a sandbox környezeten kívül, nem merültek fel. A sebezhetőségek felfedezésére vonatkozó pénzjutalmi program keretében a Google a jelenlegi kiadásra 3 jutalmat osztott ki, összesen 6000 USD értékben (egy 1000 dolláros és egy 4000 dolláros jutalom).
Forrás: opennet.ru
