

A Google kiadta a Chrome 142 webböngésző verzióját. Egyidejűleg elérhető a Chromium szabad projekt stabil kiadása, amely a Chrome alapját képezi. A Chrome böngésző a Google logóinak használatával, a hibák esetén történő értesítési rendszerrel, másolásvédelemmel ellátott video tartalmak lejátszására szolgáló modulokkal (DRM), automatikus frissítési rendszerrel, folyamatosan aktív Sandbox izolációval, a Google API-hoz tartozó kulcsok biztosításával és a keresések során RLZ-paraméterek átadásával különbözik a Chromiumtól. Azok számára, akiknek több időre van szükségük a frissítéshez, külön támogatott az Extended Stable ága, amely 8 hétig érvényes. A következő Chrome 143 kiadása december 2-ára van tervezve.
A Chrome 142 főbb változásai:
- Bevezették a védelmet a helyi rendszerhez való hozzáférés ellen, amikor nyilvános webhelyekkel lépnek interakcióba. Nyilvános vagy belső hálózatból (intranet) érkező kérések esetén a IP-címek helyi rendszerről vagy loopback interfészről (127.0.0.0/8) a böngésző egy megerősítést kérő párbeszédpanelt jelenít meg a felhasználónak. A védelem hatálya alá tartozik az erőforrások betöltésének megkísérlése, a fetch() kérések és az iframe-bekezdések. A védelem jelenleg nem alkalmazható WebSockets, WebTransport és WebRTC kapcsolatokra, de később hozzáadják ezeket a technológiákat.
A belső erőforrásokkal való interakciót a rosszindulatú felhasználók CSRF-támadások végrehajtására használják routerek, hozzáférési pontok, nyomtatók, vállalati webes felületek és más eszközök és szolgáltatások ellen, amelyek csak a helyi hálózatból érkező kéréseket fogadnak. Ezen kívül a belső erőforrások áttekintése közvetett azonosításra vagy a helyi hálózatról való információgyűjtésre is használható.
- Javasolták egy egységes, egyszerűsített felület bevezetését a Google-fiókhoz való kapcsolódásra és az adatok szinkronizálására, például a mentett jelszavakra és könyvjelzőkre. A szinkronizálás integrálva van a fiókbejelentkezéssel, és nem tűnik fel külön lehetőségként a beállításokban. A felhasználók összekapcsolhatják a Chrome-ot a Google-fiókjukkal és használhatják azt jelszavak, könyvjelzők, böngészési előzmények és fülek tárolására. A lehetőség jelenleg néhány felhasználónak aktív, a lefedettség fokozatosan növekedni fog.
- Bevezetésre került egy új folyamatizolációs modell - az „Origin Isolation”, amelynél minden tartalomforrás (origin - protokollból, c domain és portot, például „https://foo.example.com”), külön rajzolási folyamatban van elszigetelve. Mivel az izoláció fragmentációjának növelése magasabb memóriafogyasztást és CPU-terhelést okozhat, az új izolációs mód csak olyan rendszereken aktiválódik, amelyek rendelkeznek több mint 4 GB RAM-mal. Gyenge eszközökön a régi izolációs megközelítést fogják használni, amelyben a különböző tartalomforrások, amelyek egy webhellyel kapcsolatosak (például foo.example.com és bar.example.com), külön folyamatban izolálódnak.
- A Windows és macOS rendszereken, ahol nem alkalmaznak központosított Chrome-kezelést, automatikusan letiltják a kényszerített telepítésű böngészőbővítményeket, amelyekben lényegtelen szabálytalanságokat észleltek a Chrome Web Store könyvtárában. A lényegtelen szabálytalanságok közé tartozik a potenciális sebezhetőségek jelenléte, a bővítmény felhasználói tudta nélküli rákényszerítése, a metaadatok manipulálása, a felhasználói adatok kezelésének szabályainak megsértése és a funkciók félrevezető bemutatása. A felhasználó kérésére visszaállíthatja a letiltott bővítményt.
- Az Android-kiadásban, hasonlóan a desktop-rendszerekhez, figyelmeztetés jelenik meg a csaló oldalakra, amelyeket egy nagyméretű nyelvi modell fedezett fel a tartalom elemzése alapján. Az AI használata a böngésző kiterjesztett védelmi módjában (Enhanced Safe Browsing) valósul meg. Az AI-modell az ügyfélen fut, de ha gyanús tartalmat észlelnek, további ellenőrzés történik a Google szerverein.
- A DTLS (Datagram Transport Layer Security, az UDP-re vonatkozó TLS megfelelője) protokoll megvalósításában, amelyet a WebRTC kapcsolatokhoz használnak, posztkvantum titkosító algoritmusok alkalmazása is lehetővé vált.
- Bevezetésre került az aktiválás állapotának megőrzése, amelyet a felhasználó oldalán végzett aktivitáskor állítanak be, miután az ugyanazon domain-en lévő másik oldalra navigál. Az aktiválás megőrzése megkönnyíti a többoldalas webalkalmazások fejlesztését, és megoldja az olyan problémákat, mint a fókuszálás beállítása, amikor a webhely megjeleníti a virtuális billentyűzetét.
- A CSS-ben hozzáadták a „:target-before” és „:target-after” pseudo-osztályokat a jelenlegi görgetési pozícióval kapcsolatos korábbi és későbbi jelzők meghatározásához (”:target-current”).
- A stíluskonténereknél ("@container") és az "if()" funkciónál megengedett a médiakérdések 4. szintjében definiált tartományi szintaxis (Range Syntax) használata, amely lehetővé teszi a hagyományos matematikai összehasonlító és logikai operátorok használatát az értékek tartományának meghatározásához. Például most már megadható az "@container style(--inner-padding > 1em)" és "background-color: if(style(attr(data-columns, type) > 2): lightblue; else: white);"
- A «<button>» és «<a>» elemhez hozzá lett adva az «interestfor» attribútum támogatása, amellyel lehetővé válik akciók indítása, például egy felugró ablak megjelenítése olyan helyzetekben, amikor a felhasználó érdeklődést mutat az elem iránt. A böngésző az érdeklődés megnyilvánulását olyan helyzetekben észleli, mint például az elemre való fölé húzás és ott tartózkodás, gyorsbillentyűk megnyomása vagy érintőképernyőn való érintés tartása. Az «interestfor» attribútumú elemnél az érdeklődés észlelésével a böngésző InterestEvent eseményt generál.
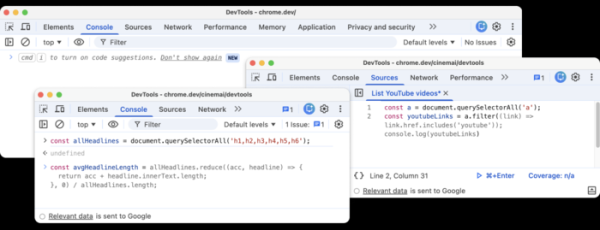
- Fejlesztések történtek a webfejlesztők eszközeiben. A jobb felső sarokba egy gomb került, amely gyors hozzáférést biztosít az AI-asszisztenshez. A kontextusmenü "Ask AI" elem átnevezésre került "Debug with AI" névre, és bővült azzal a lehetőséggel, hogy kontextustól függően közvetlen műveleteket hajtson végre. A webkonzolban és a kódpanelen az AI-asszisztens, a Gemini, mostantól javaslatokat tud generálni kóddal.

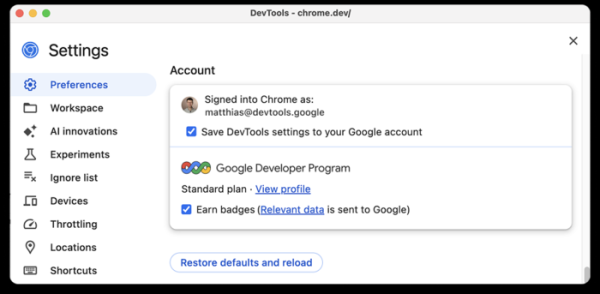
A webfejlesztők eszközeiben integrációval biztosították a GDP (Google Developer Program) szolgáltatással. A fejlesztők most már közvetlenül csatlakozhatnak GDP-profiljukhoz a Chrome DevTools-ból, és bónuszokat szerezhetnek bizonyos feladatok elvégzéséért az adott felületen.

Az új verzióban számos újítást és hibajavítást végeztek, és 20 sebezhetőséget is megszüntettek. A sebezhetőségek többségét automatizált tesztelés révén, az AddressSanitizer, MemorySanitizer, Control Flow Integrity, LibFuzzer és AFL eszközök segítségével fedezték fel. Kritikus problémákat, amelyek lehetővé teszik a böngésző védekezési szintjeinek megkerülését és kód végrehajtását a rendszerben a sandbox-környezeten kívül, nem találtak. A sebezhetőségek felfedezéséért járó pénzdíj-program keretében a Google a jelenlegi kiadásra 20 prémiumot hozott létre összesen 130 ezer dollár értékben (két prémium 50 ezer dollár, egy prémium 10 ezer dollár, három prémium 3 ezer dollár, két prémium 2 ezer dollár és három prémium 1 ezer dollár). Nyolc prémium értéke még nem került meghatározásra.
Továbbá meg lehet említeni egy még javítatlan biztonsági rés felfedezését a Blink motorban, amely a böngésző összeomlásához és lefagyásához vezet bizonyos JavaScript-kódok végrehajtásakor. A hiba az architekturális problémákból ered a renderelő motorban, amelyek a "document.title" tulajdonság frissítési műveleteinek intenzitásának megtartásának hiányával kapcsolatosak. A korlátozások hiánya lehetővé teszi a "document.title" használatát több tízmillió DOM-módosítás végrehajtására másodpercenként, ami néhány másodperc elteltével a felhasználói felület lefagyásához vezet a fő szál blokkolása és a jelentős memóriafogyasztás miatt, és 15-60 másodperc elteltével a böngésző összeomlik.
Forrás: opennet.ru
