

Az ESET szakértői új kártevő kampányt tárták fel, amely a világ hálózatában oroszul beszélő felhasználókra irányul.
A kiberbűnözők több éven át fertőzött Tor böngészőt terjesztettek, amelyet arra használtak, hogy megfigyeljék áldozataikat és ellopják bitcoinaikat. A fertőzött böngésző különböző fórumokon terjedt, mint az eredeti orosz nyelvű Tor Browser.
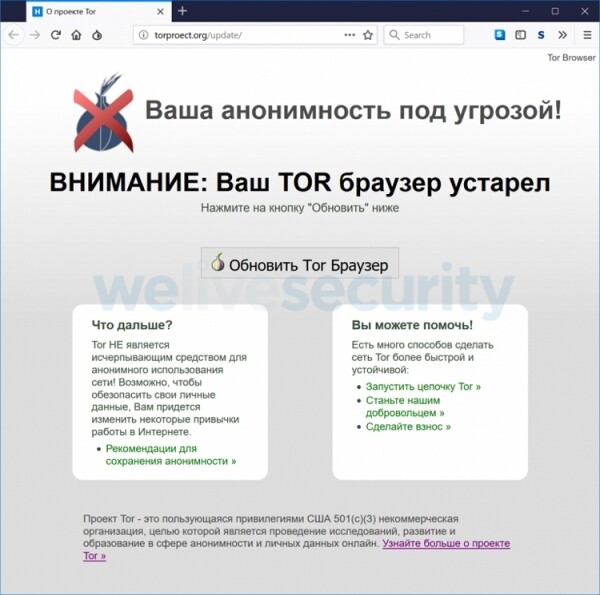
A rosszindulatú program lehetővé teszi a bűnözők számára, hogy lássák, mely weboldalakat látogat éppen az áldozat. Elméletileg képesek lehetnek megváltoztatni a meglátogatott oldal tartalmát, felfogni a beírt adatokat és hamis üzeneteket megjeleníteni az oldalakon.
Az ESET szakértői szerint a bűnözők nem módosították a böngésző bináris fájljait. Ehelyett a beállításokban és kiegészítőkben hajtottak végre módosításokat, így a normál felhasználók nem észlelhették a különbséget az eredeti és a fertőzött verzió között.
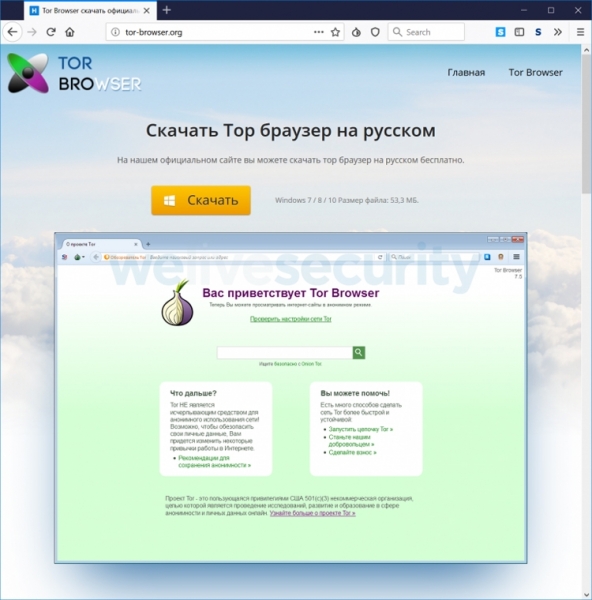
A támadási séma előirányozza a QIWI fizetési rendszer tárcacímének módosítását is. A fertőzött Tor verzió automatikusan kicseréli az eredeti bitcoin tárcacímét a bűnözők címére, amikor az áldozat megpróbál bitcoinnal vásárolni.
A bűnözők cselekedetei legalább 2,5 millió rubel kárt okoztak. A valódi eltulajdonított összeg azonban valószínűleg sokkal nagyobb.
Forrás: 3dnews.ru
