

A SonarQube egy nyílt forráskódú platform a folyamatos forráskódminőség-ellenőrzéshez, amely támogatja a különböző programozási nyelveket, és olyan metrikákra ad jelentéseket, mint a kódduplikáció, a kódolási standardok betartása, a tesztlefedettség, a kód bonyolultsága, a potenciális hibák stb. A SonarQube kényelmesen vizualizálja az elemzési eredményeket és lehetővé teszi a projekt fejlődésének időbeli nyomon követését.
Feladat: Megjeleníteni a fejlesztőknek a SonarQube-ban a forráskódminőség-ellenőrzés állapotát.
Két megoldási lehetőség van:
- Futtatjuk a forráskódminőség-ellenőrzés státuszának ellenőrzésére szolgáló szkriptet a SonarQube-ban. Ha a forráskódminőség a SonarQube-ban nem megfelelő, akkor elbukik a build.
- Megjelenítjük a forráskódminőség állapotát a projekt főoldalán.
SonarQube telepítése
A SonarQube telepítéséhez rpm csomagokból használjuk a tárolót. .
Telepítjük a tárolócsomagot CentOS 7-hez.
yum install -y https://harbottle.gitlab.io/harbottle-main/7/x86_64/harbottle-main-release.rpmTelepítjük magát a SonarQube-ot.
yum install -y sonarqubeA telepítés során a legtöbb plug-in telepítésre kerül, de szükséges a findbugs és a pmd utólagos telepítése.
yum install -y sonarqube-findbugs sonarqube-pmdElindítjuk a szolgáltatást és hozzáadjuk az automatikus indításhoz.
systemctl start sonarqube
systemctl enable sonarqube
Ha lassan töltődik be, akkor adjuk hozzá a sonar.web.javaOpts opciók végéhez a véletlenszám-generátort /dev/.urandom.
sonar.web.javaOpts=egyéb paraméterek -Djava.security.egd=file:/dev/urandomA forráskódminőség-ellenőrzés státuszának ellenőrzésére szolgáló szkript futtatása a SonarQube-ban.
Sajnos a sonar-break-maven-plugin plugint régóta nem frissítették. Ezért saját szkriptet írnunk.
Teszteléshez a tárolót fogjuk használni. .
Importáljuk a Gitlabba. Hozzáadjuk a .gitlab-ci.yml fájlt:
változók:
  MAVEN_OPTS: "-Dhttps.protocols=TLSv1.2 -Dmaven.repo.local=~/.m2/repository -Dorg.slf4j.simpleLogger.log.org.apache.maven.cli.transfer.Slf4jMavenTransferListener=WARN -Dorg.slf4j.simpleLogger.showDateTime=true -Djava.awt.headless=true"
  MAVEN_CLI_OPTS: "--batch-mode --errors --fail-at-end --show-version -DinstallAtEnd=true -DdeployAtEnd=true"
  SONAR_HOST_URL: "http://172.26.9.226:9000"
  LOGIN: "admin" # sonarqube bejelentkezés
  PASSWORD: "admin" # sonarqube jelszó

cache:
  paths:
    - .m2/repository

build:
  image: maven:3.3.9-jdk-8
  stage: build
  script:
    - apt install -y jq || true
    - mvn $MAVEN_CLI_OPTS -Dmaven.test.failure.ignore=true org.jacoco:jacoco-maven-plugin:0.8.5:prepare-agent clean verify org.jacoco:jacoco-maven-plugin:0.8.5:report
    - mvn $MAVEN_CLI_OPTS -Dmaven.test.skip=true verify sonar:sonar -Dsonar.host.url=$SONAR_HOST_URL -Dsonar.login=$LOGIN -Dsonar.password=$PASSWORD -Dsonar.gitlab.project_id=$CI_PROJECT_PATH -Dsonar.gitlab.commit_sha=$CI_COMMIT_SHA -Dsonar.gitlab.ref_name=$CI_COMMIT_REF_NAME
    - export URL=$(cat target/sonar/report-task.txt | grep ceTaskUrl | cut -c11- ) #URL, ahová a jelentés kerül
    - echo $URL
    - |
      while : ;do
          curl -k -u "$LOGIN":"$PASSWORD" "$URL" -o analysis.txt
          export status=$(cat analysis.txt | jq -r '.task.status') #Állapot: SUCCESS, CANCELED, IN_PROGRESS vagy FAILED
          echo $status
          if [ ${status} == "SUCCESS" ];then
            echo "SONAR ANALÍZIS SIKERES";
            break
          fi
          sleep 5
      done
    - curl -k -u "$LOGIN":"$PASSWORD" "$URL" -o analysis.txt
    - export status=$(cat analysis.txt | jq -r '.task.status') #Állapot: SUCCESS, CANCELED vagy FAILED
    - export analysisId=$(cat analysis.txt | jq -r '.task.analysisId') #Elemzés azonosítója
    - |
      if [ "$status" == "SUCCESS" ]; then
        echo -e "SONAR ANALÍZIS SIKERES... EREDMÉNYEK ANÁLIZÁLÁSA";
        curl -k -u "$LOGIN":"$PASSWORD" "$SONAR_HOST_URL/api/qualitygates/project_status?analysisId=$analysisId" -o result.txt; #Elemzési eredmény, például kritikus, jelentős és kisebb problémák
        export result=$(cat result.txt | jq -r '.projectStatus.status');

        if [ "$result" == "ERROR" ];then
          echo -e "91mSONAR EREDMÉNYEK KUDARCOSAK";
          echo "$(cat result.txt | jq -r '.projectStatus.conditions')"; #kritikus, jelentős és kisebb megsértések kiírása
          exit 1 #megtöri az építést a megsértések miatt
        else
          echo -e "SONAR EREDMÉNYEK SIKERES";
          echo "$(cat result.txt | jq -r '.projectStatus.conditions')";
          exit 0
        fi
      else
          echo -e "e[91mSONAR ANALÍZIS KUDARCOS)e[0m";
          exit 1 #megtöri az építést a Step2-ben bekövetkezett hiba miatt
      fi
  tags:
    - docker
A .gitlab-ci.yml fájl nem tökéletes. Tesztelve volt, hogy a sonarqube ellenőrző feladatok "SUCCESS" státusszal záródnak. Jelenleg más státuszok nem voltak. Amikor más státuszok lesznek, javítani fogom a .gitlab-ci.yml-t ebben a bejegyzésben.
A központi irányítópult kezdőlapján a forráskód minőségi ellenőrzésének állapotának megjelenítése
SonarQube plugin telepítése
yum install -y sonarqube-qualinsight-badgesLépjünk be a SonarQube-ba a következő címen
Hozzunk létre egy normál felhasználót, például "badges".
Lépjünk be ezzel a felhasználóval a SonarQube-ba.
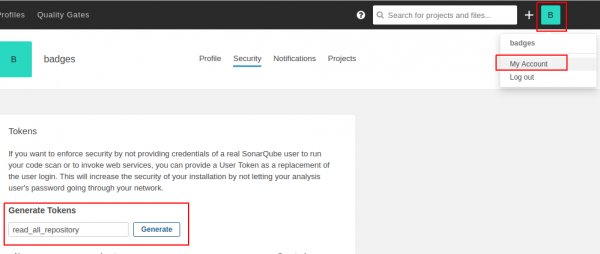
Lépjünk a "Saját fiók" részhez, hozzunk létre új tokent, például "read_all_repository" névvel, és kattintsunk a "Generálás" gombra.
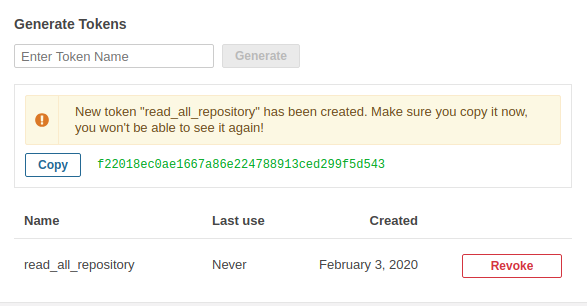
Látjuk, hogy megjelent a token. Ez csak egyszer jelenik meg.
Lépjünk be adminisztrátorként.
Menjünk a Beállítások -> SVG Jelvények menüpontra
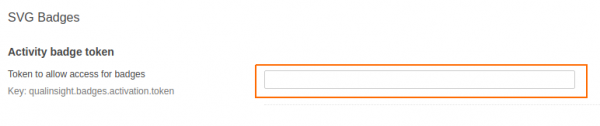
Másoljuk be ezt a tokent az "Activity badge token" mezőbe, majd kattintsunk a mentés gombra.
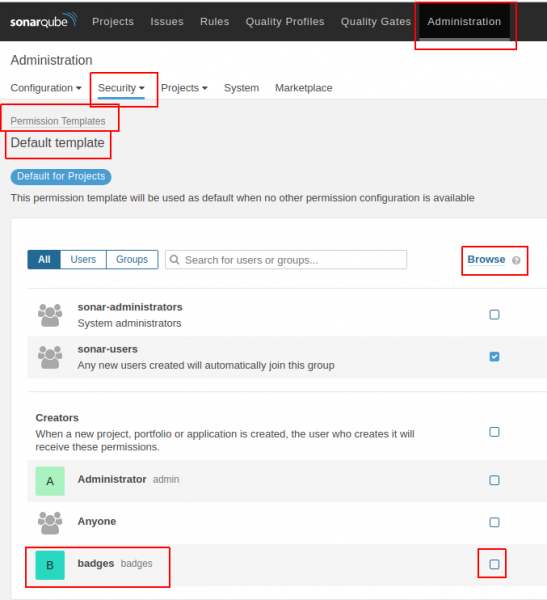
Lépjünk be az Administration -> Security -> Permission Templates -> Default template (és egyéb sablonok, amelyek nálad is lehetnek) menübe.
A felhasználónál a badges-nél be kell jelölni a "Browse" opciót.
Tesztelés.
Példaként vegyünk egy projektet .
Importáljuk ezt a projektet.
Hozzáadjuk a .gitlab-ci.yml fájlt a projekt gyökér mappájába a következő tartalommal.
variables:
  MAVEN_OPTS: "-Dhttps.protocols=TLSv1.2 -Dmaven.repo.local=~/.m2/repository -Dorg.slf4j.simpleLogger.log.org.apache.maven.cli.transfer.Slf4jMavenTransferListener=WARN -Dorg.slf4j.simpleLogger.showDateTime=true -Djava.awt.headless=true"
  MAVEN_CLI_OPTS: "--batch-mode --errors --fail-at-end --show-version -DinstallAtEnd=true -DdeployAtEnd=true"
  SONAR_HOST_URL: "http://172.26.9.115:9000"
  LOGIN: "admin" # sonarqube bejelentkezés
  PASSWORD: "admin" # sonarqube jelszó

cache:
  paths:
    - .m2/repository

build:
  image: maven:3.3.9-jdk-8
  stage: build
  script:
    - mvn $MAVEN_CLI_OPTS -Dmaven.test.failure.ignore=true org.jacoco:jacoco-maven-plugin:0.8.5:prepare-agent clean verify org.jacoco:jacoco-maven-plugin:0.8.5:report
    - mvn $MAVEN_CLI_OPTS -Dmaven.test.skip=true verify sonar:sonar -Dsonar.host.url=$SONAR_HOST_URL -Dsonar.login=$LOGIN -Dsonar.password=$PASSWORD -Dsonar.gitlab.project_id=$CI_PROJECT_PATH -Dsonar.gitlab.commit_sha=$CI_COMMIT_SHA -Dsonar.gitlab.ref_name=$CI_COMMIT_REF_NAME
  tags:
    - docker
A SonarQube projekt így fog kinézni:
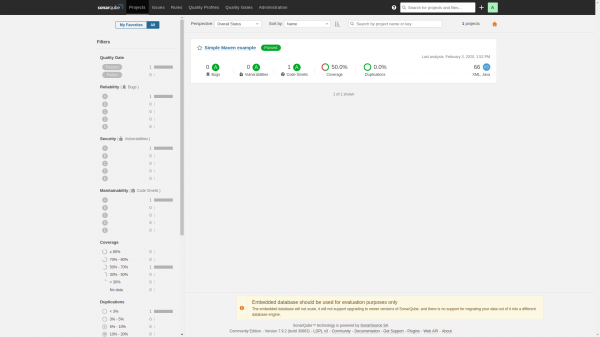
Hozzáadjuk a badge-eket a README.md fájlhoz, és így fognak kinézni:
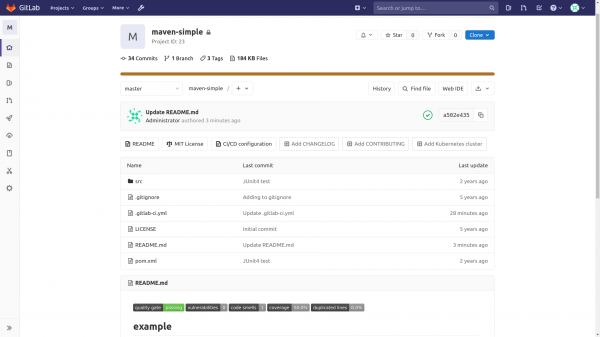
A badge-ek megjelenítési kódja így néz ki:
A badge-ek megjelenítési sorának elemzése:
[](http://172.26.9.115:9000/dashboard?id=com.github.jitpackmaven-simple)
[](http://172.26.9.115:9000/dashboard?id=id-projektnév)
[](http://172.26.9.115:9000/dashboard?id=com.github.jitpackmaven-simple)
[](http://172.26.9.115:9000/dashboard?id=id-projektnév)Hol találhatjuk/megvizsgálhatjuk a Project Key-t és a projekt id-t.
A Project Key a jobb alsó részen található. Az URL-ben található a projekt id.
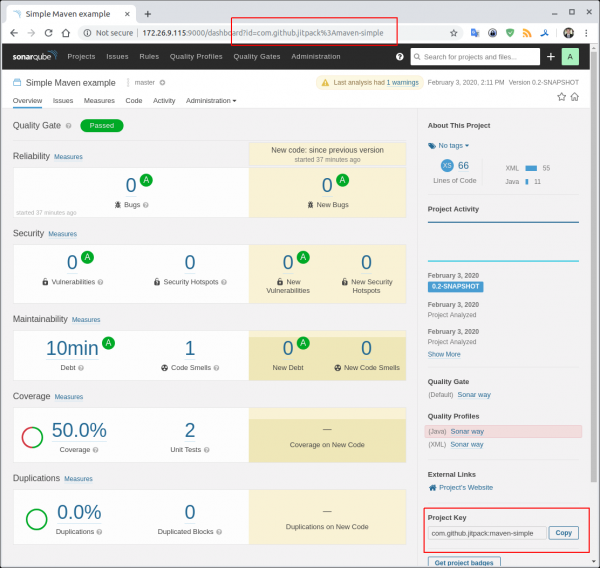
Az metrikák megjelenítéséhez lehetőségek .
Minden pull request a fejlesztésekhez, hibajavításokhoz .
Telegram csoport a SonarQube-ról
Telegram csoport a DevSecOps-ról — Biztonságos DevOps
Forrás: habr.com
