

A "bedroom" hosting is a slang term for a server located in an ordinary residential apartment and connected to a home internet connection. These servers typically hosted a public FTP server, the owner's personal webpage, and sometimes even an entire hosting service for other projects. This phenomenon was common during the early days of accessible home internet through dedicated lines, when renting a dedicated server in a data center was too expensive, and virtual servers were not yet widespread or convenient enough.
Most often, an old computer was allocated for the "bedroom" server, into which all found hard drives were installed. It could also serve as a home router and firewall. Such a server was a must-have in every self-respecting telecom employee's home.
With the advent of affordable cloud services, home servers have become less popular, and today the most you might find in residential apartments is a NAS for storing photo albums, movies, and backups.
This article discusses quirky cases related to home servers and the issues faced by their administrators. Let's see how this phenomenon looks today and choose what interesting things can be hosted on your bedroom server nowadays.
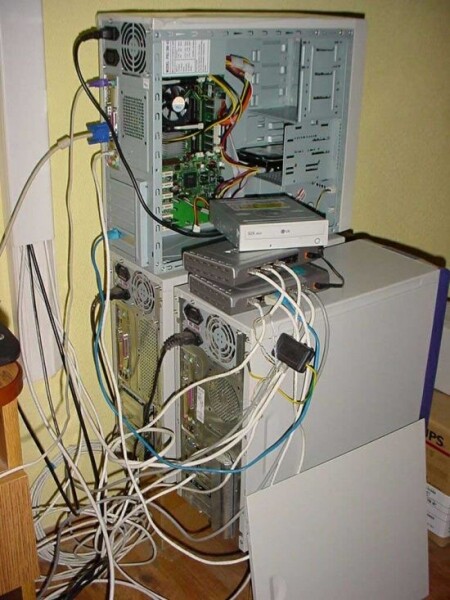
Home network servers in Novaya Kakhovka. Photo from the site nag.ru
Correct IP address
 The main requirement for a home server was to have a real, that is, routable from the internet IP address. Many providers did not offer such a service to individuals, and obtaining one required special arrangements. Often the provider required a separate contract for providing a dedicated IP. Sometimes this procedure even involved creating a separate NIC Handle for the owner, resulting in their full name and home address being accessible directly via a Whois command. Caution was necessary when disputes arose on the internet, as the joke about "tracking down by IP" stopped being a joke. By the way, not long ago, there was a scandal , which decided to publish all of its clients' personal data in the Whois.
Static IP address vs DynDNS
Jó, ha sikerült állandó IP címet kapni — akkor könnyedén irányíthatóak voltak a domain nevek, és elfelejthető volt a dolog, de ez nem mindig volt lehetséges. Sok nagy ADSL szolgáltató, amely országosan működött, csak a kapcsolat fennállásának idejére adott valós IP címet a felhasználóknak, ami azt jelentette, hogy ez megváltozhatott akár naponta, akár a modem újraindítása vagy a kapcsolat megszakadása esetén. Ilyen esetekben segítettek a Dyn (dinamikus) DNS szolgáltatások. A legnépszerűbb szolgáltatás , hosszú ideig ingyenes volt, és lehetőséget adott, hogy egy aldomain-t kapjunk a zónában *.dyndns.org, amely gyorsan frissíthető volt az IP cím megváltozása esetén. Egy speciális kliens oldali szkript folyamatosan jelzett a DynDNS szervernek, és ha a kimenő IP címe megváltozott, az új cím azonnal beállításra került az aldomain A-rekordjába.
Zárt portok és tiltotta protokollok
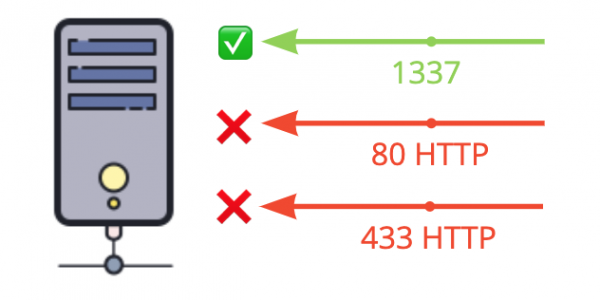 Sok szolgáltató, különösen a nagy ADSL szolgáltatók, ellenezték, hogy a felhasználók nyilvános szolgáltatásokat hosztoljanak a címeiken, ezért betiltották a bejövő kapcsolatokat a népszerű portokon, mint például a HTTP. Ismeretes, hogy a szolgáltatók blokkolták a játék szerverek portjait, mint például a Counter-Strike és a Half-Life. Ez a gyakorlat máig népszerű, és néha problémákat okoz. Például szinte minden szolgáltató blokkolja a Windows RPC és NetBios portjait (135-139 és 445), hogy megakadályozza a vírusok terjedését, és gyakran a bejövő portokat is a Email SMTP, POP3, IMAP protokollhoz.
Az IP telefóniát nyújtó szolgáltatók gyakran blokkolják a SIP protokoll portjait, hogy ezzel arra kényszerítsék az ügyfeleket, hogy csak az ő telefónia szolgáltatásaikat használják.
PTR és e-mail küldés
A saját levelezőszerver hosztolása egy külön nagy téma. Saját magunk alatt tartani egy személyes levelezőszervert, amely teljesen a kontrollunk alatt áll — nagyon csábító ötlet. De a megvalósítás a gyakorlatban nem mindig volt lehetséges. A legtöbb háztartási szolgáltató IP címtartományai folyamatosan a spamlisták blokkjában vannak (), ezért a levelezőszerverek egyszerűen nem fogadnak el bejövő kapcsolatokat SMTP-n keresztül a háztartási szolgáltatók IP címeiről. Ennek eredményeként szinte lehetetlen volt levelet küldeni egy ilyen szerverről.
Ezen kívül a sikeres levélküldéshez helyes PTR rekordot kellett létrehozni az IP címhez, vagyis visszafelé kell átkonvertálni az IP címet egy domain névbe. A szolgáltatók túlnyomó többsége ezt csak külön megállapodás keretében vagy külön szerződés megkötése esetén volt hajlandó elvégezni.
Keressük a szomszédaink alatti szervereket
A PTR rekordok használatával megnézhetjük, hogy a szomszédaink közül ki állapodott meg külön DNS rekord létrehozásáról az IP címéhez. Ehhez vegyük a hazai IP címünket, és futtassuk a parancsot whois, és megkapjuk a tartományokat, amelyeket a szolgáltató az ügyfeleinek ad. Ilyen tartományokból sok lehet, de kísérlet céljából nézzük meg egyet.
A mi esetünkben ez az Online (Rostelecom) szolgáltató. Lépjünk be a -ra, és megkapjuk az IP címünket:
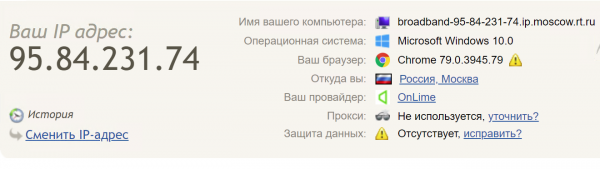
Egyébként az Online az egyik olyan szolgáltató, amely folyamatos IP címet biztosít az ügyfeleinek, még a dedikált IP szolgáltatás nélkül is. Ilyenkor a cím hónapokig nem változik.
Az nmap segítségével feloldjuk az 95.84.192.0/18 tartományt (kb. 16 ezer cím) az alábbi módon. Az opció -sL alapvetően nem hajt végre aktív hosztkeresést, csak DNS lekérdezéseket küld, így az eredményekben csak az IP címhez kapcsolt domain neveket fogjuk látni.
$ nmap -sL -vvv 95.84.192.0/18

......
Nmap szkennelési jelentés a broadband-95-84-195-131.ip.moscow.rt.ru (95.84.195.131)
Nmap szkennelési jelentés a broadband-95-84-195-132.ip.moscow.rt.ru (95.84.195.132)
Nmap szkennelési jelentés a broadband-95-84-195-133.ip.moscow.rt.ru (95.84.195.133)
Nmap szkennelési jelentés a broadband-95-84-195-134.ip.moscow.rt.ru (95.84.195.134)
Nmap szkennelési jelentés a broadband-95-84-195-135.ip.moscow.rt.ru (95.84.195.135)
Nmap szkennelési jelentés a mx2.merpassa.ru (95.84.195.136)
Nmap szkennelési jelentés a broadband-95-84-195-137.ip.moscow.rt.ru (95.84.195.137)
Nmap szkennelési jelentés a broadband-95-84-195-138.ip.moscow.rt.ru (95.84.195.138)
Nmap szkennelési jelentés a broadband-95-84-195-139.ip.moscow.rt.ru (95.84.195.139)
Nmap szkennelési jelentés a broadband-95-84-195-140.ip.moscow.rt.ru (95.84.195.140)
Nmap szkennelési jelentés a broadband-95-84-195-141.ip.moscow.rt.ru (95.84.195.141)
Nmap szkennelési jelentés a broadband-95-84-195-142.ip.moscow.rt.ru (95.84.195.142)
Nmap szkennelési jelentés a broadband-95-84-195-143.ip.moscow.rt.ru (95.84.195.143)
Nmap szkennelési jelentés a broadband-95-84-195-144.ip.moscow.rt.ru (95.84.195.144)
.....
Szinte minden címnek standard PTR rekordja van, ami a következő formátumban található: broadband-cím.ip.moscow.rt.ru kivéve egy-kettőt, közöttük mx2.merpassa.ru. A mx almennév alapján a cím valószínűleg egy levelezőszerver (mail exchange). Próbáljuk meg ellenőrizni ezt az IP címet a
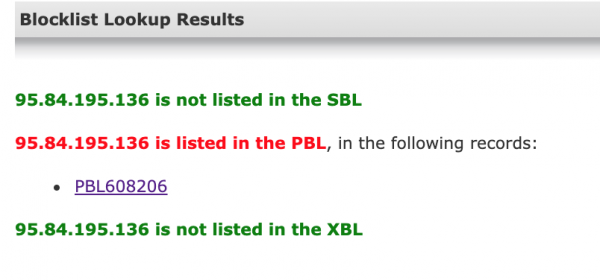
szolgáltatásban. Látható, hogy az IP tartomány folyamatosan blokkolva van, így a szerverről küldött levelek nagyon ritkán jutnak el a címzetthez. Ezt tartsuk szem előtt, amikor kiindulási levelezőszervert választunk.
A levelezőszerver otthoni szolgáltató IP-tartományában tartása mindig rossz ötlet. Az ilyen szerver problémákkal küzd a levelek küldésében és fogadásában. Tartsd ezt észben, ha a rendszergazdád azt javasolja, hogy telepíts egy levelezőszervert közvetlenül az irodai IP-címen.
Használj valódi tárhelyszolgáltatást vagy email-szolgáltatót. Így ritkábban kell telefonálnod, hogy pontosítsd, megérkeztek-e a leveleid.
Tárhely WiFi-routeren
Az egylapos számítógépek, mint a Raspberry Pi megjelenésével senkit sem lepett meg egy olyan weboldal, amelyet egy cigarettásdoboz méretű eszközön futtattak, de még a Raspberry Pi megjelenése előtt a lelkes amatőrök házi oldalakat futtattak közvetlenül a WiFi-routereken!
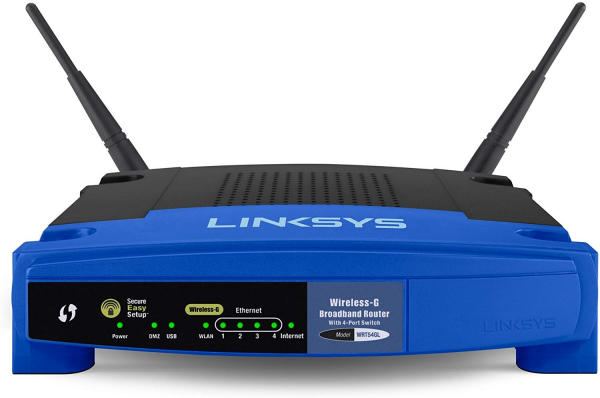
A legendás WRT54G router, amellyel 2004-ben kezdődött az OpenWRT projekt
A Linksys WRT54G router, amellyel kezdődött az OpenWRT projekt, nem rendelkezett USB-portokkal, azonban a mesteremberek felfedezték benne a GPIO kivezetéseket, amelyeket SPI-ként lehetett használni. Így született egy mod, amely SD-kártyát adott az eszközhöz. Ez óriási kreativitási szabadságot nyújtott. Még egy egész PHP-t is összerakhattunk! Személy szerint emlékszem, hogy szinte nem tudva forrasztani, SD-kártyát forrasztottam erre a routerre. Később már a routerek USB-portokkal rendelkeztek, és egyszerűen csak bele lehetett dugni egy pendrive-ot.
Régen az interneten több projekt is létezett, amelyek teljesen házi WiFi-routeren futottak, erről egy megjegyzés lesz alább. Sajnos nem sikerült egyetlen működő weboldalt sem találnom. Lehet, hogy te tudsz ilyet?
Server szekrények IKEA asztalokból
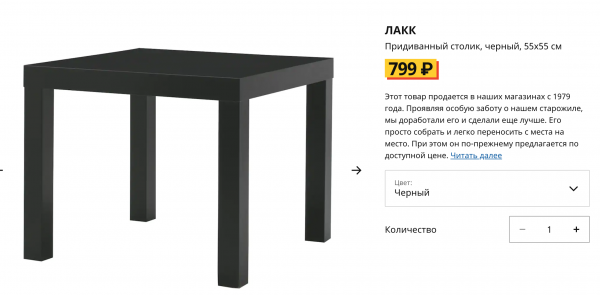
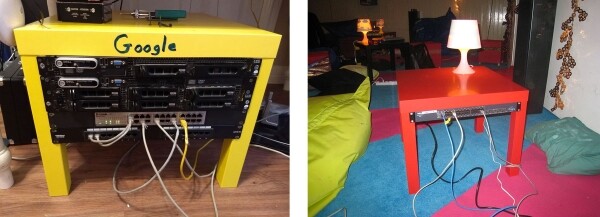
Valaki egyszer felfedezte, hogy az IKEA híres Lack dohányzóasztala tökéletesen alkalmas a szabvány 19 hüvelykes szerverek állványaként. A 9 dolláros árával ez az asztal nagyon népszerűvé vált a házi adatközpontok létrehozásában. Ezt a telepítési módszert Lack Rack-nek nevezték el. .
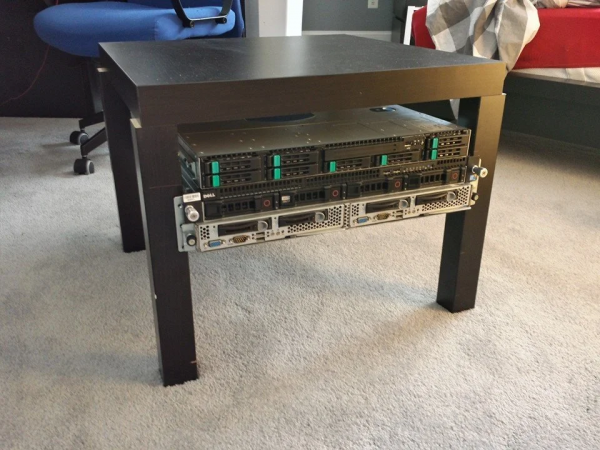
Az IKEA Lack asztal tökéletesen alkalmas szerver szekrény helyett
Az asztalokat egymásra lehetett helyezni, és valódi szerver szekrényeket lehetett építeni. Sajnos a törékeny MDF miatt a nehéz szerverek alatt az asztalok összedőltek. A stabilitás érdekében fém sarkokkal megerősítették őket.
Hogyan fosztottak meg az iskolások az internettől
Nekem is volt saját ágyalatti szerverem, amin egy egyszerű fórum futott, amely a játékokkal kapcsolatos témákkal foglalkozott. Egy nap egy elégedetlen, bannolt diák felbujtott a barátaira, és együtt elkezdték DDoS támadni a fórumomat a saját otthoni számítógépeikről. Mivel az internetkapcsolatom akkor körülbelül 20 Megabit volt, teljesen képesek voltak megbénítani az otthoni internetemet. A tűzfalon történő blokkolás nem segített, mert a sávszélesség teljes kimerülése történt.
Kívülről nagyon viccesen nézett ki:
— Helló, miért nem válaszolsz nekem az azonnali üzenetben?
— Bocs, nincs internetem, DDoS-t kapok.
A szolgáltatómhoz intézett panaszok nem segítettek, azt válaszolták, hogy ez nem tartozik a feladataik közé, és csak a bejövő forgalmat tudják teljesen blokkolni. Így két napot ültem internet nélkül, amíg az támadóknak elege nem lett.
Zárás
Itt egy válogatás modern P2P szolgáltatásokról kellett volna lennie, amelyeket otthoni szerveren lehet futtatni, mint például a ZeroNet, IPFS, Tahoe-LAFS, BitTorrent, I2P. De az utolsó pár évben a véleményem nagyon megváltozott. Úgy vélem, hogy bármilyen nyilvános szolgáltatás elhelyezése otthoni IP-címen, főleg azoké, amelyek felhasználói tartalom feltöltését feltételezik, indokolatlan kockázatot jelent az összes bérlő számára, aki a lakásban él. Most azt tanácsolom, hogy maximálisan tiltsák le a bejövő kapcsolódásokat az internetről, mondjanak le a dedikált IP-címekről, és minden projektjüket távoli szervereken tartsák.
Kövess minket a fejlesztőnk Instagramján
Forrás: habr.com
