

A cikkben Sikeresen telepítettük a hipervizort a szerverre, csatlakoztattuk a tárolót, elvégeztük az alapvető biztonsági intézkedéseket, sőt, létrehoztuk az első virtuális gépet is. Most nézzük meg, hogyan valósíthatók meg a legalapvetőbb feladatok, amelyek elengedhetetlenek a szolgáltatások helyreállításához hiba esetén.
A Proxmox beépített eszközei nemcsak az adatmentést teszik lehetővé, hanem előre konfigurált operációs rendszer képek készítését is a gyors telepítéshez. Ez nemcsak abban segít, hogy szükség esetén új szervert tudjunk létrehozni bármelyik szolgáltatáshoz néhány másodperc alatt, hanem minimalizálja a leállás időtartamát is.
Nem fogunk beszélni a biztonsági mentések szükségességéről, mivel ez nyilvánvaló, és régóta axióma. Inkább néhány nem nyilvánvaló dologgal és sajátossággal foglalkozunk.
Először is nézzük meg, hogyan tárolódnak az adatok a biztonsági mentési eljárás során.
A biztonsági mentés algoritmusai
Először is kezdenénk a Proxmox kiváló beépített eszközeivel a virtuális gépek biztonsági mentésére. Ez lehetővé teszi az összes adat egyszerű mentését és támogatja a két tömörítési mechanizmust, valamint három mentési módszert.
Elsőként nézzük meg a tömörítési mechanizmusokat:
- LZO tömörítés. Egy veszteségmentes adat tömörítési algoritmus, amelyet még az 1990-es évek közepén találtak ki. A kódot (a Proxmoxban az lzop segédprogram valósítja meg). Ennek az algoritmusnak a fő jellemzője a nagyon gyors kicsomagolás. Ennek megfelelően bármely biztonsági mentés, amely ezzel az algoritmussal készült, minimális idő alatt visszaállítható, ha szükséges.
- GZIP tömörítés. Ennek az algoritmusnak a használatakor a biztonsági mentés "valós időben" tömörül a GNU Zip segédprogram által, amely a Deflate erőteljes algoritmusát használja, amelyet készített. A fő hangsúly a maximális adat tömörítésére helyeződik, ami lehetővé teszi a biztonsági mentések által foglalt lemezterület csökkentését. A LZO-tól való fő eltérés az, hogy a tömörítési/dekompressziós eljárások viszonylag hosszú időt igényelnek.
Archiválási módok
A Proxmox három mentési módszert kínál a rendszergazda számára. Ezekkel a módszerekkel megoldható a kívánt feladat, a szükséges leállás és a létrehozott biztonsági mentés megbízhatósága közötti prioritás meghatározásával:
- Snapshot (Képkivágás) mód. Ezt a módot nevezhetjük Élő biztonsági mentésnek is, mivel a használatához nem szükséges leállítani a virtuális gépet. Ennek a mechanizmusnak a használata nem megszakítja a VM működését, de két nagyon komoly hátránnyal jár — problémák adódhatnak a fájlok operációs rendszer általi zárolásából, valamint a leglassabb a létrehozás sebessége. Az e módszerrel készült biztonsági mentéseket mindig tesztkörnyezetben kell ellenőrizni. Ellenkező esetben fennáll a kockázata, hogy sürgős helyreállítás esetén hibásan működnek.
- Suspend (Felfüggesztés) mód. A virtuális gép ideiglenesen „megfagyasztja” állapotát a biztonsági mentési folyamat befejezéséig. A RAM tartalma nem törlődik, így lehetővé teszi, hogy munkát folytassuk pontosan azon a ponton, ahol azt felfüggesztették. Nyilvánvalóan ez leállítja a szervert az információ másolásának idejére, de nincs szükség a virtuális gép kikapcsolására/újraindítására, ami néhány szolgáltatás számára kritikus lehet. Különösen, ha egyes szolgáltatások indítása nem automatikus. Mindazonáltal ezeket a biztonsági mentéseket is tesztkörnyezetben kell telepíteni az ellenőrzéshez.
- Stop (Megállítás) mód. Ez a legmegbízhatóbb biztonsági mentési módszer, de teljes kikapcsolás szükséges a virtuális géphez. A parancs küldésre kerül a normál kikapcsoláshoz, majd a leállítás után biztonsági mentést végeznek, és később a virtuális gép bekapcsolására parancsot adnak. Ebben a megközelítésben a hibák száma minimális és általában nullára csökkenthető. Az így létrehozott biztonsági mentések szinte mindig helyesen települnek.
A biztonsági mentési eljárás végrehajtása
A biztonsági mentés létrehozásához:
- Átmegyünk a szükséges virtuális gépre.
- Válassza a Kölcsönzés.
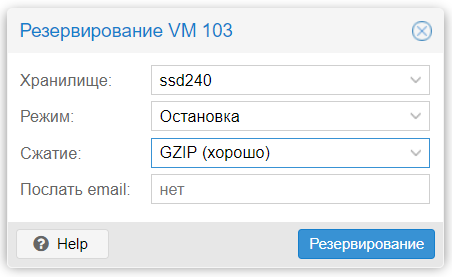
- A kattintás után Biztonsági mentés most. Megnyílik egy ablak, amelyben kiválaszthatók a jövőbeli biztonsági mentés paraméterei.

- Tárolóként azt adjuk meg, amelyet csatlakoztattunk .
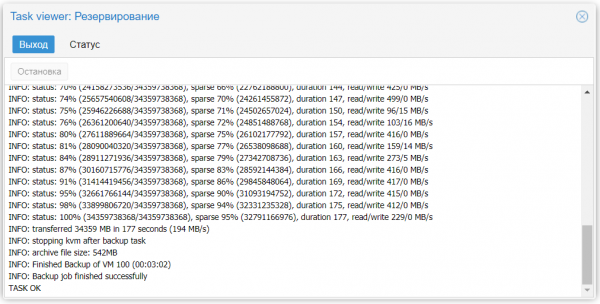
- A paraméterek kiválasztása után megnyomjuk a gombot Kölcsönzés és várunk, amíg a biztonsági mentés elkészül. Erről egy felirat fog beszélni TASK OK.

Mostantól a virtuális gépek biztonsági mentéseit archiváló fájlok letölthetők a szerverről. A legegyszerűbb és legelterjedtebb másolási mód az SFTP. Ehhez használja a népszerű, platformfüggetlen FTP-kliens programot, a FileZillát, amely képes SFTP protokollt használni.
- A mezőben Gazda beírjuk a virtuális szerverünk IP-címét a mezőbe Felhasználónév beírjuk a root-ot a mezőbe Jelszó — azt, amelyet a telepítés során választottak, és a mezőbe Port beírjuk a "22"-t (vagy bármely más portot, amelyet SSH-kapcsolatokhoz beállítottak).
- A kattintás után Gyors kapcsolat és ha minden adat helyesen lett megadva, akkor az aktív panelen látni fogja a szerveren található összes fájlt.
- Lépjünk a könyvtárba /mnt/storage. Az összes létrehozott biztonsági mentés a "dump" almappában lesz. Ezek a következő formátumban lesznek:
- vzdump-qemu-szám_gép-dátum-idő.vma.gz GZIP módszer választása esetén;
- vzdump-qemu-szám_gép-dátum-idő.vma.lzo LZO módszer választása esetén.
A biztonsági mentéseket ajánlott azonnal letölteni a szerverről, és megbízható helyen tárolni, például a felhőtárolónkban. Ha a vma kiterjesztésű fájlt a Proxmox-hoz tartozó nevű segédprogrammal kipakolja, akkor belül fájlokat talál a következő kiterjesztésekkel: raw, conf és fw. Ezekben a fájlokban a következő tartalom található:
- raw — lemezkép;
- conf — VM konfiguráció;
- fw — tűzfal beállítások.
Senki számára nem titok, hogy az egészséges adatbázis kulcsa a rendszeres helyreállítás és az adatok integritásának ellenőrzése. Hogyan lehet helyreállni a WAL-G segítségével - erről fogok beszélni ebben a szakaszban, az ellenőrzésekről pedig később.
Vizsgáljunk meg egy helyzetet, amikor a virtuális gépet véletlenszerűen törölték, és szükséges a sürgős helyreállítás a biztonsági másolatból:
- Megnyitjuk a tárolót, ahol a biztonsági mentés található.
- Lépjünk a Tartalom.
- Kiválasztjuk a szükséges másolatot, és megnyomjuk a gombot Helyreállítás.

- Megadjuk a cél tárolót és az ID-t, amely a gépnek lesz hozzárendelve a folyamat befejezése után.
- A kattintás után Helyreállítás.
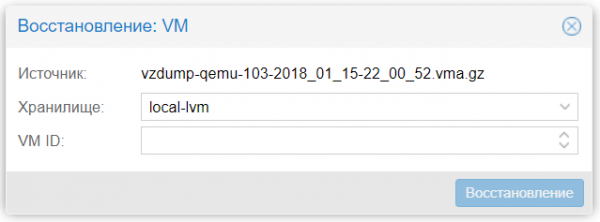
Amint a helyreállítás befejeződik, a VM meg fog jelenni a rendelkezésre álló lista.
A virtuális gép klónozása
Például, tegyük fel, hogy a cégnek módosításokat kell végrehajtania egy kritikus szolgáltatáson. Ez a módosítás számos változtatás végrehajtásával valósul meg a konfigurációs fájlokban. Az eredmény pedig kiszámíthatatlan, és bármilyen hiba szolgáltatáskiesést okozhat. Annak érdekében, hogy egy ilyen kísérlet ne érintse a működő szervert, javasolt a virtuális gép klónozása.
A klónozási mechanizmus pontos másolatot hoz létre a virtuális szerverről, amelyen tetszőleges módosításokat lehet végezni anélkül, hogy ez érintené az alapértelmezett szolgáltatás működését. Ezután, ha a módosítások sikeresen alkalmazásra kerülnek, az új VM elindul, míg a régi leáll. E folyamatban van egy különös dolog, amit mindig érdemes észben tartani. A klónozott gépen az IP-cím pontosan ugyanaz lesz, mint az eredeti VM-é, ami azt jelenti, hogy a beindítása során címütközés léphet fel.
Beszéljünk arról, hogyan lehet elkerülni ezt a helyzetet. Közvetlenül a klónozás végrehajtása előtt módosítani kell a hálózati konfigurációt. Ehhez ideiglenesen meg kell változtatni az IP-címet, de nem szabad újraindítani a hálózati szolgáltatást. A klónozás elvégzése után a fő gépen vissza kell állítani a beállításokat, és a klónozott gépen bármilyen más IP-címet kell beállítani. Ezzel két másolatot kapunk ugyanarról a szerverről különböző címekkel. Ez lehetővé teszi az új szolgáltatás gyors üzembe helyezését.
Ha ez a szolgáltatás egy webkiszolgáló, elegendő csak megváltoztatni az A-rekordot az Ön DNS-szolgáltatójánál, ezután a klienslekérések e domain név alatt már a klónozott virtuális gép címére irányulnak.
Egyébként a Selectel ingyenes szolgáltatást biztosít minden ügyfele számára, hogy bármennyi domaint elhelyezzenek az NS-szervereken. A rekordok kezelése a vezérlőpulton keresztül, valamint egy speciális API-n keresztül is lehetséges. Erről bővebben olvashat .
A VM klónozása a Proxmoxban nagyon egyszerű feladat. A végrehajtásához a következő lépéseket kell tenni:
- Menjen a szükséges gépre.
- Válassza ki a menüből További pontot. Clone.
- A megnyíló ablakban töltse ki a Nevet paramétert.

- A klónozás végrehajtásához kattintson a gombra. Clone.
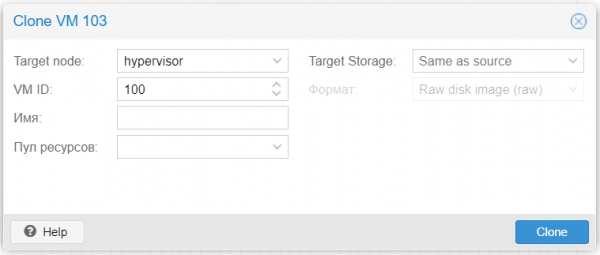
Ez az eszköz lehetővé teszi, hogy a virtuális gép másolatát ne csak a helyi szerveren készítse el. Ha több virtualizáló szervert egy klaszterbe összekapcsolnak, akkor ezzel az eszközzel az elkészített másolatot azonnal a megfelelő fizikai szerverre lehet mozgathatni. Hasznos funkció a tároló kiválasztása (paraméter Cél tároló), ami nagyon kényelmes, amikor virtuális gépet mozgathatunk az egyik fizikai médiáról a másikra.
Virtuális tárolók formátumai
Részletesebben beszélünk a Proxmoxban használt tárolóformátumokról:
- RAW. A legérthetőbb és legegyszerűbb formátum. Ez egy fájl a merevlemez adataival „byte-ról byte-ra” tömörítés vagy optimalizálás nélkül. Ez egy nagyon kényelmes formátum, mivel a standard mount paranccsal könnyen csatolható bármely Linux rendszerben. Ráadásul ez a leggyorsabb „típusú” tároló, mivel a hipervizornak nem kell semmilyen módon feldolgoznia.
Ennek a formátumnak a komoly hátránya, hogy pontosan annyi helyet foglal a merevlemezen, amennyit a virtuális gép számára kijelöltünk, függetlenül attól, hogy mennyi helyet foglal el valójában a virtuális gépen belül.
- QEMU képformátum (qcow2). Valószínűleg a leguniverzálisabb formátum bármilyen feladat teljesítésére. Az előnye abban rejlik, hogy a fájl csak a virtuális gépen belül valóban elfoglalt helyet tartalmazza. Például, ha 40 Gb helyet jelöltek ki, de valójában csak 2 Gb-t használtak fel, akkor a többi hely más VM-ek számára hozzáférhető lesz. Ez különösen fontos a lemezterület megtakarításának szempontjából.
Ennek a formátumnak a használatával kapcsolatos kisebb hátrány, hogy egy ilyen képet bármely más rendszerben való csatolásához először , valamint a qemu-nbd, eszközt kell használni, amely lehetővé teszi az operációs rendszer számára, hogy a fájlhoz úgy férjen hozzá, mint egy szokásos blokkeszközhöz. Ezt követően a kép elérhetővé válik a csatoláshoz, a partíciók létrehozásához, a fájlrendszer ellenőrzéséhez és egyéb műveletekhez.
Fontos megjegyezni, hogy minden bemeneti-kimeneti művelet ennek a formátumnak a használatakor programozottan kerül feldolgozásra, ami lassulást okozhat a lemezalrendszer aktív használatakor. Ha adatbázist kell telepíteni egy szerverre, jobb választás a RAW formátum.
- VMware képformátum (vmdk). Ez a formátum a VMware vSphere hipervizor „szülője”, és a Proxmoxba való kompatibilitás érdekében került beépítésre. Lehetővé teszi a VMware virtuális gép migrálását a Proxmox infrastruktúrába.
A vmdk folyamatos használatát nem ajánlják, ez a leglassabb formátum a Proxmoxban, ezért csak migrációra alkalmas, nem többre. Valószínűleg a közeljövőben ezt a hátrányt orvosolják.
Lemezképek kezelése
A Proxmox-hoz rendelt kényelmes segédprogram neve qemu-img. Az egyik funkciója a virtuális lemezképek átkonvertálása. Az eszköz használatához elegendő megnyitni a hypervisor konzolját, és végrehajtani a következő parancsot:
qemu-img convert -f vmdk test.vmdk -O qcow2 test.qcow2A fenti példában a VMware virtuális tárolójának vmdk képe, amelynek neve teszt átalakításra kerül a következő formátumba qcow2. Ez egy nagyon hasznos parancs, amikor a kezdetben kiválasztott formátum hibáját kell kijavítani.
Ugyanezen parancs segítségével kényszerítve létrehozhatjuk a szükséges képet az kubectl create -f manifest.yaml:
qemu-img create -f raw test.raw 40Gparancs segítségével, amely a következő kép tesztet hoz létre RAW, 40 GB méretben. Most már csatlakoztatható bármelyik virtuális géphez.
A virtuális lemez méretének módosítása
Végül nézzük meg, hogyan növelhetjük a lemezkép méretét, ha valamilyen okból kifogytunk a helyből. Ehhez használjuk a resize argumentumot:
qemu-img resize -f raw test.raw 80GMost a képünk mérete 80 GB-ra nőtt. A kép részletes információit a következő argumentummal nézhetjük meg: info:
qemu-img info test.rawNe felejtsük el, hogy a kép kiterjesztése önmagában nem növeli a partíció méretét automatikusan — csak a rendelkezésre álló szabad teret ad hozzá. A partíció növeléséhez használja a következő parancsot:
resize2fs /dev/sda1ahol /dev/sda1 — a megfelelő partíció.
Az automatikus biztonsági mentések létrehozása
A kézi biztonsági mentés létrehozása meglehetősen időigényes feladat. Ezért a Proxmox VE tartalmaz egy ütemezés szerinti automatikus biztonsági mentéshez szükséges eszközt. Nézzük meg, hogyan lehet ezt megtenni:
- Használva a hypervisor webes felületét, nyissuk meg a Adatközpont.
- Válassza a Kölcsönzés.
- A kattintás után Hozzáadás.
- Pontot állítsunk be az ütemező számára.

- Jelöljük be a Engedélyezés.
- kérdőjel mellett lévő jelölőnégyzetet. Létrehozás.
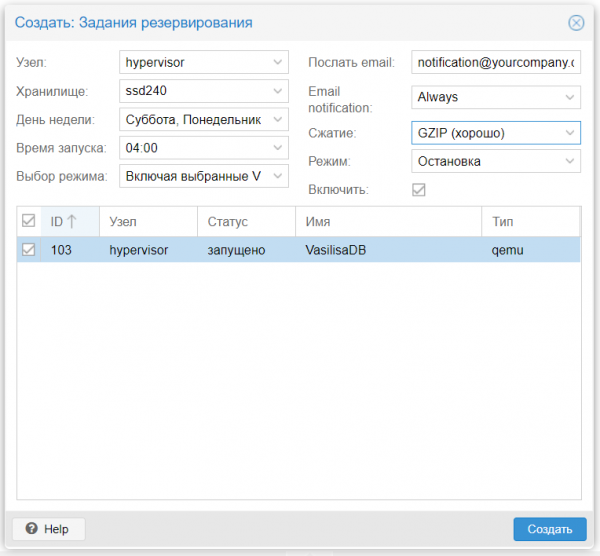
Mentjük a változtatásokat a
Zárás
Most az ütemező automatikusan elindítja a biztonsági mentési programot a pontosan megadott időpontban, az előre beállított ütemterv alapján.
Eddig a beépített biztonsági mentési és helyreállítási módokat vizsgáltuk. Ezek használata lehetővé teszi az összes adat zökkenőmentes mentését és vészhelyzeti helyreállítását problémás helyzetekben. , amely segítségével teljes és inkrementális másolatokat készíthetünk a Linux alapú virtuális szerverek tartalmáról.
A biztonsági mentési eljárások végrehajtásakor mindig figyelembe kell venni, hogy ezek aktívan terhelik a lemezrendszert. Ennek következtében ezeket az eljárásokat a minimális terhelés időszakaiban ajánlott végrehajtani, hogy elkerüljük a késéseket a gépek I/O műveletei során. A lemezes műveletek késlekedésének állapotát közvetlenül a hypervisor webes felületéről (IO delay paraméter) nyomon követhetjük.
Forrás: habr.com
