

Miközben a lelkesedők izgalommal várják az ötödik generációs hálózatok széleskörű bevezetését, a kiberbűnözők már készülnek az új lehetőségekre, amelyek profitot hozhatnak számukra. A fejlesztők minden erőfeszítése ellenére a 5G technológia sebezhetőségeket tartalmaz, amelyek az új környezetekben való tapasztalat hiánya miatt nehezen azonosíthatók. Egy kis 5G hálózatot vizsgáltunk, és háromféle sebezhetőséget találtunk, amiről ebben a posztban beszélünk.
A kutatás tárgya
Vegyünk egy egyszerű példát – egy nem nyilvános 5G hálózatot a diáklakóhelyen (Non-Public Network, NPN), amely közszolgáltatási csatornákon keresztül csatlakozik a külvilághoz. Az ilyen típusú hálózatokat a közeljövőben minden országban használni fogják, amelyek részt vesznek az 5G versenyben. Az ilyen konfigurációjú hálózatok telepítésének potenciális környezete a „okos” vállalatok, „okos” városok, nagyvállalatok irodái és hasonló, magas fokon ellenőrzött helyszínek.
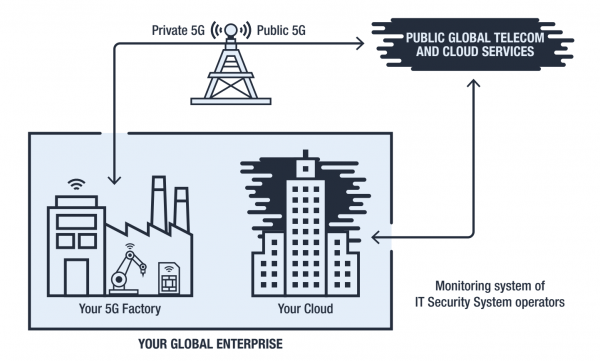
NPN infrastruktúra: a vállalat zárt hálózata a globális 5G hálózathoz kapcsolódik nyilvános csatornákon keresztül. Forrás: Trend Micro
A negyedik generációs hálózatokhoz képest az 5G hálózatok az adatfeldolgozásra összpontosítanak valós időben, ezért architektúrájuk többrétegű tortára hasonlít. A szintek közötti elválasztás lehetővé teszi az interakció egyszerűsítését az API-k standardizálása révén a rétegek közötti kommunikációhoz.
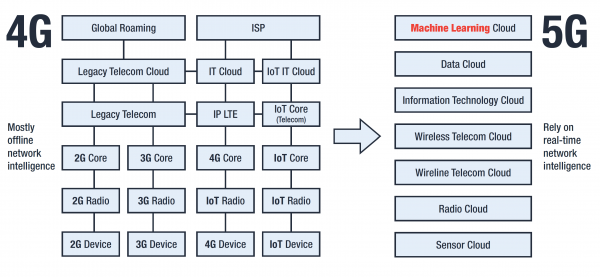
A 4G és 5G architektúrák összehasonlítása. Forrás: Trend Micro
Ez eredményeként megnövekedett automatizálási és skálázási lehetőségek, ami alapvetően fontos az internetes dolgokból (IoT) származó hatalmas adatmennyiségek feldolgozásához.
A 5G szabványba beépített rétegizoláció új problémát hoz létre: a biztonsági rendszerek, amelyek az NPN hálózaton belül működnek, védik az objektumot és annak privát felhőjét, míg a külső hálózatok biztonsági rendszerei a saját belső infrastruktúrájukat. A forgalom az NPN és a külső hálózatok között biztonságosnak számít, mivel védett rendszerekből származik, azonban valójában senki nem védi.
Friss kutatásunkban több 5G hálózatra vonatkozó kiber támadási forgatókönyvet mutatunk be, amelyek kihasználják:
- SIM-kártyák sebezhetőségeit,
- hálózati sebezhetőségeket,
- azonosítási rendszer sebezhetőségeit.
Nézzük meg részletesebben minden sebezhetőséget.
SIM-kártyák sebezhetőségei
A SIM-kár egy összetett eszköz, amelyen még egy teljes készlet beépített alkalmazás található – SIM Toolkit, STK. Az egyik ilyen program, a S@T Böngésző, elméletileg belső operátori oldalak megtekintésére használható, de a gyakorlatban rég elavult, és 2009 óta nem frissítették, mivel ezeket a funkciókat most már más programok végzik.
A probléma az, hogy a S@T Böngésző sebezhetővé vált: egy gondosan elkészített rendszerüzenet (SMS) feltöri a SIM-kártyát, és arra kényszeríti, hogy végrehajtsa a hacker által megadott parancsokat, ráadásul a telefon vagy eszköz felhasználója semmit nem észlel a szokatlan jelekből. Ezt a támadást nevezték el és rengeteg lehetőséget ad a támadóknak.
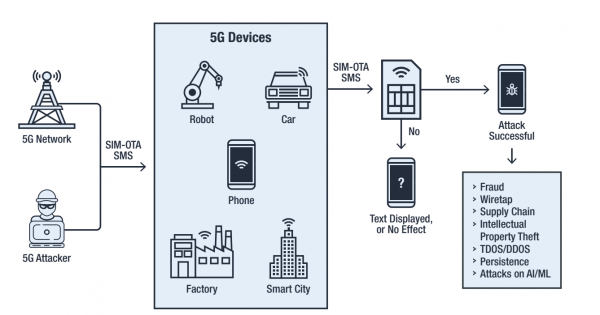
Simjacking támadás a 5G hálózatban. Forrás: Trend Micro
Különösen lehetővé teszi a támadó számára, hogy átadja a felhasználó helymeghatározási adatait, a készülék azonosítóját (IMEI) és a mobil bázist (Cell ID), valamint arra kényszerítse a telefont, hogy tárcsázzon egy számot, küldjön SMS-t, nyisson meg egy linket a böngészőben, és akár le is kapcsolja a SIM-kártyát.
A 5G hálózatokban a SIM-kártyák sebezhetősége súlyos problémává válik, figyelembe véve a csatlakoztatott eszközök számát. Bár a legújabb generációs hálózatokban továbbra is Ha minden így működik, akkor nem várható gyors csere a meglévő SIM-kártyákra.
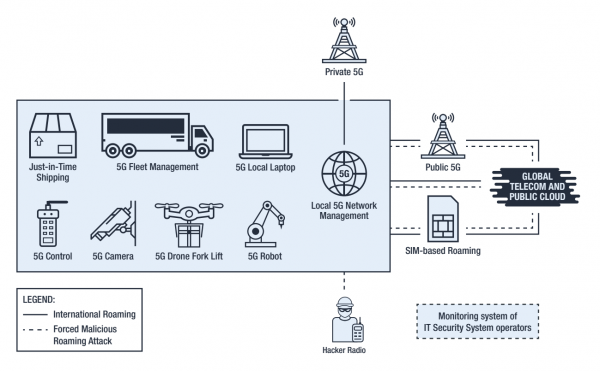
Káros helykihasználás. Forrás: Trend Micro
A Simjacking használatával a SIM-kártyát kényszeríteni lehet a roaming üzemmódba váltásra, és az elkövető által irányított mobil bázishoz való csatlakozásra. Ezzel a támadó módosíthatja a SIM-kártya beállításait, lehetővé téve telefonhívások lehallgatását, rosszindulatú szoftver bevezetését, valamint különféle támadások végrehajtását egy feltört SIM-kártyát tartalmazó eszköz segítségével. Ezt lehetővé teszi, hogy a roaming eszközökkel való interakciók megkerülik azokat a biztonsági eljárásokat, amelyeket a "haza" hálózaton használt eszközök számára fogadtak el.
A hálózatok sebezhetőségei
A támadók megváltoztathatják a kompromittált SIM-kártya beállításait, hogy elérjék céljaikat. A Simjaking támadás viszonylagos egyszerűsége és rejtekezése lehetővé teszi a folyamatos végrehajtását, fokozatosan ellenőrizve egyre több eszközt, lassan és türelmesen () a hálózat darabokra vágásával, mint a salámit (). Az ilyen beavatkozás nyomon követése rendkívül nehéz, a bonyolult, elosztott 5G hálózatok környezetében pedig gyakorlatilag lehetetlen.
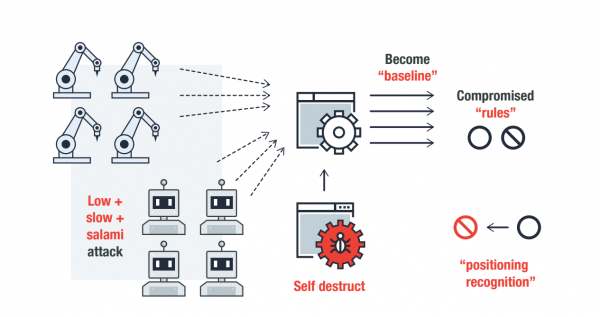
A 5G hálózatba való fokozatos behatolás a Low and Slow + Salami támadások révén. Forrás: Trend Micro
Mivel az 5G hálózatok nem rendelkeznek beépített SIM-kártya biztonsági ellenőrzési mechanizmusokkal, a támadók fokozatosan képesek lesznek saját szabályaikat bevezetni az 5G kommunikációs domainen belül, ellopva a pénzeszközöket, engedélyezve a hálózati szintű hozzáférést, rosszindulatú programokat telepítve és más illegális tevékenységeket folytatva a megszerzett SIM-kártyák segítségével.
Különösen aggasztó a hacker fórumokon megjelenő eszközök létezése, amelyek automatizálják a SIM-kártyák Simjaking általi megszerzését, mivel az ilyen eszközök alkalmazása az ötödik generációs hálózatokban gyakorlatilag korlátlan lehetőségeket biztosít a támadások skálázására és a megbízható forgalom módosítására.
Az azonosítási sebezhetőségek
A SIM-kártya az eszköz azonosítására szolgál a hálózatban. Ha a SIM-kártya aktív és pozitív egyenleggel rendelkezik, az eszköz automatikusan legitimnak számít, és nem kelt gyanút a felfedező rendszerek szintjén. Mindeközben a SIM-kártya sebezhetősége sebezhetővé teszi az egész azonosítási rendszert. Az IT-biztonsági rendszerek egyszerűen nem tudják nyomon követni a jogellenesen csatlakoztatott eszközt, ha az a Simjaking által megszerzett azonosító adatokkal bejelentkezik a hálózatba.
Így a hálózatra csatlakozó hacker, aki feltört SIM-kártyát használ, valódi tulajdonos szintjén fér hozzá az információkhoz, mivel az IT-rendszerek már nem ellenőrzik azokat az eszközöket, amelyek a hálózati szinten történő azonosításon átmentek.
A garantált azonosítás a szoftveres és hálózati szint között egy újabb problémát jelent: a bűnözők szándékosan „zajt” generálhatnak a behatolásérzékelő rendszerek számára, folyamatosan végrehajtva különféle gyanús tevékenységeket, valódinak tűnő eszközök nevében. Mivel az automatikus felfedezési rendszerek működése statisztikai elemzésen alapul, fokozatosan növekedni fog a riasztási küszöbérték, ami azt jelenti, hogy nem reagálnak a valós támadásokra. Az ilyen típusú hosszú távú hatások teljes mértékben képesek megváltoztatni az egész hálózat működését, és statisztikai „vakfoltokat” hozhatnak létre a felfedező rendszerek számára. A bűnözők, akik irányítják ezeket a területeket, adatokat támadhatnak meg a hálózaton belül és a fizikai eszközökön, szolgáltatásmegtagadási támadásokat végezhetnek, és más kárt is okozhatnak.
Megoldás: egységesített azonosítás ellenőrzése
A vizsgált NPN 5G hálózat sebezhetőségei a biztonsági eljárások széttagoltságának következményei a kommunikációs szinten, a SIM-kártyák és az eszközök szintjén, valamint a hálózatok közötti roaming interakció szintjén. E probléma megoldásához a nullás bizalom () elvének megfelelően kell biztosítani a hálózathoz csatlakozó eszközök hitelesítését minden lépésnél, bevezetve a szövetségi azonosítási és hozzáférés-kezelési modellt ().
A ZTA elve az, hogy a biztonságot akkor is fenntartsák, ha az eszköz ellenőrizetlenül mozog, vagy a hálózat peremén kívül tartózkodik. A szövetségi azonosítási modell egy olyan biztonsági megközelítés a 5G számára, amely egy egységes és következetes architektúrát biztosít a hitelesítés, a hozzáférési jogok, az adatok integritása és más összetevők és technológiák ellenőrzésére a 5G hálózatokban.
Ez a megközelítés kizárja a lehetőségét annak, hogy egy „roaming” tornyot építsenek be a hálózatba, és a fogd meg SIM kártyákat erre irányítsák. Az IKT rendszerek teljes mértékben képesek azonosítani a külső eszközök csatlakozását és blokkolni a parazita forgalmat, amely statisztikai zajt generál.
A SIM card can be protected from modifications by implementing additional integrity checks, potentially realized as a SIM application based on blockchain. The application can be used for authenticating devices and users, as well as for verifying the integrity of firmware and SIM card settings, both in roaming and while working in a home network.
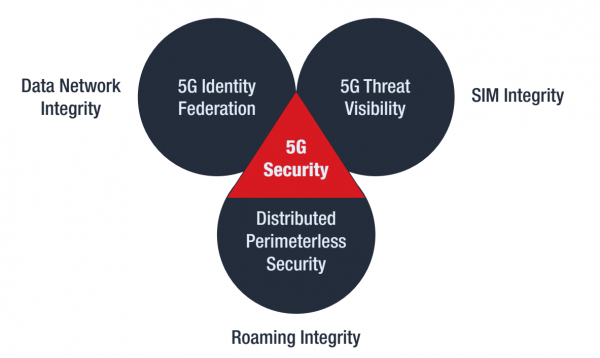
Összefoglalva
The solutions to the identified security issues of 5G can be viewed as a combination of three approaches:
- implementing a federated model of identity and access management that ensures data integrity within the network;
- providing complete visibility of threats through the implementation of a distributed ledger to verify the legitimacy and integrity of SIM cards;
- forming a borderless distributed security system that addresses interaction issues with devices in roaming.
The practical implementation of these measures requires time and significant investment; however, the rollout of 5G networks is happening everywhere, meaning that work on eliminating vulnerabilities needs to begin right now.
Forrás: habr.com
